资源介绍
视频数量:14个
总时长:1小时50分
课程介绍:
SonarQube代码质量实战课
你有没有过这种经历——代码审查工具突然冒出来,给你列了五百个问题,红的黄的密密麻麻像一片战场,然后你的第一反应不是去修,而是直接关掉窗口?
这不是你的问题。这是工具的问题。
那些只会一味叫喊的工具,慢慢就把开发者训练成了"警报免疫体"。等哪天真正危险的安全漏洞冒出来,反而没人当回事了。这就像狼来了的故事,只不过喊狼的不是小孩,而是你每天都要面对的静态分析报告。
这门课要解决的,就是这个根子上的矛盾。
第一部分先帮你建立正确的认知:为什么代码质量值得你花时间。课程不会上来就甩一堆理论,而是从真实事件切入——盈透证券因为一个报告软件的故障损失了四千八百万美元,CrowdStrike一次错误的更新导致全球八千五百万台Windows设备离线。这些数字告诉你一件事:代码质量从来不只是程序员的事,它直接关系到一家公司的生死。SonarQube之所以能脱颖而出,是因为它的引擎专门针对"误报"做了大量优化,让你在它开口喊"狼"的时候,真的会停下来看一眼。
第二部分解决环境搭建的问题。SonarQube有三个版本——社区版、开发者版和企业版,各自适合什么场景,课程讲得很直白,不绕弯子。安装过程中最常踩的坑是什么?vm.max_map_count这个系统参数,很多人装到一半才发现不对劲,课程会提前帮你避开。Docker、虚拟机、本地安装三条路径,哪条最适合你当前的情况,课程也会帮你分析清楚。
第三部分带你跑通第一次真实扫描。课程会先讲清楚SonarScanner的工作原理——它不是黑盒,你的代码怎么被解析、怎么被分析、数据怎么回传到服务器,整个链路都会拆开给你看。然后是Java Maven项目的实操演示,从配置到执行,再到在SonarQube界面里看到结果,每一步都跟着做就行。
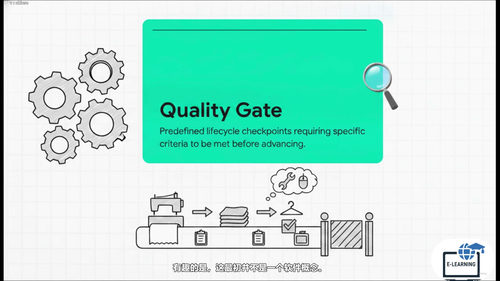
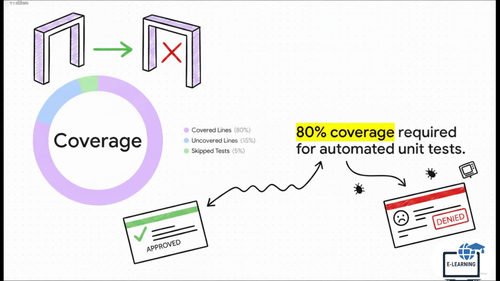
第四部分是整门课的重头戏——质量门禁(Quality Gates)。这是SonarQube最强大的功能,也是很多人用不起来的原因。课程先讲默认的"Sonar way"门禁到底检查了哪些指标、新增代码覆盖率是多少算合格,然后带着你从零搭建一个自定义门禁。比如你团队要求:主分支上不允许有任何新的阻断级别问题,代码覆盖率必须维持在百分之八十以上,重复率不能超过百分之三。这些规则怎么配、怎么测试、怎么让团队接受,课程都有具体方案。
第五部分把SonarQube接入自动化流程。课程选的是GitHub Actions,因为它目前用得最广。从工作流文件的编写,到代码提交后自动触发扫描,再到Pull Request里直接显示扫描结果——你在浏览器里就能看到这次改动有没有通过质量门禁。如果没通过,合并按钮就给你按住。这种体验用过就回不去了。
第六部分是很多人最关心的:面对一堆历史遗留代码怎么办。课程提供了一个实用的分诊框架,把问题按"严重程度×修复成本×风险等级"三个维度排优先级。一个有四千个问题的老项目,怎么一步步缩减成一个十二项的可执行清单,课程里有完整的演示。这部分的价值在于,它不教你"全部修完",而是教你"聪明地取舍"。
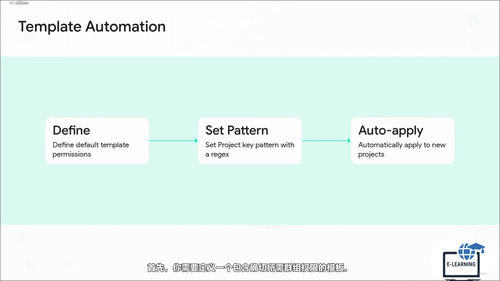
第七部分面向需要管理服务器的同学。用户、组、权限模板怎么设计才合理,LDAP、SAML、GitHub OAuth三种认证方式怎么接,课程都有覆盖。如果你的团队规模超过二十人,这些内容能帮你省掉很多后续的麻烦。
第八部分是配套的实战资源——可直接复用的Pipeline模板、扫描器配置包、FAQ文档,以及一个完整的结业项目。做完这个项目,你的简历上就能多一行拿得出手的实战经验。
适合谁来学?如果你是后端开发,每天和Java打交道,想让自己的代码更专业,这门课很合适。如果你是DevOps工程师,正在为公司搭建自动化质量体系,第四和第五部分会直接帮你少走几个月弯路。如果你是技术负责人,想推动团队建立代码规范但又不知道怎么落地,第六部分的分诊框架和第四部分的自定义门禁就是两个核心抓手。
学完这门课,你能独立搭建一套完整的代码质量保障流程,从扫描到门禁到自动化集成到遗留代码治理,不再依赖别人。这门课不会让你变成SonarQube的资深专家,但能让你在两小时内把它的核心能力用起来。