资源介绍
视频数量:27个
总时长:5小时37分
课程介绍:
打造自己的安全武器库:进攻性安全编程实战
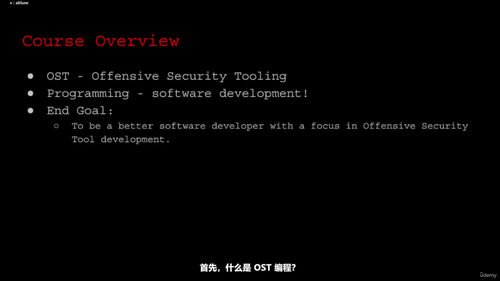
想象一下这个场景:你盯上一个目标系统,手里攥着一堆现成工具,结果要么被杀软秒拦,要么功能死板根本使不上劲。这时候最让人难受的不是技术不够,而是工具不合手。课程讲师 Casey 在开篇就抛出了这门课的核心问题:如何成为更出色的软件开发人员,把目光锁定在进攻性安全工具的开发上。OST 这三个字母,展开就是 Offensive Security Tool,直译过来就是进攻性安全工具。
整门课分成三大块:网页编程、身份认证攻击、二进制工具包,外加开头的环境搭建和结尾的工具推荐,总共六个章节,二十七个视频,五小时三十七分钟的容量。不长,但每一节都是实打实的代码演示,没有废话。
一、网页编程篇:搭建能偷凭据的钓鱼页面
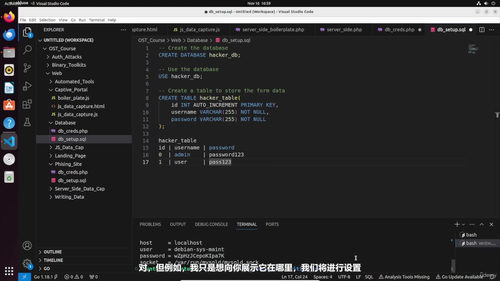
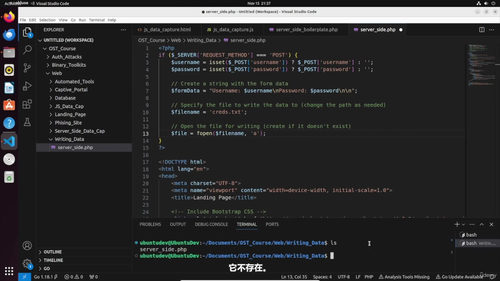
这一章是整门课里最直观的部分。讲师会带你从最基础的单页登录页面写起,慢慢加上用 JavaScript 抓取用户输入的功能,再到服务器端的数据接收、写入文件、数据库的创建与管理。最终的目标是搭建一个完整的、带有凭据存储功能的全栈钓鱼网站。
特别值得说的是,课程专门讲了一个用 fetch 把数据远程发送到独立 Web 服务器的方案——纯前端就能搞定的凭据收集,不需要后端逻辑、不需要数据库支撑。这种轻量化的攻击思路在真实场景里特别实用,目标环境往往有各种限制,代码越简洁、越依赖浏览器原生能力,越容易绕过检测。
在网页篇的最后,讲师还介绍了 goclone 这类自动化网站克隆工具,它比 wget 更擅长处理 JavaScript 动态渲染的页面。对于那些用 React、Angular 搭建的现代 Web 应用,人工复制往往力不从心,工具辅助就是刚需。讲师甚至顺带提了一嘴如何用 ChatGPT 之类的语言模型辅助生成钓鱼页面,这部分内容跟后面二进制篇里用 LLM 写植入程序遥相呼应。
二、身份认证攻击篇:自己动手写暴力破解
拿到一个登录表单,第一反应是什么?肯定是先试试能不能绕过认证。这一章讲师把整个攻击链条拆开来演示:先写一个自定义的 Web 代理拦截登录请求,再用脚本模拟登录流程,接下来是经典的暴力破解和密码喷洒。两者的区别讲得很清楚——暴力破解是针对单一账号穷举所有可能密码,密码喷洒则是用一个常见密码去撞大量账号,前者容易触发账号锁定,后者更隐蔽。
除了 Web 应用的身份认证,课程还涵盖了 SMB 协议的暴力破解与密码喷洒,这在内网渗透测试里几乎是必学内容。最后一节会介绍一些自动化的认证攻击工具,把前面手动写的过程工具化,省去重复劳动。
三、二进制工具包篇:从文件读写到 C2 框架
这是整门课技术含量最高的部分,也是名字里"工具包"三个字的真正含义所在。讲师从最基础的二进制文件读写讲起,接着是命令执行、数据的加密与解密。然后重头戏来了:定制勒索软件的实现。
这里讲的是技术原理和实现方式,目的是理解攻击者的思路。知道轮子怎么造,才能更好地做防御。讲师也在免责声明中明确强调,所有技术仅用于合法授权的渗透测试。
接下来是定制 C2 命令与控制服务器的搭建,以及配套的植入程序。讲师演示了两种植入程序的写法:一种是常规实现,另一种是基于 C# .NET 框架的版本。.NET 版本在 Windows 环境下的实用性非常高,很多场景可以直接用。
最让人眼前一亮的是最后一节:用大语言模型生成植入程序代码。讲师直接用 ChatGPT 来辅助编写,这种 AI 辅助攻击开发的内容在同类课程里相当少见。LLM 正在改变攻击工具的构建方式,提前掌握这个趋势对实际工作帮助很大。
四、适合什么人学
如果你已经会一些 Python 或 C# 的基础语法,对渗透测试有初步了解,这门课就是为你准备的。它不是入门课,也不是那种只讲工具使用的速成班,而是真正带你从代码层面理解攻击工具的工作原理。
学完之后,你能够独立搭建钓鱼网站、编写自动化认证攻击脚本、理解 C2 框架的通信机制,甚至借助 AI 快速生成定制化的攻击组件。这些能力放到求职面试或者实际项目里,都是实打实的加分项。
工具用得再熟,也不如自己写一个用得顺手。