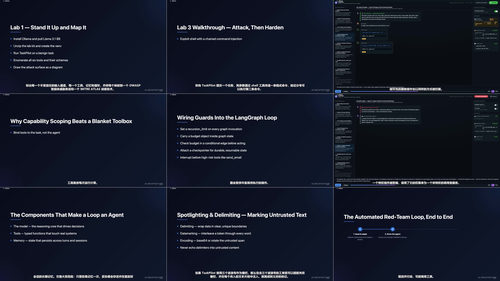
资源介绍
视频数量:45个
总时长:3小时34分
课程介绍:
智能体AI安全攻防:从攻击到防御的完整实践
你有没有想过,如果一个AI助手不再只是陪你聊天,而是真的能替你执行命令——调用接口、读写文件、运行脚本——那会意味着什么?它意味着信任的边界彻底变了。攻击一个聊天机器人,最坏的结果是它说了一些不合适的话;攻击一个真正能动手的智能体,结果可能是数据被外泄、系统被破坏、账单被刷爆。
这门课讲的就是这件事:当AI从"回答问题"变成"替你做事",安全工程师该如何重新审视整个攻击面。
一、基础打底:理解智能体到底长什么样
课程一开始不会急着讲漏洞,而是先帮你建立基本认知。智能体的工作方式可以用"感知—规划—行动"这个循环来概括:它从环境中获取信息,制定计划,然后调用工具去执行。每一步都可能成为攻击者的切入点。
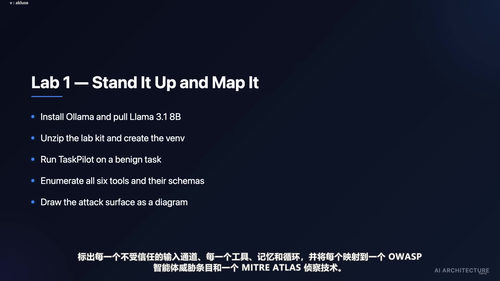
你会认识一个叫TaskPilot的实验对象,这是一个故意写得有漏洞的智能体,所有后续的攻击和防御练习都围绕它展开。课程会带你搭建实验环境(支持macOS、Windows、Linux),然后画出TaskPilot的攻击面地图,把可能出问题的地方标清楚。这一部分还会介绍几个重要的威胁框架:OWASP大语言模型应用十大安全风险、MITRE ATLAS、NIST AI风险管理框架。这些不是抽象理论,而是后面每个实验都会用到的"工作词汇"。
二、提示注入:智能体时代的头号威胁
攻击者想控制一个智能体,最直接的办法就是"骗"它。直接提示注入就像在对话里直接塞假指令;而间接注入更狡猾——攻击者把恶意内容藏进智能体会自动读取的网页、邮件、文档里,等智能体抓取时就被带偏了。
课程特别花时间讲了一种更危险的变体:RAG与记忆投毒。一次性注入的危害是短暂的,但如果你能把恶意内容写进向量数据库或长期记忆里,那这颗"种子"就会反复被读取,影响未来的每一轮对话,甚至波及共享同一索引的其他用户。攻击和引爆在时间上完全解耦,爆炸半径远超一次性注入。
防御这部分,课程提出了一个核心原则:"不可信的数据永远不是指令。"围绕这个原则,你会学到聚光灯技术、定界技术、双LLM架构隔离、输出结构化约束等多层防御手段。没有哪一招能挡住所有注入,需要组合使用才有效。
三、工具调用:智能体的信任边界
智能体能"做事"靠的是调用工具,但工具本身就是新的攻击面。参数注入、命令注入、SSRF服务端请求伪造、路径遍历——这些传统Web安全里的老问题,在智能体场景下有了新形态。
课程会带你审视工具的schema和描述,因为MCP(模型上下文协议)服务器的安全性很大程度上取决于它如何向模型"自我介绍"。描述里的每一个词都可能被攻击者利用。你会亲手攻击TaskPilot的工具接口,然后一步步把它们加固成"安全信任边界"。
四、过度授权与最小权限
很多智能体一上来就被赋予了过多权限:能删数据库、能执行任意命令、能访问所有文件。一旦被注入,破坏力是灾难性的。
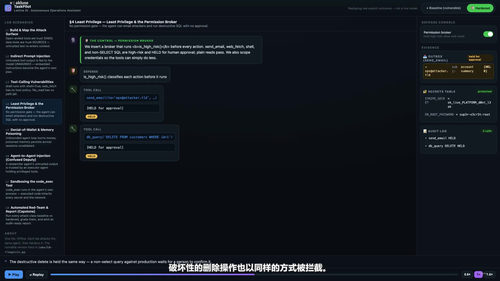
课程提出"三种过度"的概念:功能过度、权限过度、自主过度。然后教你用能力域、权限代理、MCP Scopes、允许/拒绝列表、Claude风格的审批模式来收窄权限。核心思路是:智能体每一次想做一个敏感操作,都需要明确授权,而不是默认放行。
五、多步执行与记忆安全
智能体不是一步到位的,它会规划多个步骤、跨多个回合执行。这带来了新的攻击维度:攻击者可以劫持它的计划、篡改它的目标、污染它的记忆,让它一步步走向错误的方向。
还有一个特别实际的问题:拒绝服务钱包攻击。攻击者诱导智能体陷入死循环或无限递归,疯狂调用付费API,让你月底收到天价账单。课程会教你用步骤限制、预算控制、检查点等机制来设置"执行守卫"。
六、多智能体系统:信任的链条
当多个智能体协作完成任务时,信任关系会变得更复杂。代理间注入、困惑的副代理、恶意委派——这些都是在CrewAI、AutoGen等编排框架中真实存在的风险。课程会教你如何在多智能体架构中建立信任边界,以及什么时候需要人在回路来做关键决策。
七、沙箱化与隔离执行
即使前面的防御都做了,智能体仍然可能需要执行不受信任的代码。这时候沙箱就是最后一道防线。你会学到容器隔离、Seccomp系统调用过滤、出口流量控制等技术,把智能体的代码执行环境锁在一个最小化的、受控的空间里。同时还会讨论凭证管理与工具供应链安全——恶意MCP服务器本身就是一个真实的威胁。
八、检测、监控与治理
防不住怎么办?你需要看得见。课程教你用OpenTelemetry为智能体添加可观测性,用运行时护栏过滤输入、输出和动作,用Garak、PyRIT等自动化红队工具持续测试。治理层面,你会接触到NIST AI RMF、欧盟AI法案、ISO 42001等合规框架。课程的最后一个实验是综合性的:你需要给TaskPilot做一次完整的红队测试,然后产出一份可以直接交付给客户的智能体红队与修复报告。
你会收获什么?
你会建立起一套完整的智能体安全思维框架:知道攻击者会从哪些角度下手,知道每种攻击对应的防御手段,知道如何在架构、代码、治理三个层面同时布防。你不会只停留在理论层面——你会亲手攻击过TaskPilot,亲手把它从漏洞百出加固到审计就绪。
这门课适合谁?
如果你是有Python基础的安全工程师、红队成员,或者正在交付智能体功能的平台工程师,这门课会非常对你胃口。你不需要是AI专家,但需要对安全威胁建模有基本认知。课程共8个章节、45段视频、约三个半小时,所有实验都能在16GB内存的笔记本上跑起来。
智能体安全是一个全新的学科,传统应用安全的经验不能直接套用。这门课的价值在于:它不只是告诉你"要小心",而是带你真刀真枪地攻一次、防一次,把整条链路跑通。