资源介绍
视频数量:5个
总时长:1小时6分
课程介绍:
检测工程与威胁建模:从规则设计到职业路径的完整入门
凌晨两点,安全运营中心的大屏上突然弹出一条告警。值班工程师揉了揉眼睛,打开工单,开始排查。这条告警到底是一次真实的攻击,还是又一次误报?没人有十足的把握。如果你们公司的安全团队每天都在跟这种不确定性较劲,那问题大概率出在检测能力的根基上——检测工程的基础工作没做到位。
这门检测工程与威胁建模课程,由NETWORKFORT出品,一共五个模块,总时长约一小时出头。课程不灌水,每一讲都讲实实在在的工程概念与操作框架,适合网络安全从业者、安全运营工程师,以及那些想从蓝队方向切入安全行业却不知道从哪里下手的朋友。
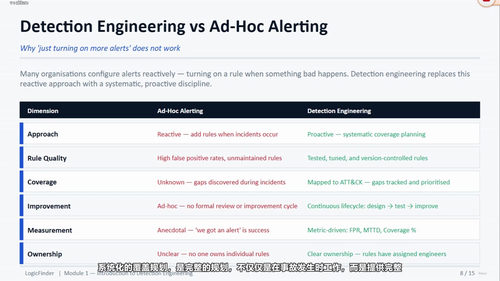
第一讲是检测工程的入门铺垫。讲师从现实的网络安全威胁讲起,解释了检测工程到底在做什么:它和传统的事件响应有本质区别,不是被动等告警然后去救火,而是主动设计、构建并持续优化一套能发现威胁的系统。其中涉及几个关键概念需要先搞清楚——IOC也就是入侵指标、TTP也就是战术技术和程序、信号和噪音的区分、假阳性与假阴性的差别。这些都是在实际工作中每天都会打交道的术语,把它们的概念边界理清楚,后续在设计和调优规则时才能有的放矢。
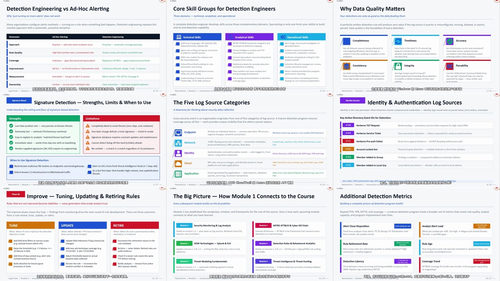
第二讲讲的是检测工程生命周期,这是整个课程的核心骨架。一个检测规则从诞生到退役,依次经历五个阶段:设计、开发、测试与验证、部署与监控、改进。讲师特别强调,没有这个闭环,规则会逐渐失控——永远没人测试的规则会在各种边缘场景下乱触发;没有明确所有者的规则一旦失效就再也无人维护;日志源被改了或字段被删了,规则悄无声息地哑火;攻击者换了战术技术程序,老规则形同虚设。讲师讲得很直接:没有生命周期,一切都会乱套。而在完整的生命周期里,每个规则都有定义好的所有者和审查日期,误报率可量化,覆盖范围漏洞在事件发生前后都能被识别,检测质量随着时间持续提升。这五步环环相扣,缺了任何一步,整个检测体系都会逐渐走形。
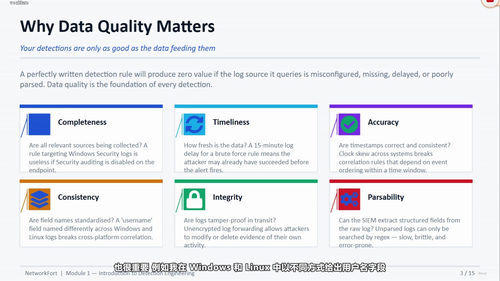
第三讲把目光转向检测的燃料——日志源和数据架构。讲师把日志源分成五大类:端点、网络、身份、云和应用程序。每个类别下面都有一堆具体的日志类型需要采集和规范化处理。但比采集更关键的是数据质量。讲师提出了五个核心维度:完整性,所有相关源是否被收集,比如Windows安全日志启用了但端点上的安全审计策略被关了,那等于白采;时效性,数据是否过期,一份来自十五分钟前的暴力破解日志对正在进行的攻击毫无价值;准确性,字段是否如实反映事件;一致性,比如Windows和Linux里用户名字段的格式完全不同,做跨平台关联前必须先归一化;以及数据本身的防篡改能力和结构化字段能否从原始日志中可靠提取。讲师用了一个很直白的说法——数据质量决定了检测能不能跑起来。课程还会演示如何构建一份日志源矩阵,把需要覆盖的资产、采集的日志、对应的检测能力映射起来,避免出现检测盲区。
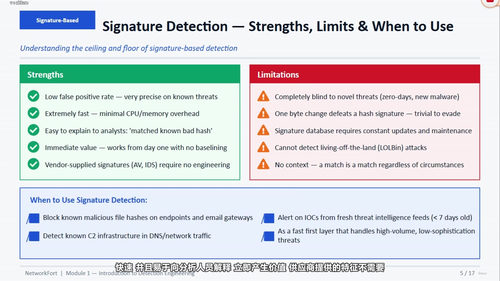
第四讲讨论检测效果怎么衡量。检测不是写完规则上线就完事了,得有指标去量化。讲师会讲检测有哪些类型——基于签名的、基于行为的、基于异常的——以及对应的核心指标,比如真阳性率、假阳性率、检测覆盖率、平均检测时间(MTTD)。不是所有规则都同等重要,关键资产的检测覆盖优先级一定要提前排出来,这样才能在资源有限的情况下把好钢用在刀刃上。
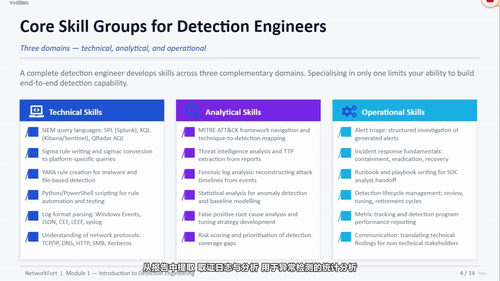
第五讲是很多朋友最关心的部分:检测工程的职业路径。讲师会在这一讲里把蓝队安全运营的岗位图谱铺开来讲,分析常见角色(如SOC分析师、检测工程师、威胁猎人等)的分工差异,介绍这个领域的实际挑战,以及新人入行的可行路径。讲师本人也会分享从初级岗位一路走过来的经验教训。
整门课程时长不长,但内容密度不低。如果你已经在安全运营中心工作,每天被海量告警淹没,想要找到系统化的优化方向,这门课能帮你梳理出一套清晰的工程化思路。如果你刚刚踏入安全行业,想搞清楚蓝队到底在做什么、检测工程师和SOC分析师的区别在哪里、这份工作的日常是啥样,这门课也能给你一个很扎实的入门框架。学完五个模块,你对检测工程的理解会从概念层面落到实操层面,知道一个检测规则从设计到退役要经历什么、数据质量为什么是整个体系的地基、效果该拿什么指标去衡量。