资源介绍
视频数量:62个
总时长:7小时29分
课程介绍:
网络黑客与安全攻防实战
你的工具箱里,是不是还只剩下几套翻来覆去用了无数次的扫描器,和别人写好的脚本?那些从论坛下载的工具确实能帮你跑出几个结果,但你真的清楚它们背后在做什么吗?当某天你在渗透测试中碰到真正棘手的网络环境,老办法突然失灵,你会不会有种被卡住的感觉?
如果你有过类似的困惑,或者你已经在信息安全领域摸爬滚打了一阵子,渴望真正理解网络底层的工作原理,想自己动手写出能用的工具,那么这门进阶课程很可能就是你一直在找的那个答案。
这门课的目标很明确:带你深入网络的核心,搞清楚那些最常见、也最危险的网络攻击到底是怎么发生的,然后亲手把它们实现出来,最后再学会如何防御。整个课程层层递进,先铺地基,再盖楼。
一、网络基础打底:
课程前三分之一的内容看起来似乎有点"慢",但千万别跳过。搞清楚网络是如何运作的,是后面所有攻击和防御的前提。你会从"什么是网络"这个最基础的问题开始,区分局域网和广域网的不同,理解客户端服务器模型与对等网络模型各自的特点。
网络拓扑是绕不开的一块。星型、总线型、环形、网状、混合型,这些不只是考试里的名词,它们直接决定了数据在网络中流动的路径,理解了拓扑结构,你才能预判攻击可能从哪个节点切入。
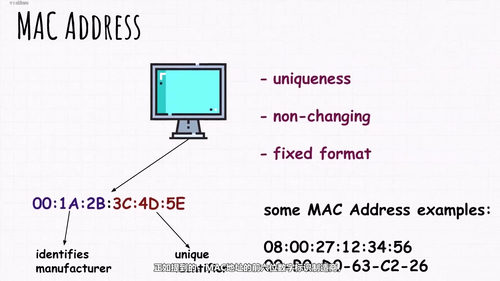
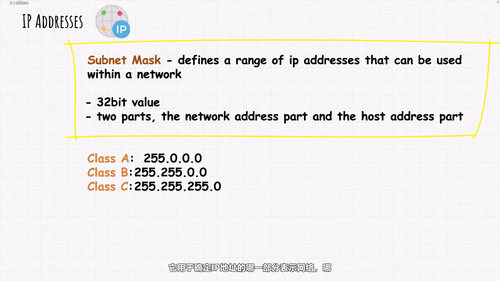
接下来是设备与地址。MAC地址、IP地址、子网划分、路由器交换机调制解调器各自扮演什么角色,这些概念会被一个一个拆开讲清楚。还有那些你每天都在用却可能从没认真想过的东西:HTTP、HTTPS、FTP、DNS、SSH,课程会告诉你它们各自在网络通信中负责什么环节,存在哪些设计上的先天缺陷。
OSI七层模型和TCP/IP协议栈是理解网络攻击的基础框架,搞清楚数据在每一层是如何封装和解封的,后续的中间人攻击、协议漏洞利用才有据可依。
二、走向攻击实战:
地基打好了,真正的硬菜就开始上桌了。
课程会带你直面当今网络中最常见的几类威胁。Windows防火墙虽然天天见,但很多人并不真正了解它的规则和盲区,课程会拆开它讲。DDoS攻击会从理论讲到实践,分布式拒绝服务攻击的原理是什么,为什么几台机器就能让一个网站瘫痪,课程会带着你在实验环境里亲手制造一次洪水攻击。
MAC地址欺骗是经典的接入控制绕过手段,课程会先讲清楚交换机是如何通过MAC表来决定转发的,然后展示攻击者如何伪造MAC地址来绕过访问控制。
中间人攻击是重头戏。你会学到ArpSpoof和Ettercap这两款工具的实际操作流程:如何让受害者的流量悄悄经过你的设备,你又如何在这中间篡改数据、嗅探敏感信息。
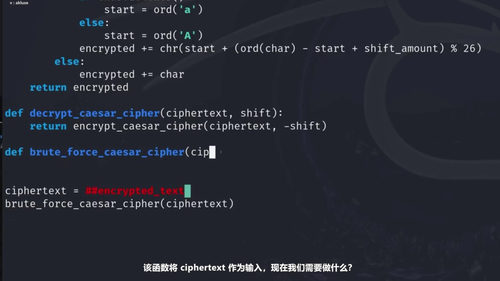
DHCP和DNS这两大基础服务同样充满漏洞。DHCP耗尽攻击、伪造DHCP服务器、DNS欺骗、DNS隧道,每一种攻击方式课程都会拆解它的原理并配以实战演示。路由器作为网络出口,自然也是攻击者的重点目标。课程会演示针对路由器常见配置弱点的攻击手段,并一步一步带着你完成实操。协议层面的漏洞同样不能忽视,IPv6的潜在利用方式、弱加密协议被破解的过程、手动通过网络来利用应用漏洞,每一节都配有具体的操作步骤。
三、从零编写自己的漏洞利用程序:
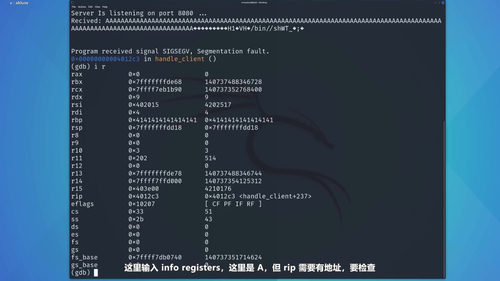
课程最让人兴奋的部分,是从第52节开始的三连讲,从零开始编写自己的漏洞利用程序。这不是改改别人的脚本,而是真正理解缓冲区溢出、漏洞触发逻辑、Shellcode编写这些底层技术。你会利用一个存在漏洞的聊天应用程序,用自己写的工具完成一次完整的攻击,从漏洞发现到获取远程Shell,全程亲自跑通。这部分学完,你看待工具的视角会彻底改变。
四、回到防御:
知道怎么攻,才知道怎么守。课程的后半段把焦点转向了网络防护。你会学习如何检测和防御中间人攻击,理解主机入侵检测系统和主机入侵防御系统在面对ArpSpoof攻击时该如何配置。路由器安全设置是实打实的运维经验,哪些配置必须改,默认密码为何是定时炸弹,管理界面该怎么暴露,这些都会讲到。
入侵检测系统Snort会被重点介绍。你会学到如何编写自定义的IDS规则来检测Nmap扫描,如何使用Drop规则把Snort升级为具备主动拦截能力的IPS。Wireshark作为流量分析利器,课程也会专门讲解它的核心使用方法。
课程适合谁:
如果你已经掌握了基础的渗透测试技能,用过Kali Linux里的一些常见工具,但总觉得自己的知识停留在"会用"而不是"懂原理"的层面,这门课会很适合你。如果你正在准备考取OSCP、CEH这类安全认证,课程里大量的实战内容能帮你把书本知识转化成动手能力。网络安全专业的学生、希望转行进入安全领域的运维或开发人员,也能从这里找到清晰的进阶路径。
学完这门课,你收获的不只是又多会了几种攻击手段,更重要的是获得了一种"透过网络看问题"的思维方式。当你在工作中面对任何网络架构时,你都能迅速判断哪些环节可能存在风险,哪些防御措施是真正有效的,哪些只是摆设。