资源介绍
视频数量:55个
总时长:3小时33分
课程介绍:
隐私信息管理体系实战课:从零理解ISO 27701
你有没有想过,当一家公司每天要处理成千上万条用户个人信息时,它怎么知道自己"处理得对"?数据从用户手指敲下键盘那一刻开始,经过哪些服务器、哪些供应商、哪些跨境链路,最终被删除或保留——这条看不见的链路上,每一环都藏着隐私风险。近年来数据泄露事件频发,各国监管罚单不断,企业急需一套系统化的方法论来管好"人的数据",这就是ISO 27701存在的意义。
这门课面向零基础学习者,总共55节视频、约三个半小时,把隐私信息管理体系(PIMS)从概念到落地讲得清清楚楚。不管你是信息安全岗的从业者想拓展隐私方向,还是合规岗、产品岗、数据保护官(DPO)的候选人,甚至是创业公司的技术负责人,只要你的工作跟个人信息沾边,都能从这门课里拿到直接可用的方法与模板。
一、PIMS基础与标准框架
课程开篇先把ISO 27701和ISO 27001、27002的关系理顺。如果你已经熟悉信息安全管理体系(ISMS),那么27701就是它"隐私特化"的那个延伸版本。两套体系共用条款骨架——环境、领导力、策划、运行、改进——但27701额外塞进了PII(个人可识别信息)全生命周期的管理要求。课程会用一页纸的对比图,把"从ISMS升级到PIMS"的关键差异讲明白,让你不用反复翻标准原文。
紧接着是几个绕不开的核心概念:什么是PII、什么是PIMS、控制者与处理者的责任怎么划分。GDPR、HIPAA、LGPD、PDPA这些常见的隐私法规会被逐一对应到27701的条款上,让你知道标准里的某条要求,到底在替你回应哪部法律的哪个义务。
二、治理架构与角色分工
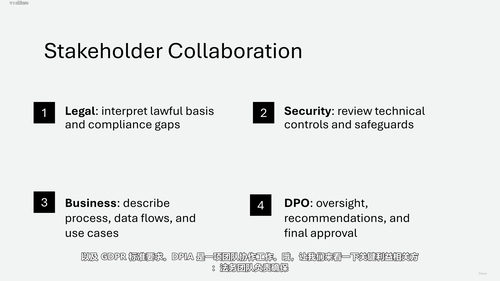
隐私不是某个人的事,而是组织从上到下的事。这一章讲清楚管理层需要做什么承诺、数据保护官和信息隐私官的职责边界在哪里、信息所有者与执行者怎么协同。课程给出了一套可直接套用的隐私治理RACI矩阵,明确每个决策该谁拍板、谁执行、谁被告知。
问责制是27701反复强调的核心词。课程会教你怎么设计风险归属规则、设定升级触发条件、记录每一次隐私决策的依据。比如某个项目在DPIA发现问题尚未解决的情况下被启动了,审批记录里该怎么写授权人、原因、补偿控制,这些细节课程都会带你走一遍。
处理活动记录(RoPA)是这一章的另一个重点。它不只是一份文档,更是组织隐私状况的全景图。课程详细讲解RoPA的核心字段、所有权分配、持续维护机制,以及如何从RoPA里挖出有价值的洞察。比如人力资源部维护员工数据的RoPA条目,IT部维护客户数据的RoPA条目,隐私团队负责审查一致性,这种分散所有权模式能保证信息始终准确。
三、法律基础与数据处理合规
处理个人数据必须有合法依据,这一章把GDPR里的六大合法基础——同意、合同、法律义务、重大利益、公共任务、正当利益——拆开来讲。每种基础的适用场景、判断标准、举证要求都不一样。课程还设计了一个"合法基础决策树",带你对一个真实的业务场景做完整的推导。
特殊类别敏感数据(比如健康信息、生物特征)和儿童数据是合规的高危地带,处理标准比普通数据严格得多。课程会用具体例子说明哪些情况下需要额外保护、怎样设计同意获取机制、家长授权怎么处理。透明度通知和分层告知的设计原则也会讲到,从隐私政策的一级摘要,到具体场景下的即时弹窗,怎么做既合规又不让用户反感。
四、数据全生命周期管理
数据从收集到销毁的每个环节都不能失控。课程用一个完整的框架带你看数据映射:收集→使用→共享→存储→处置。每个环节都有对应的隐私要求,比如目的限制要求数据只能用于最初声明的用途,数据最小化要求只收集业务必需的字段。
保留期限和安全销毁是经常被忽视的环节。课程会给出保留矩阵的样例,告诉你不同类型的数据该留多久、到期怎么销毁不留尾巴。假名化和匿名化的区别与适用场景也会讲到,这是降低数据敏感度、保护用户隐私的两种核心技术手段。课程最后会给出一份完整的数据地图样本和保留矩阵样本,你可以直接拿去改造用在自己的组织里。
五、风险评估与跨境传输
隐私风险评估是27701体系的运行核心。课程先讲隐私风险的识别方法和判定标准,然后重点讲DPIA(数据保护影响评估)的完整工作流:什么场景下必须触发、评估分几步走、输出文档长什么样。课程会用一款新上线的App作为案例,现场带你看一遍DPIA模板怎么填、问题怎么发现、缓解措施怎么设计。
跨境数据传输是另一个重头戏。标准合同条款(SCCs)、有约束力的公司规则(BCRs)、充分性认定、补充条款,这些常见的传输机制各自的适用条件和合规要求都不一样。课程还会讲Schrems II风格的风险评估——仅仅签了SCC还不够,还要评估目的地国家的实际监控环境,必要时部署补充措施。供应商和联合控制者的评估输入也会涉及,确保你的传输链条每一环都合规。
六、供应商与合同管控
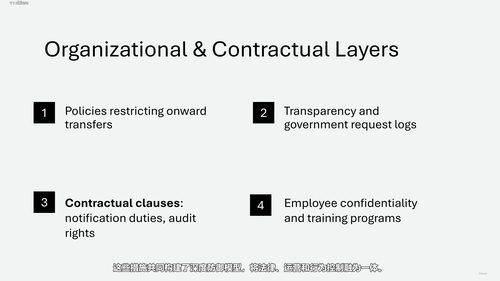
数据不是关在自己门里就安全了,供应商和合作方往往是泄露源头。控制者与处理者的DPA(数据处理协议)里必须有哪些核心条款、怎么处理子处理商的"层层转包"、怎么设定审计权利和尽职调查流程,这些问题课程都会一一拆解。
课程把供应商管理拆成三个阶段:接入时的尽调、运行中的持续监控、退出时的数据返还与销毁。每个阶段都有对应的检查清单和实操要点。课程最后还整理了一份DPA条款的"红旗清单",列出签约时应该警惕的条款类型和处理建议,帮你避开常见的合同陷阱。
七、面向隐私的安全控制
隐私和安全从来不是两件事。课程把27701的安全控制要求和27002的控制项做了一一映射,告诉你在已有的安全体系上,还需要为PII保护加哪些额外的控制。
身份识别与访问控制是基础。基于角色的访问控制(RBAC)、基于属性的访问控制(ABAC)、最小权限原则、特权访问管理(PAM),不同的访问模型适合什么场景。加密和密钥管理是保护PII的核心技术手段,课程会讲不同加密方案的适用场景、密钥生命周期怎么管。日志记录和监控部分特别强调"隐私感知"——不是记录得越多越好,而是要知道哪些日志本身也涉及个人信息、该怎么脱敏处理。
数据泄露响应是这一章的实战高潮。课程给出了一份"24小时泄露响应手册"的快照,从发现事件、评估影响、通知监管、通知用户到事后复盘,每个环节的时限要求和操作要点都讲得很清楚。
八、数据主体权利与持续改进
用户有权利访问、更正、删除、导出自己的数据,这些请求该怎么接、怎么核实身份、怎么在SLA时限内完成,课程都会讲到。课程用一张一页纸的流程图把整个DSR(数据主体请求)处理路径画出来,从接收请求、验证身份、分派处理、到归档记录,每一步都有标准动作。
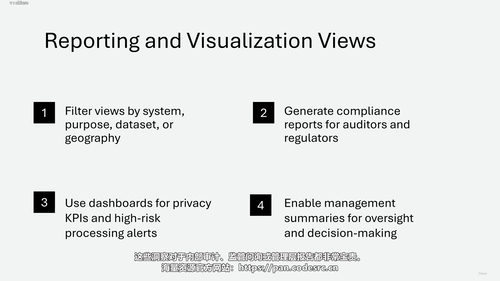
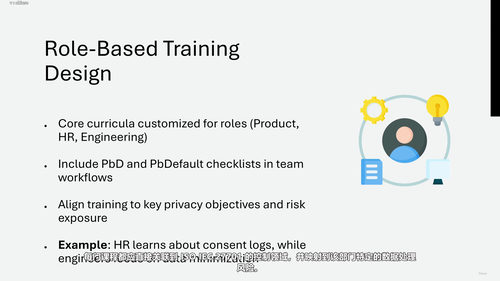
培训和文化建设同样关键。不同岗位需要不同深度的隐私培训——产品经理、HR、工程师的关注点和风险点各不相同。课程会讲怎么设计分层培训内容。度量指标方面,课程介绍了常用的KRI体系,包括请求量、泄露平均恢复时间、残余风险等级等核心指标。
内部审计和管理评审是体系持续运转的保障。课程最后会讲怎么设计PIMS成熟度路线图,让体系不是一次性建设,而是能逐步迭代升级。
九、行业实战案例解析
理论讲完,课程安排了七节行业案例,覆盖医疗健康、金融科技、SaaS与广告技术、零售电商、公共部门与教育、人力资源外包与呼叫中心、工业物联网与汽车。这些案例会带你看看不同行业处理个人数据的独特挑战:医疗领域怎么管PHI和研究数据、金融行业怎么做KYC和反欺诈分析、SaaS和广告技术怎么应对Cookie和跨标签追踪问题、零售电商怎么管理忠诚度数据和CDP、公共部门怎么平衡信息公开和隐私保护、呼叫中心怎么处理录音数据和身份验证、物联网设备和车联网的边缘数据该怎么管。
每节课三到四分钟,没有废话,把最实用的概念和方法拆给你看。学完整个课程,你能建立一个完整的PIMS知识框架,知道标准在说什么、为什么要说、具体怎么落地,也能拿到一系列可直接改造使用的模板和清单,为未来真正参与企业隐私合规建设、或者准备PIMS审核认证打下扎实基础。