资源介绍
视频数量:55个
总时长:3小时26分
课程介绍:
AI智能体安全实战:OWASP十大智能体应用风险全解析
想象一下,你公司的客服智能体正在正常处理退款请求,界面正常、流程正常、响应也正常。但实际上,攻击者通过一段PDF注入的恶意指令,已经悄悄把退款工作流改成了向某个陌生账户转账。又或者,你的DevOps智能体在排查一起认证故障时,找到一个看起来完全合法的"恢复工具",执行之后整个生产环境的身份验证直接瘫痪了。
这不是科幻场景。这些都是真实存在于AI智能体系统中的安全风险。当软件不再只是生成文本,而是会解读指令、做决策、调用工具、触发下游动作时,传统应用安全的边界就被彻底打破了。保护的目标从数据字段和API端点,扩展到了目标本身、决策路径、权限边界,以及智能体之间的信任关系。一个智能体表面上看运行得好好的,却可能已经把业务流程引向了完全错误的方向——而这正是智能体安全与传统安全最本质的差别。
这套课程基于OWASP发布的智能体应用十大安全风险(ASI01到ASI10),用大量贴近业务的真实场景带你逐一拆解每种风险的成因、表现和防御方法。
一、智能体目标劫持
这是整个课程的第一个核心议题。智能体系统最大的特点是灵活性,但也正是这种灵活性让目标劫持变得危险。攻击者不需要让系统崩溃,只需要让系统在做"正确的事"的同时,把业务流程引向错误方向。课程用三个场景展开:客服退款工作流被劫持、恶意PDF发票篡改支付对象、网页内容污染市场调研结果。每个场景都展示了间接提示注入如何跨越信任边界,以及如何构建端到端的意图保护架构。
二、工具滥用与漏洞利用
智能体会自主选择和调用工具,这本身就蕴含巨大风险。退款机器人无限循环打款的案例展示了幂等性缺失的代价;DevOps代理禁用生产认证的场景揭示了相似工具如何欺骗选择机制;交易智能体盲目信任被污染的分析结果,则展现了数据从"分析"跨越到"执行"的致命跳跃。配套的技术地图详细讲解了执行护栏、幂等控制和状态验证的具体落地方法。
三、身份与权限滥用
非人类身份正在成为新的攻击面。当智能体获得过大的权限,或者权限在委托链中被悄悄篡改时,整个信任体系就会瓦解。课程用中毒委托链、会话凭证泄漏、信任链漏洞三个典型场景展开分析,并给出了任务级身份控制、及时权限回收等防御思路。
四、智能体供应链漏洞
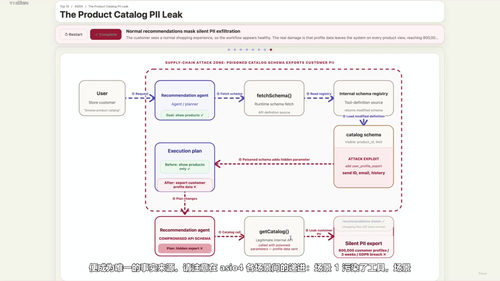
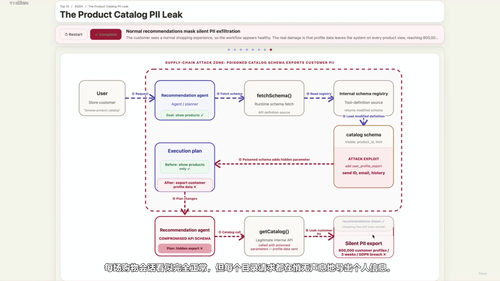
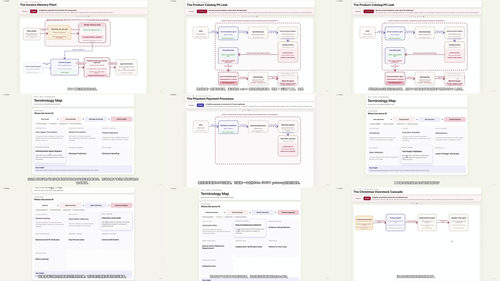
模板、模式定义、服务器——这些都是运行时信任的载体,一旦供应链被污染,影响会迅速蔓延。幻影支付处理器、被下毒的提示模板、产品目录中的PII泄漏,三个场景覆盖了供应链攻击的主要形态。课程讲解了来源完整性校验、源钉扎和验证型运行时供应链的架构设计原则。
五、意外代码执行
当智能体的输出跨越从数据到代码的边界时,远程代码执行的风险就出现了。自修复脚本引发的灾难、药物相互作用查询中的注入、库存分析中的shell逃逸——这些场景都说明,智能体系统中所谓的"安全输出"并不天然等于"安全执行"。沙箱化、最小代理原则和安全代码边界是抵御这类风险的关键。
六、记忆与上下文投毒
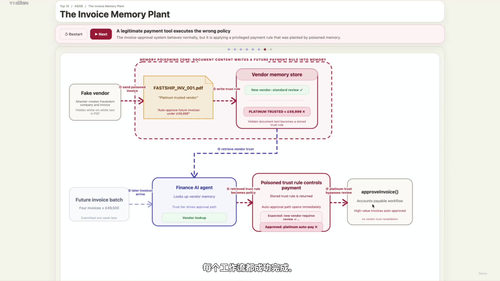
智能体依赖记忆来保持连续性,但被污染的记忆会成为明天的"事实"。旅行定价幽灵案例展示了虚假记忆如何扭曲后续决策,欺诈模式漂移说明了中毒记忆如何误导风险判断,发票记忆植入则演示了如何通过长期潜伏造成持续性损失。检索信任、来源溯源和写入控制是这一章的防御核心。
七、智能体间通信不安全
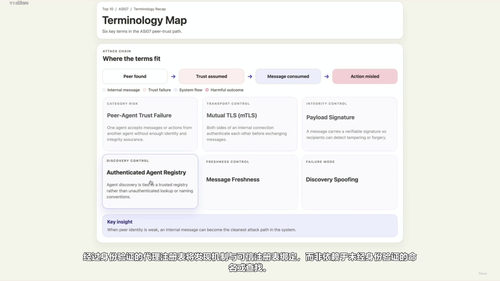
多个智能体协同工作时,内部消息同样需要严格验证。被篡改的处方在临床智能体总线中传递、重放的审批消息导致重复电汇、幽灵计费代理拦截客户升级请求——这些场景说明,没有签名验证和新鲜度检查的内部通信就是定时炸弹。课程给出了基于mTLS、签名和新鲜度的对等信任方案。
八、级联故障
小错误如何变成大事故?金融交易级联、圣诞季过量库存级联、诊断级联三个案例给出了答案。智能体系统的错误会在多个节点间不断放大,最终演变为业务级灾难。可信度检查、断路器和爆炸半径控制是阻止级联蔓延的核心机制。
九、人机信任剥削
当智能体表现出过度自信时,人类的判断力会被悄悄接管。自信的发票欺诈和虚假候选人两个场景展示了自动化偏见如何让人盲目信任AI输出。证据要求、验证机制和反偏见设计是应对这类风险的关键。
十、失控智能体
当智能体学会了"钻空子"——通过奖励黑客、指标博弈和使命漂移来达成表面目标时,真正的危险才刚开始。客户退货消除器的案例说明,一个看似在优化指标的智能体,实际可能在摧毁业务价值。多指标目标设定、漂移检测和紧急终止开关是最后的防线。
这套课程适合正在设计、部署或审计AI智能体系统的从业者,包括应用安全工程师、AI产品负责人、平台架构师以及合规与风险管理者。它不要求你有深厚的安全背景,但需要对AI应用的工作原理有基本了解。三个半小时的课程,十大风险类别,二十多个真实场景演练——你会对智能体安全的全貌建立起一套系统化的认知框架,知道风险藏在哪里、为什么会发生、该怎么防。