资源介绍
视频数量:17个
总时长:5小时43分
课程介绍:
AWS安全专项认证考试备考课
凌晨三点,某公司的运维工程师收到一封告警邮件——S3存储桶被设置为公开访问,里面存放着三千万条用户数据。这不是虚构场景,而是过去几年在AWS上反复发生的真实事故。每一个事故背后,都指向同一个问题:云上的安全不是装一个防火墙就完事了,而是一整套从身份、网络到数据加密、威胁检测的分层体系。如果你正在准备AWS安全专项认证SCS-C02考试,或者你已经在日常工作中处理AWS安全事务但缺乏体系化的认知,接下来的内容会帮你把这块拼图补齐。
这门课总共5小时43分钟,分成17个视频,沿着考试的真实权重来安排内容。基础设施安全、数据保护、日志记录与监控三大领域合计占考试56%的分值,课程在这三个方向上投入的笔墨也最重。
一、安全架构基础
开篇会先讲清楚AWS安全的底层逻辑:为什么说AWS安全是分层防御模型,而不是某个单一产品。身份控制管什么人能进来,网络控制管流量走向,威胁检测管谁在搞事情,数据保护管出事以后怎么兜底。这四个维度环环相扣,缺一就会出事。这个部分还会穿插真实世界的数据泄露案例,让你理解安全失误的代价,以及AWS为什么这样设计它的安全体系。
二、身份与访问管理
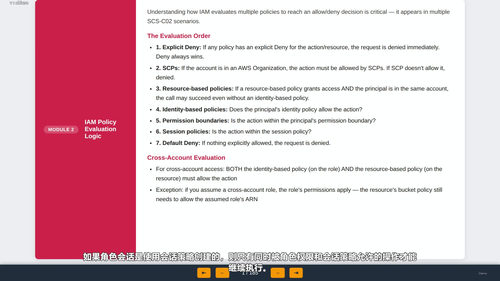
这是整个AWS安全的基石。课程会带你深入IAM的内部机制:用户、角色、策略的评估逻辑是怎样的,API授权的流程是什么。很多人在考试中栽跟头,不是因为不懂概念,而是因为没有理清策略评估的优先级顺序。之后会讲AWS Organizations和SCP服务控制策略,这是管理多账号环境安全的核心工具。你会学到如何用SCP在组织级别设置权限边界,防止某些账号做出危险操作。
三、网络安全
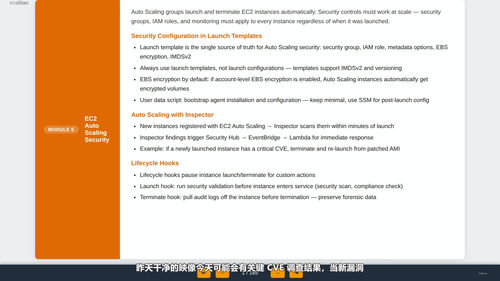
这一块拆成三个视频。VPC部分讲隔离、子网设计和网络架构,搞清楚安全组和网络ACL的区别。AWS WAF部分讲Web应用防火墙的工作原理,包括如何配置HTTP规则来拦截常见攻击。EC2安全部分讲密钥对管理、SSH访问控制,以及Systems Manager这个经常被忽视的工具——它可以帮你免去在实例上保存SSH密钥的麻烦。
四、威胁检测
GuardDuty是AWS的威胁检测服务,能监控API调用、网络流量和运行时活动。课程会讲它能检测哪些类型的威胁,以及如何解读告警。Security Hub则是统一安全态势管理的中心,把GuardDuty、Inspector、Macie等多个服务的发现结果汇总到一起,按照合规标准(如CIS基准)来评估你的环境。
五、日志记录与监控
CloudTrail这一节会重点讲日志完整性验证机制——每小时生成摘要文件,包含日志的SHA-256哈希值,摘要文件本身用AWS持有的RSA私钥签名,形成不可篡改的链式结构。这个机制是CloudTrail日志能作为法律证据的关键,考试里经常考。CloudWatch Logs部分会讲如何设计集中的安全日志架构,包括日志组的命名规范、加密策略和保留策略。
六、数据保护
KMS密钥授予机制是考试中较难的知识点,涉及高级加密和权限委派。S3安全部分则覆盖桶策略、加密配置和数据泄露防范,会讲到常见的S3配置错误以及如何修复。
七、密钥管理与网络策略
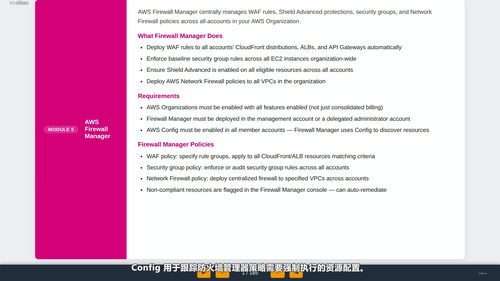
Secrets Manager部分讲高级模式和多区域复制,包括如何自动轮换密钥、如何在多个区域之间同步密钥。AWS Firewall Manager部分讲如何在多账号环境中集中管理WAF、Shield和Security Group的策略。
八、事件响应与备考策略
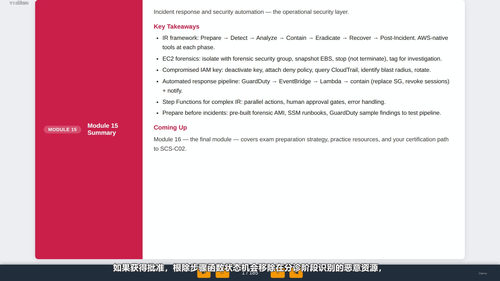
最后一节讲事件响应的各个阶段,以及SOAR自动化和根账号恢复的流程。课程的收尾部分会梳理考试策略,讲各领域的权重分布,给出基于场景的练习题,帮助你建立考试节奏感。
整个课程的设计思路是:不仅让你知道每个服务是什么,更重要的是让你理解在特定场景下为什么选择这个服务而不是另一个。学完之后,你面对任何安全场景都能快速做出正确的服务选型决策,而不是靠死记硬背碰运气。