资源介绍
视频数量:16个
总时长:1小时38分
课程介绍:
IDA Pro逆向工程实战
打开一个陌生的二进制文件,眼前只有一堆冰冷的十六进制字节和反汇编指令,函数名被剥去,结构体信息荡然无存——这是每一位逆向工程师都会面对的场景。IDA Pro正是破解这种困境的核心工具,但它的功能远不止"打开文件看汇编"这么简单。这门课程用大约一个半小时的时间,带你走通IDA Pro 9.x的完整高级分析流程,涵盖静态与动态分析的深层技巧,以及Hex-Rays反编译器的调优方法。
一、掌握IDA Pro 9.x高级分析流程
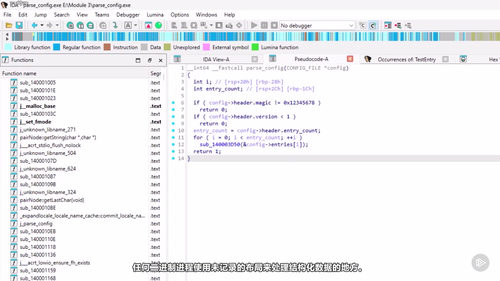
逆向分析的第一步,是把工具用顺手。IDA的界面就像一把瑞士军刀,几十个窗口、上百个快捷键,初次接触很容易懵。课程会带你熟悉反汇编视图、Hex-Rays反编译器窗口、函数窗口和十六进制视图这四个核心面板,以及它们之间的协作方式。反汇编视图是你的主要汇编代码窗口,Hex-Rays反编译器把汇编翻译成近似C语言的伪代码,函数窗口列出所有已识别的函数,十六进制视图则用来检查原始字节和嵌入字符串。
熟悉界面之后,真正的工作才刚开始。面对一个被stripped处理过的二进制——也就是符号表被剥离、函数名全部丢失的文件——光靠肉眼显然不够。课程会教你用FLIRT 2.0签名库快速识别和还原那些已经被剥除的函数结构信息,把编译器生成的运行时函数从一堆匿名代码中"捞"出来。
如果分析目标是用C++编写的,挑战会更大。虚函数表、多态调用、继承层级——这些信息在strip之后几乎全被抹掉。课程用两个章节详细演示如何从纯粹的二进制数据中重建C++的类层次结构和虚表调用关系,这是分析大型C++软件时绕不开的关键技能。
最后是x86和x64调用约定的深度解析。为什么有些参数通过寄存器传递,有些通过栈传递?栈帧是如何布局的?只有真正理解了这些底层规则,才能准确解读反编译出来的代码到底在做什么。
二、执行深度静态与动态分析
光会看静态代码还不够,有时候你必须让程序跑起来,在运行中观察它的行为。课程首先介绍Appcall功能——这是IDA里一个被严重低估的特性。它允许你直接在调试器中调用二进制内部的某个函数,传入任意参数,获取返回值,而不需要执行整个程序。这意味着你可以单独测试某个解密函数、某个校验逻辑,看它在特定输入下到底会输出什么,对于验证假设和快速实验极其方便。
数据流追踪是逆向过程中的另一项基本功。课程会教你使用交叉引用和proximity browser来追溯某个变量的来源、去向,以及它在不同函数之间是如何传递的。当你面对一个复杂的加密或混淆逻辑时,这条追踪路径就是你的救命绳。
远程调试部分覆盖了Linux和Android平台。课程演示如何配置和使用IDA的GDB Stub,连接远程目标进行动态分析。无论目标运行在服务器上还是手机上,都可以纳入你的调试流程。
为了让复杂逻辑更易于理解,课程还会教你创建自定义的控制流图和可视化视图,把那些让人头大的嵌套循环和分支结构以图形方式呈现出来,从全局视角把握程序的执行路径。
三、用Hex-Rays引擎优化反编译输出
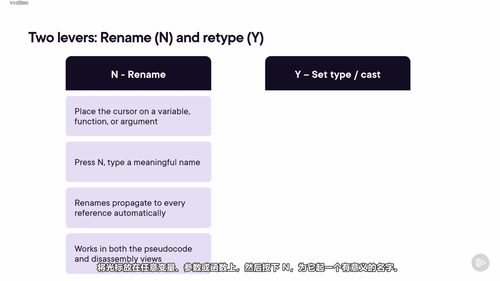
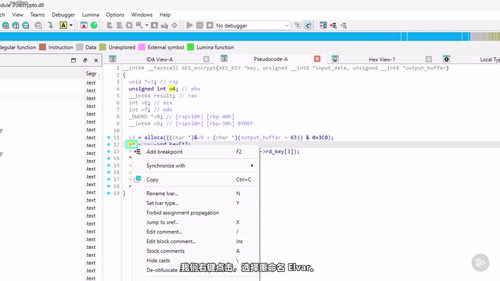
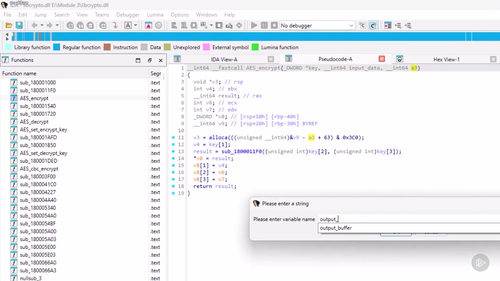
Hex-Rays反编译器是IDA Pro最强大的分析层。它能把汇编指令翻译成近似C语言的伪代码,极大降低阅读门槛。但默认输出往往充满v1、v2、a1这类无意义的变量名,看起来仍然费劲。课程用两个章节系统讲解如何通过变量重命名和类型转换来改善伪代码的可读性。把v1改成buffer_length,把a1改成user_input——仅仅是改名,就能让代码意图清晰十倍。
遇到专有的私有数据格式时,你需要自己定义结构体偏移。课程演示如何为这些自定义格式创建结构模板,让反编译器正确解析二进制中的数据布局。
Lumina服务器是另一个能显著提升效率的特性。通过它,IDA可以从云端数据库中识别常见的库函数,免去你手动标注每一个已知函数的时间。当你在分析一个调用了大量标准库或第三方库的程序时,这项功能能省下大量重复劳动。
适合人群方面,如果你已经具备基本的汇编语言知识,想系统提升IDA Pro的使用水平,或者在工作中需要分析第三方二进制、处理漏洞样本、做软件安全审计,这门课程都值得投入时间。学习过程中你会反复接触真实的逆向场景,逐步建立起从静态分析到动态调试的完整工作流。
学完整个流程后,你面对一个陌生的二进制时,不再会手足无措。从工作区配置到符号还原,从反编译优化到远程调试,每一环节都有了清晰的思路和具体的操作方法。逆向工程是一门需要大量实践的技术,但好的工具加上正确的方法,会让你的效率产生质的变化。