资源介绍
视频数量:88个
总时长:8小时26分
课程介绍:
CISM注册信息安全经理认证全领域精讲课程
你有没有过这样的经历?公司刚刚遭遇了一次数据泄露事件,老板在会议室里皱着眉头问:"我们的信息安全到底归谁管?"所有人面面相觑,技术部门说是业务部门的责任,业务部门说是IT部门的事,而CISO的岗位说明书里压根没有写清楚他到底要为哪些事情负责。这不是段子,这是很多企业真实发生的场景。信息安全管理不是装个防火墙、跑个漏洞扫描就完事了,它是一套从治理框架到风险评估、从安全体系搭建到事件响应的完整闭环。而ISACA推出的CISM认证,正是全球公认的信息安全管理领域含金量最高的资格认证之一。
这门课程覆盖了CISM考试的全部四个知识领域,共88个视频,总时长约8个半小时。它的特别之处在于,讲师从一开始就明确了一个观点:通过考试只是起点,真正理解每个主题在现实中如何落地,才是这门课的核心价值。所以你不仅会学到考试需要掌握的理论知识,还会拿到大量的模板、流程文档和分步操作指南,这些东西在真实工作中可以直接使用。
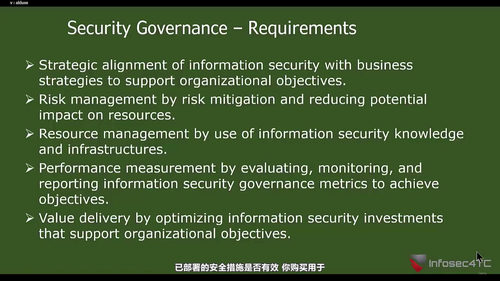
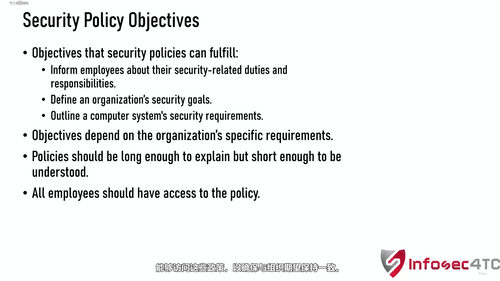
第一个领域是信息安全治理。这一部分内容最多,从CISO的岗位职责说明书讲起,一步步展开如何建立信息安全指导委员会(ISSC),如何制定安全策略和流程,如何确保组织满足合规和法律要求。你会学到ISO 27001标准、PCI-DSS支付卡行业数据安全标准、NIST 800-53安全控制框架、HIPAA医疗信息保护法规等业内最重要的标准和法规之间的映射关系。讲师还会展示一份真实的IS策略样本和政策模板资源,让你知道一份合格的安全策略文档应该长什么样。除了这些框架性的内容,课程还涵盖了安全意识培训、安全文档管理、威胁建模、安全审计等执行层面的知识。值得一提的是,课程专门用了两个部分来讲如何借助AI工具来辅助治理工作,这部分内容对于当下很多正在探索AI落地路径的安全管理者来说非常实用。最后,这一领域还涉及专业伦理和信息安全事件报告机制,帮助你建立完整的安全治理思维。
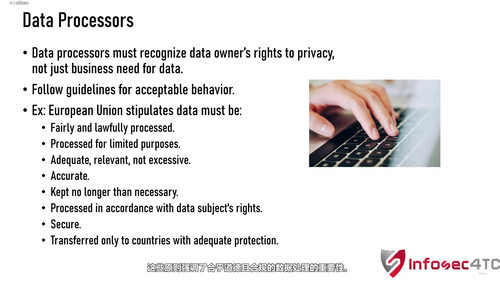
第二个领域是风险管理。这是CISM认证中非常核心的一块,也是很多安全从业者感觉最难的部分。课程从风险管理的整体框架讲起,深入对比定性评估和定量评估两种方法的适用场景,让你理解风险公式背后的逻辑——威胁、脆弱性、资产价值、影响和可能性是如何组合成一个可量化的风险值的。学完这些基础概念后,你会学到风险应对策略的选择,包括规避、转移、降低和接受四种方式的适用情境。在数据安全控制方面,课程系统讲解了各类安全控制的分类和选型逻辑,并引入NIST 800-37风险评估框架作为参考。风险登记表(Risk Register)怎么建立、怎么维护,信息资产如何分类、如何管理,隐私保护怎么落地,数据保留策略如何制定,安全数据处理有哪些规范要求,这些实务性极强的问题在课程中都有详细解答。
第三个领域是信息安全体系开发。这一部分的覆盖面非常广,从安全策略框架的搭建,到业务连续性计划(BCP)的全流程设计,包括业务影响分析(BIA)、MTD/RTO/RPO等关键指标的定义,都会讲到。NIST SP 800-34作为业务连续性领域的权威指南,课程中也有专门的解读。高可用性和容错机制如何设计,安全工程生命周期各阶段需要关注哪些风险,这些内容构成了体系建设的骨架。在技术层面,课程用了大量篇幅讲密码学——对称加密和非对称加密的区别、数字签名的工作原理、PKI公钥基础设施的运作方式、DRM数字版权管理,以及密码学在实际场景中的应用。物理安全也没有被忽略,数据中心选址、访问控制、环境监控等内容都有涉及。系统组件安全分为三个部分来讲,覆盖了端到端的安全考量。安全模型、企业级安全中的控制与对策、信息系统安全能力评估,这些内容帮你建立系统化的安全架构思维。在漏洞管理方面,课程详细讲解了补丁和漏洞管理的流程、嵌入式和移动端系统的特殊安全考量,以及Web应用特有的安全风险。最后,密码学基础分三个部分深入展开,确保你建立起扎实的密码学功底。
第四个领域是信息安全事件管理。这一部分从事件响应的基础流程讲起,包括事件的分类和优先级判定标准、取证分析和证据收集的规范做法。课程还覆盖了业务连续性计划(BCP)、灾难恢复计划(DRP)的制定与实施,以及变更管理在事件响应中的关键作用。恢复站点的策略选择——冷站、温站、热站各自的成本和适用场景,课程中做了清晰的对比分析。日志记录和监控作为事件检测的核心手段,课程讲解了如何建立有效的日志管理体系,以及如何通过监控及时发现异常行为。最后,备份策略和替代站点的建设也是这一领域的重要内容,确保在灾难发生后业务能够快速恢复。
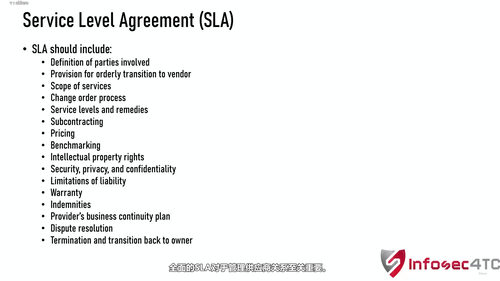
整门课程的结构设计非常清晰,每个领域都按照从概念到框架、从标准到实践的逻辑递进展开。讲师在讲解过程中会穿插大量的真实案例和实务模板,比如CISO岗位说明书样本、信息安全策略模板、信息安全指导委员会建立分步指南等,这些资料的价值有时候甚至超过课程本身的内容。对于准备参加CISM考试的学员来说,这门课提供了系统化的备考路径;对于已经在做信息安全管理工作的人来说,课程中的框架、模板和最佳实践可以直接应用到日常工作中。
无论你是正在准备CISM考试的安全从业者,还是希望系统提升安全管理能力的IT管理者,或者是想转行进入信息安全领域的专业人士,这门课程都能给你带来实实在在的价值。学完之后,你不仅会对CISM四大知识领域建立起完整的知识体系,还能掌握一套可操作的方法论和工具集,让你在面对真实的安全管理问题时知道从哪里入手、用什么流程、产出什么成果。信息安全这件事,从来不是某一个人的独角戏,它需要治理、需要流程、需要技术、需要人的协同。而这门课程,就是帮你搭建起这个协同框架的起点。