资源介绍
视频数量:15个
总时长:3小时59分
课程介绍:
Kubernetes安全专家认证全程实操:从集群加固到运行时威胁检测
想象一下这个场景:你负责的Kubernetes集群出了安全事故,攻击者通过一个配置不当的Pod逃逸出容器边界,拿到了宿主机的访问权限。事后复盘你会发现问题不是出在某一个点上——RBAC权限过宽、镜像没有签名验证、网络策略形同虚设、运行时没有异常检测,漏洞像多米诺骨牌一样连锁倒下。这恰恰是CKS认证要解决的问题:它考验的不是单一知识点,而是你能否搭建一套完整的纵深防御体系。
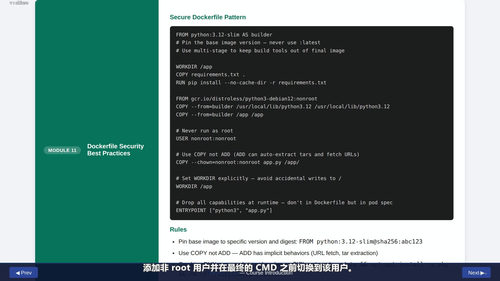
课程一共十五个模块,总时长约四个小时,覆盖CKS考试的六个领域。与那些只讲命令、不讲原理的培训课不同,这里的每一个操作都会拆解到"它做了什么、为什么重要、跳过会有什么后果、做错了攻击者会怎么利用"。核心受众是DevSecOps工程师、平台工程师,以及把Kubernetes纳入技能栈的安全架构师;已经拿下CKA、想在安全方向继续深入的运维人员同样适合。
开场模块先把整门课的基调定清楚:CKS是实操考试,给你真实的终端和真实的集群,在时间压力下完成具体的加固任务。你不能只是看视频,必须亲手敲一遍每一条命令。
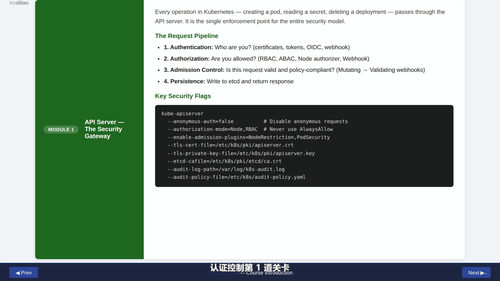
第二个模块进入架构层,拆解Kubernetes自身的安全模型:每一次API请求是如何被信任、被认证、被授权的,认证机制和授权模式在底层如何协同工作。第三模块讲集群搭建与CIS基准,使用kube-bench对照CIS Kubernetes Benchmark逐项扫描,重点不是扫描本身,而是扫描结果出来后哪些项是高危必须修、哪些可以暂时忽略,以及修复时会不会引发连锁问题。
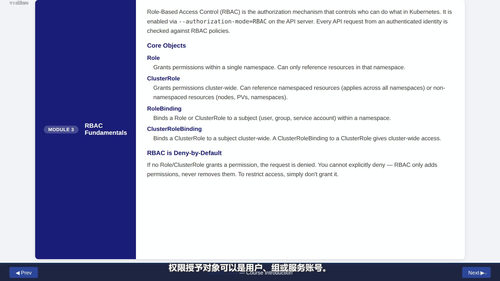
第四模块是RBAC和集群加固的实战:设计最小权限的ServiceAccount和Role绑定,避免给默认ServiceAccount赋予过宽的权限,并用审计工具找出集群里被遗忘的"过度授权"。第五模块锁定API Server和Kubelet:禁用匿名访问、开启审计日志、加固Kubelet认证授权端口,减少节点上不必要的攻击面。
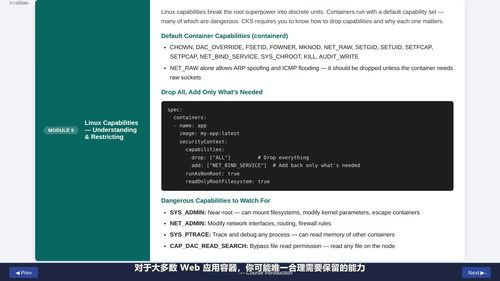
第六模块进入系统层加固:AppArmor配置编写、Seccomp系统调用过滤、Linux Capabilities裁剪,三者协同在容器和宿主机之间架起多层屏障。第七模块讲Pod Security Standards与SecurityContext:三个安全级别(Privileged、Baseline、Restricted)的差异,以及如何在命名空间级别通过标签强制执行Restricted基线。
第八模块引入OPA Gatekeeper和Kyverno这两个策略引擎,写自定义准入策略,比如禁止使用latest标签的镜像、强制资源限制、限制特权容器启动。第九模块处理Secrets管理:Kubernetes原生Secret只是Base64编码而非加密,你要学会启用静态加密、限定Pod对Secret的访问权限,以及在不中断服务的前提下正确轮换Secret。
第十模块是容器沙箱化。标准容器共享宿主机内核,一旦进程突破命名空间限制,整个节点都会暴露。课程介绍gVisor的用户空间内核方案和Kata Containers的轻量级虚拟机方案,以及如何通过RuntimeClass让Pod选择使用哪种隔离运行时。
第十一模块回到网络安全。这里有一个特别容易踩的坑:API Server会接受你创建的所有NetworkPolicy对象,但如果CNI插件不支持策略执行,这些策略会被默默忽略。课程演示如何验证CNI是否真的在执行策略、如何构建default-deny基线,以及服务网格中的双向TLS配置。
第十二模块是供应链安全:Trivy扫描镜像漏洞,Cosign签名验签镜像,再通过准入控制器强制只接受已签名镜像进入集群。第十三模块是运行时威胁检测,使用Falco编写行为规则,在攻击发生的第一时间捕捉异常的系统调用、文件访问和网络连接。
第十四模块讲审计日志与监控:构建从API Server审计日志到Kubelet日志的完整审计链,并用jq过滤日志进行事件溯源。最后一个模块专门讲考试策略:时间分配、不同题型的答题节奏,以及几道典型场景题的分步演练。
整套课走完后,你带走的不是一堆零散的命令背诵,而是一套可以直接迁移到生产集群的加固思路——从内核层的Seccomp到网络层的NetworkPolicy,从构建期的镜像签名到运行时的异常行为检测,构成完整的纵深防御体系。当你下次面对一个待加固的集群时,知道该从哪里切入、按什么顺序推进、每一步要核对什么指标,这才是CKS认证真正想考察的能力。