资源介绍
视频数量:30个
总时长:4小时0分
课程介绍:
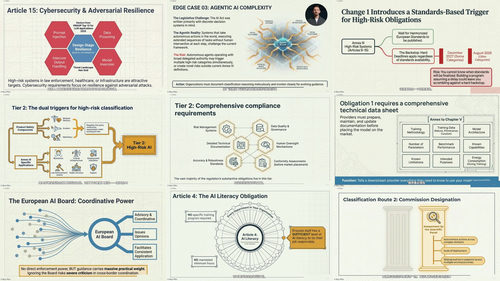
欧盟人工智能法案合规完全课程:从零到合规专家
想象一下周一下午的会议室。某个团队提出要引入一款新的AI工具,桌子边上坐着一群经理和合规专员,大家面面相觑——这个工具到底符不符合欧盟人工智能法案的要求?没人能给出明确答案,会议在沉默中结束。这种场景每周都在欧洲各地的机构里反复上演。而这门课,就是来终结这种尴尬的。
讲师Nico Ploin在汽车行业的安全关键领域摸爬滚打了六年多,亲手构建过受欧盟人工智能法案直接约束的驾驶员辅助系统。他拥有PMP认证、S-FRUM认证以及工业工程硕士学位。这门课不是他坐在办公室里凭空编写的法规解读,而是把真实项目中踩过的坑、积累的经验,整理成了一套可以直接拿来用的实战指南。
整个课程共八个模块,三十节课,总时长大约四个小时。听起来不长,但每一节都指向一个具体的合规任务,学完就能落地。
一、基础认知与法规全景
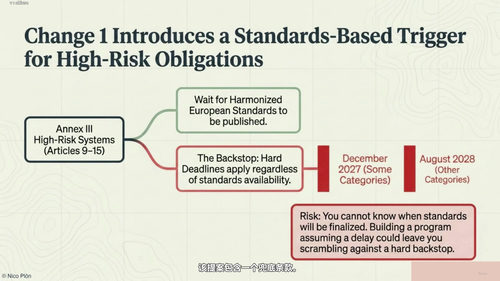
前两个模块帮你建立对欧盟人工智能法案的整体认知。第一节课就讲清楚为什么这部法律现在就必须认真对待——不是因为它遥远,而是因为它已经在分阶段实施,很多关键条款已经在2024年和2025年陆续生效。接下来的内容会讲清楚这部法律的本质:它是一部基于风险分级架构的法规,把AI系统分成不可接受风险、高风险、有限风险和最小风险四个层级。你需要了解自己属于哪种角色——是开发者、部署者、进口商还是分销商,因为不同角色承担的义务完全不同。课程还会带你梳理实施时间线,让你清楚当下应该做什么、什么时候必须做什么。
二、禁区与高风险分类
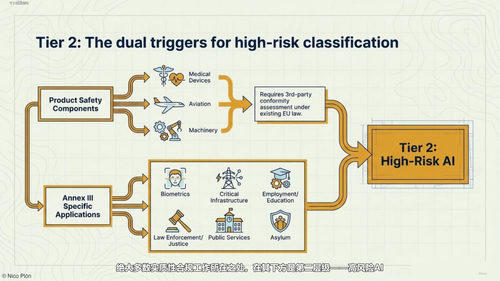
第三个模块直击合规的核心难点:哪些AI做法被法律明令禁止?法案第5条列出了八种禁止做法,比如利用潜意识操纵技术、基于敏感特征的歧视性分类、社会评分系统等。掌握这些红线是第一步。接下来是高风险AI的分类问题——这是整部法律最复杂、也最容易出错的地方。课程会带你走一遍第6条的分类路径,并教你如何为组织搭建一份完整的AI系统清单。这个清单是后续所有合规工作的起点,配套的风险矩阵模板可以直接拿来用。课程还会专门讲分类过程中最常见的五个代价最高的错误,教你如何避开这些陷阱。
三、高风险系统的具体义务
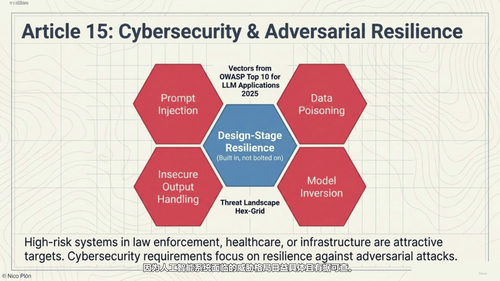
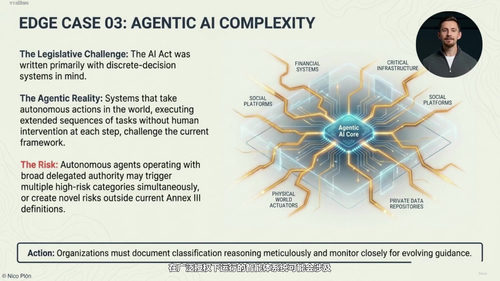
第四个模块深入高风险AI系统必须满足的各项要求。第9条要求的不是一次性的风险评估,而是一个贯穿系统整个生命周期的持续风险管理体系——从设计、开发、部署到退役,每一步都要有记录、有迭代。第10条讲数据治理和训练数据的要求,第11条和第12条是技术文档和日志记录,第13到15条覆盖透明度、人工监督和准确性。最后还会专门讲第26条,也就是作为AI系统的使用者,也就是部署者,你必须履行的义务。很多人以为只要供应商合规自己就没责任了,这是个非常危险的误解。
四、通用人工智能模型的特殊规则
第五个模块单独讲通用人工智能模型,也就是GPAI。这类模型有自己的特殊规则,第53条列出了提供方的核心义务,比如提供技术文档、遵守版权法、披露训练数据摘要等。特别值得注意的是系统性风险的门槛——10的25次方浮点运算量是触发额外义务的硬指标。课程还会解读GPAI行为准则的实际含义,让你知道签署这个准则意味着什么、放弃什么。
五、透明度、治理与执法
第六个模块聚焦于透明度义务(第50条)和AI素养义务(第4条)。第4条可能是最容易被人忽视的条款——它要求组织和员工具备足够的AI素养,确保能够理解和使用AI系统。谁来执法?课程会梳理治理架构,讲清楚欧盟成员国层面的主管机构、市场监督机构以及欧盟AI办公室各自的角色。最重要的,还会详细讲处罚规则——违规的代价可能高达全球营业额的百分之七或1500万欧元,取较高者。
六、从理论到落地
第七个模块是整个课程最实战的部分。合格评定怎么走?是自己评估还是找公告机构?课程给出了判断标准。ISO 42001、GDPR以及行业特定法规之间的交叉关系也会讲清楚,避免你在多个合规框架之间重复劳动。最后,你会跟着课程一步步搭建自己的合规路线图,从AI系统清单到风险评估到文档管理,形成一条清晰的执行路径。课程还会介绍2025年数字综合法案的最新变化,让你不会用过时的信息做决策。
七、按角色定制的行动计划
最后一个模块按角色给出行动方案——无论你是IT经理、合规经理、数据保护官、质量经理、工程师、顾问、审计师还是风险经理,都能找到自己应该立刻着手做的事情。课程还提供了持续跟踪法规动态的资源和渠道,因为合规不是一次性的项目,而是一个持续的过程。
学完整个课程,你将能够独立完成AI系统的风险分类,搭建符合第9条要求的风险管理体系,撰写满足第11条和第12条的技术文档,理解自己在GPAI生态中的角色和责任,制定一份可执行的合规路线图,并且清楚违规的真实代价。最重要的是——再遇到周一会议上的那种场景,你不会再陷入沉默。