资源介绍
视频数量:9个
总时长:2小时52分
课程介绍:
治理风险与合规认证全攻略:从联邦授权机制到七大领域实战
你可能听说过CISSP、PMP、CISA,但有一种认证在安全圈里被严重低估,它就是ISC2的CGRC,治理、风险与合规认证。这门认证的前身叫CAP,注册授权专业人士,听名字就知道跟授权和合规密切相关。联邦政府里,任何信息系统上线之前都要走一套完整的授权流程,核心就是NIST的风险管理框架,也就是RMF。而这套框架正在从政府专属标准,变成各类企业效仿的通用做法。学会它,不只是考过一张证书,而是真正理解一个组织如何系统性管理信息安全风险。
课程总共九个章节,近三小时时长。讲师本人持有OSCP、CEH等实战认证,在真实工作中天天跟RMF打交道,不是那种只背书的讲师。课程定位很明确:不是教你应付考试,而是让你能在任何RMF环境里看清每一步在做什么、为什么这么做、接下来该怎么推进。CGRC是一门管理类考试,不是技术类,每个知识点都从治理视角出发,不会在工具和命令的细节里绕圈子。
第一章是总览,讲考试形式、七个CBK领域的权重分布和备考策略。讲师会点明哪些地方需要重点投入,哪些可以快速带过。零基础的人能借此建立整体认知,有联邦安全经验的人能对照自己的工作经历和考试要求之间的差距。这一章还会给出大约一百页实战材料的结构总览,让你知道接下来每个章节的定位。
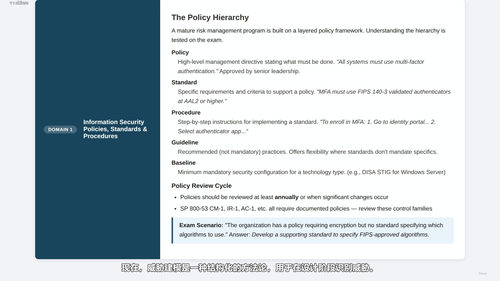
第二章进入第一领域,组织风险管理计划。这个领域占整个考试的16%,是权重最高的单个领域,后面六个领域都建立其上。要回答的核心问题是:一个组织如何从高层到基层建立一套持续运转的风险管理机制?谁来负责,谁来批准,法律依据是什么?关键出版物包括SP 800-39用于组织层面的风险管理、SP 800-30用于风险评估、SP 800-37 Rev 2作为整个RMF的发布文件,FIPS 199和FIPS 200则分别是分类标准和最低安全要求。考试从治理角度提问:谁确定风险容忍度?谁接受残余风险?哪部法律强制要求做安全规划?这些都是第一领域的常考题型。
第三章讲第二领域,系统分类与边界定义,同样占16%。这是抽象的风险管理落地的起点。在选择任何控制措施之前,必须先回答:你究竟在保护什么?这个东西的风险等级有多高?这一章讲清FIPS 199的安全分类方法、系统边界怎么界定、隐私范围如何确定。讲师反复强调一个原则:系统边界没定义清楚,后面的控制选择就会出错;分类错了,整个基线就错了;这里的失误会像多米诺骨牌一样往下游传递。考试中FIPS 199单独就会出两到三道题,可见基础打得有多重要。
第四章进入第三领域,安全与隐私控制的选择和批准,这是RMF的核心操作环节。SP 800-53就是答案,文件里列了几百条控制措施,按低、中、高三个基线分组。课程会带你理解基线划分的道理,学会怎么根据组织实际情况做剪裁,怎么用Overlay满足特定行业或场景的额外要求,并梳理控制目录的整体结构与高效记忆策略。
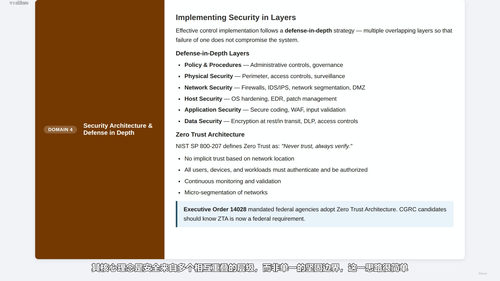
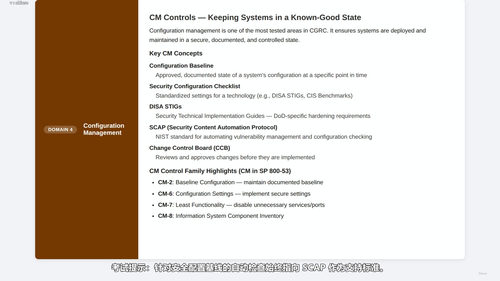
第五章是第四领域,安全与隐私控制的实施。控制选好了,怎么把它落到实处?这一章讲系统安全计划怎么写,常见控制与系统特定控制的区别,控制如何分配给不同的责任方。课程还涵盖了零信任架构在RMF中的落地方式,这是近两年RMF演化的重要方向,传统的边界防御思路已经不能完全适应当前的IT环境。
第六章是第五领域,安全控制的评估与审计。控制实施完,是不是就完事了?当然不是,必须经过独立评估才能验证它是否真的有效。这一章讲安全评估报告怎么写,计划行动与里程碑怎么用,评估方法学有哪些,渗透测试在授权流程中扮演什么角色。考试会考查你对评估流程的理解、对常见缺陷的分类能力,以及对计划行动与里程碑作为持续风险管理工具的掌握程度。
第七章是第六领域,信息系统的授权与批准。这是整个RMF流程的决策点。评估做完了,控制实施了,接下来就是授权官员做出运行授权决策。这一章讲运行授权的几种类型、什么情况下可以接受残余风险、持续授权与传统周期性授权的区别、授权决策中需要考虑哪些关键因素。这部分是治理角色的核心职责,也是考试的重点所在。
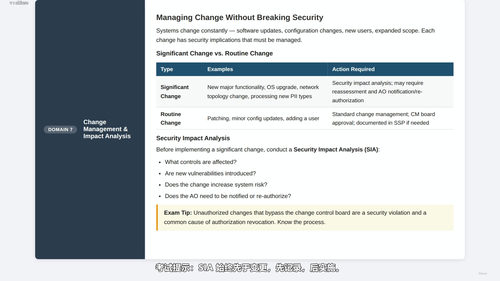
第八章是第七领域,持续监控。授权不是终点,而是持续监控的起点。系统上线后风险并不会一成不变,新的威胁、新的漏洞、业务的变更都在不断发生。这一章讲信息持续监控策略如何构建、事件响应在RMF体系中的位置、系统最终退役时的处置流程。这个领域权重相对靠后,但实际工作里往往是最容易被忽视的环节。
第九章是考试准备与最终复习。讲师给出明确的30天学习计划、必读出版物清单、常见问题模式、考场时间管理策略。这一章把前面八章的内容串成一条完整的复习路线,让你在考前两周知道每天该看什么、练什么、背什么。
这门课适合谁?如果你在联邦机构、承包商或任何走授权流程的组织里做安全工作,CGRC几乎是职业发展的硬通货。如果你在合规、审计、风险管理岗位但没系统学过RMF,这门课帮你建立完整的知识体系。如果你是安全工程师想往治理岗转型,这张证书是绕不开的门槛。如果你正在备考CGRC却不知从哪下手,这门课帮你从零搭建认知地图,省下大量翻文档和摸索方向的时间。
课程大约一百页实战材料覆盖全部七个CBK领域,每个概念都从治理视角出发,不纠缠技术实现细节。讲师不让你死记硬背每一条控制编号,而是帮你理解RMF体系的内在逻辑。一旦你抓住了这套逻辑,考试中的问题基本都能推理出来,不需要逐题死背。
学完这门课,你能拿到的不只是一张认证,而是真正理解一个组织如何系统性地治理信息安全风险。这种能力在当下越来越值钱,因为不管是国内等保2.0还是其他合规框架,背后都有风险管理框架的影子。掌握它,你就掌握了与监管者对话的通用语言。