资源介绍
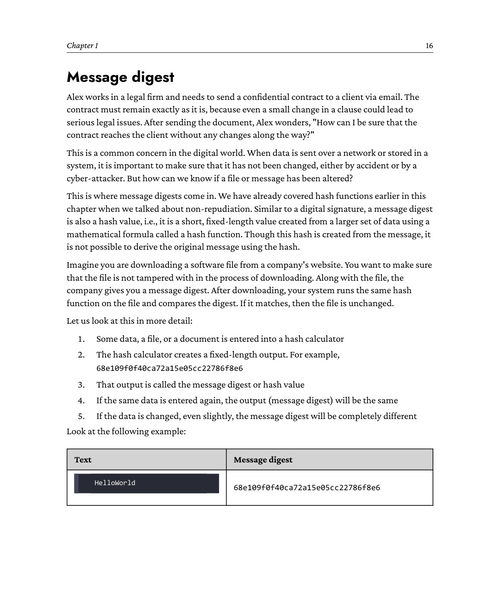
如果你正在准备ISC2推出的Certified in Cybersecurity(简称CC)认证考试,那么这本由Packt Publishing出版的备考指南可能是你书架上最值得入手的一本。作者Hemang Doshi在网络安全、系统审计、IT风险与合规等领域已经深耕超过二十年,此前已经撰写过CISA、CRISC、CISM、AIGP、DISA、CEH等多个知名认证考试的备考书籍,他的作品在175个以上国家和地区被翻译成35种以上语言传播,足以说明他在信息安全考试培训领域的分量之重。本书于2026年6月首次出版,内容紧扣CC考试大纲,从最基础的安全原则讲起,层层递进,覆盖了CIA三元组(机密性、完整性、可用性)、不可抵赖性、身份认证、消息摘要、隐私保护等核心安全概念,并通过大量真实案例将每一种网络攻击手段——窃听、数据篡改、拒绝服务攻击、中间人攻击、SQL注入、恶意软件、勒索软件以及网页篡改等——与CIA安全原则进行映射讲解,让读者不只是死记硬背知识点,而是真正理解每个概念背后的攻防逻辑。风险管理作为网络安全从业者的必修课,书中用了相当篇幅系统讲解了资产、漏洞、威胁、风险的关系,介绍了风险识别、风险评估、固有风险与残余风险、单次损失期望值和年度损失期望值等关键概念,并对风险处置的四种基本方式(缓解、接受、转移、规避)进行了细致拆解,同时区分了风险偏好、可接受风险水平与风险容忍度这些容易混淆的术语。在控制措施部分,作者将物理控制、技术控制和管理控制三种类型以及纵深防御理念清晰呈现,又从预防性、检测性、纠正性控制的维度做了交叉分析,帮助读者建立起立体的安全防护认知框架。除了技术层面的内容,本书还特别强调了ISC2职业道德规范的重要地位,详细阐述了四大强制性准则——保护社会和公众信任、诚信守法、为委托人提供尽职服务以及推动专业进步——的内涵与意义,因为这也是CC考试中不容忽视的考点。全书每个章节都设置了"考试要点"总结和配套的章节测验题,这种结构非常适合自学备考者边学边练,及时检验自己的掌握程度。值得一提的是,本书的技术审校由拥有丰富GRC与内部审计经验的Javen Khoo Ai Wee完成,她在油气、地产、金融服务等多个行业有超过二十年的跨职能从业背景,为内容的实务准确性和专业严谨性提供了有力保障。无论你是刚踏入网络安全领域的新人,想通过CC认证为自己的职业发展打下一个被广泛认可的基础,还是企业的IT合规和风险管理人员希望系统补齐安全知识体系,又或是传统审计从业者想要拓展到网络安全审计方向,这本书都能为你提供清晰、完整且贴合考试的指导。配合着大量图表、案例和针对性习题认真读完,你不仅能在CC考试中取得理想成绩,更会在潜移默化中建立起一套结构化的网络安全思维框架,这在实际工作中同样受益无穷。