资源介绍
视频数量:5个
总时长:27分
课程介绍:
OSWP无线安全认证备考实战课
想象一个场景:你坐在咖啡馆里,笔记本电脑连着公共WiFi上网。一个戴着帽子的陌生人坐在几米之外,打开他的笔记本,十分钟后,你电脑上所有的浏览记录、登录密码、甚至网银信息都静静地流进了他的数据库里。这不是电影情节,而是现实中每天都在发生的攻击方式。无线网络安全看不见摸不着,但一旦失守,后果比大门敞开还要严重。
这就是为什么Offsec推出了OSWP认证——Offensive Security Wireless Professional,进攻性安全无线专业人员考试。和OSCP一样出自Kali Linux的开发团队,这个认证专门考察实战型的无线网络渗透能力。考试时长三个小时四十五分钟,全程实操,现场监考,考生需要在限定时间内破解三个真实的无线网络。通过即永久有效,不存在过期续证的问题。
市面上讲WiFi安全的教程不少,但Offsec官方PEN-210课程大纲里只有阅读材料和视频,实验环境得自己搭建。很多学员卡在这一步——理论看明白了,真正动手时不知道该用什么网卡、Kali怎么配置、怎么把无线网卡接入虚拟机。这门课要解决的就是这个问题:把官方课程缺失的实验环节补齐,每一种攻击都从零开始带你走一遍。
先说课程怎么组织。整个学习路径分成七个板块,从环境搭建到高级攻击,层层递进。
第一部分是课程引入和讲师介绍。你会先搞清楚OSWP认证到底考什么、怎么考、拿到证书后能做什么。讲师会拆解考试形式和评分标准,让你心里有底,不会稀里糊涂地备考。
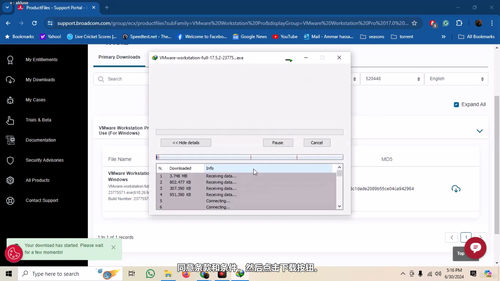
第二部分是实验环境搭建,这一步非常关键。整个课程的实操演示都在虚拟机里完成。你会学会安装VMware Workstation Pro,加载专门准备好的OVA镜像,把Kali Linux跑起来。更重要的是,你会弄清楚如何让无线网卡穿透虚拟机,让Kali真正"看见"周围的WiFi信号。很多初学者栽跟头就是栽在这里——虚拟机认不到网卡,后面的一切都没法进行。课程附带了完整的PDF文档和链接,按照步骤操作就能搞定。
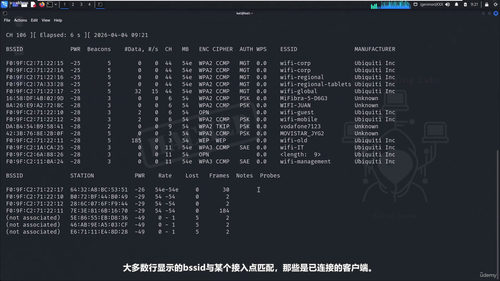
第三部分是WiFi黑客基础和侦察。这一节不讲任何具体的攻击,而是先帮你建立对WiFi通信的基本理解。你会学习802.11帧的结构、信道概念、管理帧和数据帧的区别,然后学会用Aircrack-NG套件里的工具监听周围的无线流量。侦察阶段的目标是回答三个问题:哪些网络在广播?它们用什么加密方式?哪些客户端已经连接?搞清楚这些,后面的攻击才有方向。课程配套了专门的练习文档,让你在自己的环境里反复练手,直到对工具的输出完全熟悉。
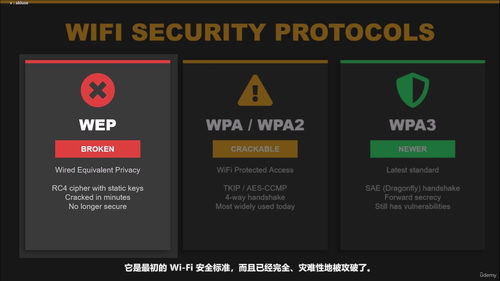
第四部分进入WPA和WPA2攻击实战。这是目前最常见的家用和办公WiFi加密方式。Aircrack-NG是一套完整的工具集,不只是一个简单的破解器。你需要用它完成四类任务:监听空口抓数据包、通过数据包注入发动攻击(比如解除认证攻击迫使客户端重连)、测试自己的无线网卡是否支持注入模式,以及最终的密码恢复。课程会演示完整的攻击流程:从抓取四次握手,到离线跑字典爆破,每一步都清清楚楚。很多人对WPA2有个误解,以为只要密码够复杂就绝对安全,但现实是,只要能抓到握手包,攻击者就有充足的时间离线穷举。真正的安全来自强密码加上合理的策略。
第五部分讲WEP破解。WEP是有线等效加密协议的缩写,九十年代设计的老协议,今天已经很少见了,但它在很多遗留设备上仍然活跃。这一节更像是带你坐一次时光机,了解一个曾经统治市场、最终被数学击溃的协议。WEP的弱点出在加密算法上——RC4流密码实现中的IV重用和弱密钥使得攻击者只需要抓取足够多的数据包,就能通过统计方法恢复出密钥。课程会演示完整的攻击链,解释背后的数学原理,让你理解为什么一个协议会"壮观地"失效。理解这种历史性的漏洞对建立安全直觉很有帮助。
第六部分是WPA企业级攻击,也是课程中最硬核的部分。企业WiFi不是大家共享一个密码,而是用802.1X认证配合RADIUS服务器,每个用户有独立的账号。这意味着攻击思路完全不同——目标不再是密码,而是认证协议本身。课程会讲解RADIUS和EAP的工作原理,分析常见的配置错误,比如EAP-TTLS、EAP-PEAP等握手方式中存在哪些可利用点。然后你会学到如何攻击企业级网络,以及如何用EAPhammer自动化整个攻击流程。EAPhammer是一款专门针对企业无线网络的开源工具,可以自动化执行恶意接入点攻击,迫使客户端降级到不安全的认证方式。掌握这部分内容,你就具备了评估真实企业网络安全的能力,不再局限于家用路由器的级别。
第七部分是额外补充内容,提供了课程速查表等实用资料,方便你复习回顾。
说清楚课程教什么之后,再说说谁适合学这门课。如果你已经接触过Kali Linux,对Linux命令行不陌生,想要系统学习无线安全并拿到OSWP认证,这门课就是为你设计的。它不要求你成为网络协议专家,但基本的TCP/IP知识和Linux使用能力会大大提升学习效率。如果你已经在准备OSCP,想要扩展到无线安全领域,这门课也能帮你建立完整的渗透测试知识体系。
需要注意的是,这门课专注的是合法授权下的渗透测试。所有的攻击演示都在受控的实验环境中进行,目的是培养防御能力。未经授权攻击他人无线网络是违法行为,这一点不容忽视。真正理解攻击方式,才能更好地保护自己的网络。
学完这门课程之后,你能够独立搭建无线安全实验环境,熟练使用Aircrack-NG套件进行侦察和数据包分析,掌握WEP、WPA/WPA2和WPA企业级网络的攻击原理和实操方法,并且具备备考OSWP认证所需的全部实战技能。考试那天你不会手足无措,因为每个可能的考点你都在自己的环境里反复练过。
无线安全是网络安全领域容易被忽视的一环。很多人花大价钱买防火墙、入侵检测系统,却对自己办公室里那台路由器的默认密码视而不见。真正的安全建设者需要从攻击者的视角看问题,找到那些被忽略的薄弱点。这就是这门课想要传递的核心——不是教你搞破坏,而是让你有能力发现漏洞、修补漏洞,保护应该被保护的东西。