资源介绍
视频数量:26个
总时长:2小时25分
课程介绍:
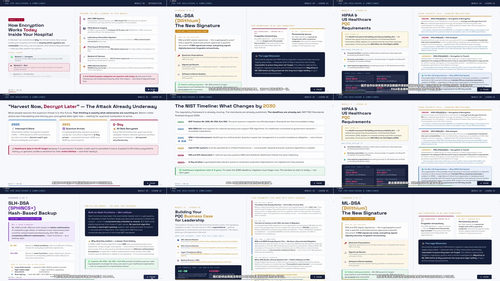
医疗行业的后量子密码学:从威胁认知到合规落地
一、为什么医院要关注量子计算:
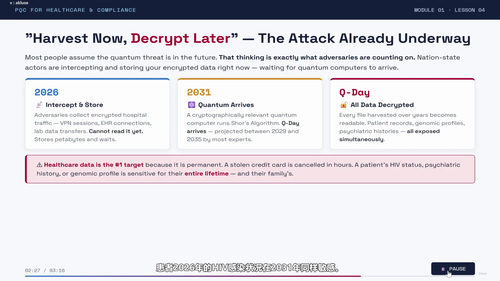
想象这样一个场景:今天,有人悄悄拷贝了你们医院所有的加密病历数据。这些数据现在无法读取,看起来像是一堆毫无意义的乱码。但攻击者在等。等到未来某一天,量子计算机足够强大,这些加密数据将被彻底解密——那时候,几年前甚至十几年前的患者隐私信息,将赤裸裸地暴露在攻击者面前。这不是科幻小说,而是正在发生的真实风险,业界称之为"先收割,后解密"。
医疗系统为什么是头号目标?因为医院掌握的数据是全人类最敏感、最持久、最有价值的——病历、基因信息、影像资料,这些数据的保质期是终身。攻击者不需要今天就能读取,只需要有耐心等到量子时代来临。
这门课不讲编程,不要求数学基础,不把你训练成密码学家。它专门为医疗领导者、IT经理和合规专员设计,让你不用理解数学公式,也能真正搞懂量子威胁意味着什么、它如何影响你所在的医院系统、以及现在该采取哪些行动。
二、量子威胁到底是怎么回事:
第一模块帮你建立对量子威胁的完整认知。你会搞清楚量子计算机到底是什么,它和今天的经典计算机有什么根本区别。你会明白量子计算机为什么能破解现有加密技术——背后的逻辑会用最通俗的语言讲清楚,不需要任何数学公式。
更重要的是,你会深入理解"先收割,后解密"这种攻击模式的工作原理。为什么医院是攻击者的首选目标?为什么医疗数据的长期价值让攻击者愿意花时间等待?这些问题的答案会帮你看清当前安全策略中的真实盲区。
最后,这一模块会带你了解NIST制定的标准化时间表——这是一份全球都在参照的路线图,告诉你后量子密码学迁移的紧迫程度和各阶段节点。讲师雷莫·普尔西尼在意大利国家医疗服务体系下工作了三十多年,从2016年NIST标准化进程启动起就开始跟踪后量子密码学的发展,他对这个时间表有切身的理解。
三、你医院的加密系统现在是怎么运作的:
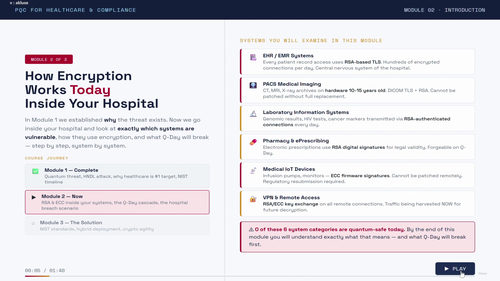
第二模块深入一层,讲清楚你的医院系统今天依赖的加密技术到底是什么。RSA和ECC这两个名字你可能听过,但课程会用纯逻辑的方式讲清楚它们的工作原理——为什么它们在过去几十年里被认为是安全的,而量子计算机为什么能轻松攻破它们。
你还会跟着课程走进真实的医院环境,看看加密技术在你每天打交道的系统里到底用在了哪些地方:电子病历系统、影像系统、实验室信息系统、远程诊疗平台、医疗物联网设备——这些系统里有多少环节依赖着RSA和ECC?一旦这些加密被破解,你的医院会面临什么?
这一模块还包含一个真实的医院数据泄露案例分析,让你看到加密失效后医院和患者付出的真实代价。很多医疗IT负责人在第一次接触量子安全讨论时都会感到震惊,因为量子威胁并不在某个遥远的数字空间里,它就在你医院的服务器上运行,嵌入在连接网络的每台设备中。
四、后量子密码学的新标准已经落地:
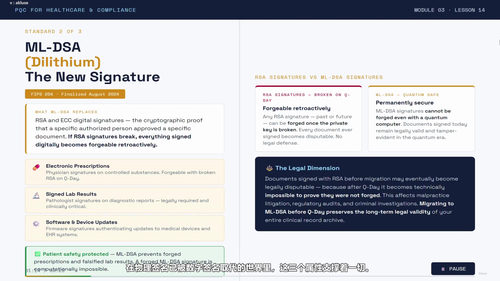
2024年8月,NIST正式发布了第一批后量子密码学标准,这意味着全球进入了加密技术换代的新阶段。第三模块会带你逐一认识这些新标准:ML-KEM负责密钥交换,ML-DSA负责数字签名,SLH-DSA是基于哈希算法的备份方案。课程不讲数学推导,而是讲清楚每种方案适用什么场景、解决什么问题、和现有系统怎么对接。
课程还会讲到一个关键概念:混合方案。在完全迁移到后量子密码学之前,业界普遍采用的是新旧并用的混合模式,让旧加密和新加密同时运行,既保证过渡期的安全性,又为全面升级争取空间。此外,"密码敏捷性"这个概念也会详细解释——简单说,就是让你的系统有能力在未来快速切换不同的密码算法,而不需要每次都重建整个架构。对于预算紧张、采购周期漫长的医疗机构来说,这一点尤其重要。
五、合规框架与行动计划:
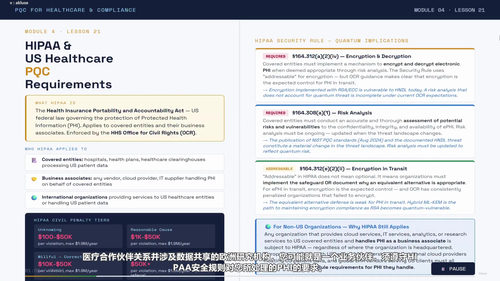
最后一部分直接对接医疗行业的合规要求。你会了解到欧盟的NIS2指令对医疗机构的具体义务是什么,为什么GDPR第32条和量子风险直接相关,美国HIPAA法案对后量子密码学有什么要求。这些不是泛泛而谈的法律条文解读,而是告诉你作为医疗机构的负责人或合规专员,今天要满足的合规底线在哪里。
课程还会教你一个实用的供应商评估框架——当你的医院采购新的医疗IT系统或安全产品时,如何评估供应商是否在向后量子密码学迁移。这一步非常关键,因为医疗设备的生命周期通常长达10到15年,你现在采购的设备能不能撑过量子时代,直接决定了未来十年医院的数据安全。
最后,课程会教你如何向医院管理层提交一份后量子密码学的商业方案。说服领导层投入资源进行安全升级,需要的不仅是技术判断,还需要商业语言。这一模块会给你一个可以直接使用的"量子就绪合规清单",让你知道从今天开始应该按照什么顺序推进哪些工作。
六、学完之后你会收获什么:
这门课总共26节视频,时长约两个半小时。它不会把你变成密码学家,但会把你变成一个能够真正理解量子威胁、并能在自己所在的医疗机构里推动变革的人。你会清楚地知道:威胁是什么、当前系统哪里脆弱、新标准是什么、合规底线在哪里、第一步该做什么。
讲师雷莫本身就是意大利卡塔尼亚卫生局的医疗技术主管,他每天都在管理真实的医院系统、真实的实验室网络和真实的医疗设备,亲身体验着这门课涉及的合规挑战。这种来自一线从业者的视角,是市面上大多数网络安全课程给不了的。