资源介绍
视频数量:12个
总时长:3小时11分
课程介绍:
CompTIA Security+ SY0-701 考试精准备考
你正在电脑前准备认证考试,面对几百页的教材无从下手?或者已经看过一遍内容,但做题时依然拿不准哪个才是正确答案?
如果你正准备考取CompTIA Security+ SY0-701,这门时长三个多小时的精讲课程刚好能帮到你。它的目标很明确:不是带你泛泛地过一遍知识点,而是聚焦考试本身,讲清楚每个考点在题目里怎么出现、容易踩哪些坑、怎么快速识别正确答案。
一、安全基础与威胁认知
课程第一讲从最核心的概念入手。CIA三元组,也就是机密性、完整性和可用性,几乎每场考试都会涉及。但很多人栽跟头的地方在于,看到"加密"就以为是机密性问题,看到"文件被锁定无法访问"才反应过来这其实是可用性出了问题。课程会通过具体场景帮你建立这种区分能力,比如勒索软件加密文件属于哪一类违规,被篡改的数据库又属于哪一类。除了CIA三元组,还会讲到零信任理念和AAA框架(身份验证、授权、记账),这些概念在人员账户和API密钥这类非人类系统层面同样适用。
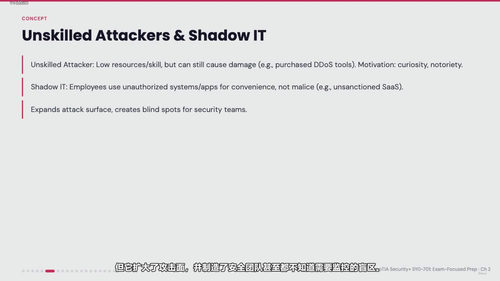
第二讲转向威胁主体和攻击向量。谁在发动攻击、动机是什么、攻击面在哪里,理解了这些,才能在考试题给出的情境里快速判断攻击者属于哪一类、采用了哪种手段。
第三讲覆盖恶意软件、应用漏洞和Web安全。SQL注入、跨站脚本、缓冲区溢出这些常见漏洞类型,课程会逐个拆解它们的工作原理和典型表现,让你读题时一眼认出题目在描述什么。
二、防御技术与架构设计
第四讲到第六讲构成课程的技术核心。缓解技术部分讲网络分段、系统加固和访问控制怎么落地,帮你理解防御不是单一手段而是多层叠加。第五讲专门讨论云安全、虚拟化和基础设施即代码的安全模型,这些是新版考试相比旧版加重的内容,对很多传统背景的考生来说也是薄弱区。第六讲深入安全网络设计、数据保护和弹性架构,从拓扑选择到加密策略再到灾备方案,一步步搭建完整的防御体系。
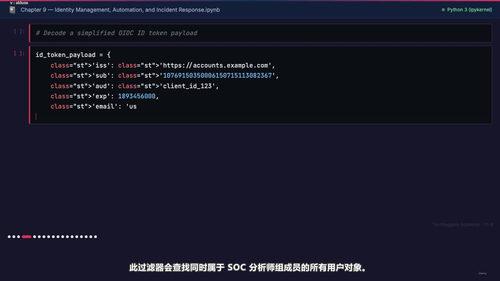
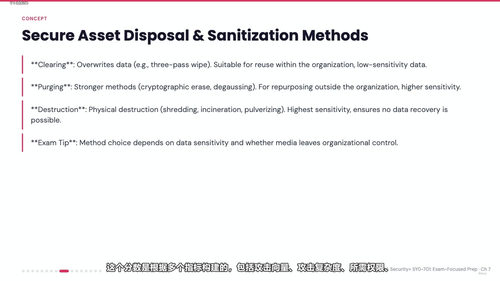
第七讲到第九讲聚焦运营层面。基线配置、系统加固、资产和漏洞管理构成日常安全运维的基本功。SIEM、日志聚合和企业级安全能力讲的是怎么发现异常、怎么做出响应。身份管理、自动化和事件响应则把这些能力串成一条完整的链路,从检测到处置形成闭环。
三、治理、合规与实战演练
第十讲和第十一讲进入治理和合规领域。数据角色——所有者、控制者、处理者、保管者——考试里反复出现,很多人分不清它们的区别。课程用一个简单的口诀帮你记住:所有者制定规则,保管者遵守规则。策略类型中,可接受使用策略、SDLC策略和灾难恢复策略是高频考点。供应商风险则被当作一个生命周期来考核,从入职评估到持续监控再到退出流程,哪个环节缺失就意味着答案不完整。第十一讲还会梳理七种协议类型(SLA、MOU、MOA等),帮你区分哪些有约束力、哪些只是意向声明。
最后一讲是完整的模拟考试和PBQ(基于性能的题目)时间管理策略。PBQ是很多考生的心病,一道题可能涉及多个拖拽操作,花费时间过长会影响后面题目的发挥。这一讲专门教你如何在有限时间内分配答题节奏,先做什么后做什么,哪些题可以先标记跳过再回头处理。
课程还附带两套完整的全真模拟测试,覆盖全部考试范围,做完之后可以对照讲解查漏补缺,定位自己还没掌握扎实的章节。
整个课程的设计逻辑是:先帮你建立概念框架,再带你识别考试陷阱,最后通过实战演练巩固节奏感。如果你已经具备一定的IT和网络基础,想要在短时间内高效备考SY0-701,不想在厚教材里漫无目的地翻找重点,这门课程的紧凑节奏和考点聚焦会非常适合你。