资源介绍
视频数量:9个
总时长:1小时39分
课程介绍:
Azure管理员实战课:从身份管理到网络组网的全流程上手指南
想象一下这样的场景:你刚接手公司云资源的管理工作,登录Azure门户一看,用户权限乱成一团,有人能改的东西太多,有人该有的权限却没有;预算消耗没有章法,资源创建全靠手动,出了问题排查半天找不到原因。想考个AZ-104认证,又发现市面上的课程要么太偏理论听完一脸懵,要么只讲考试不教实战。这门课就是冲着这些问题来的,全程在Azure门户里动手操作,每一个知识点都对应实际管理场景,一个半小时带你把Azure管理员最核心的六块能力跑通一遍。
一、身份管理:用Microsoft Entra ID管好人和组
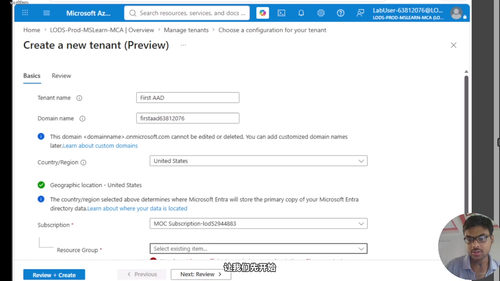
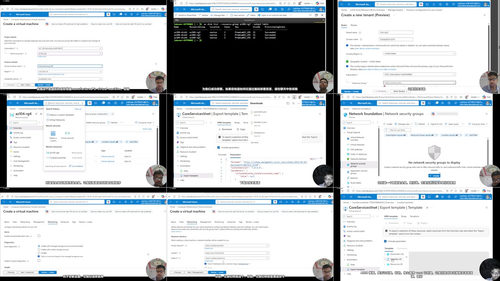
万事开头难,管理Azure资源的第一步不是建虚拟机,而是先把谁能进、进来之后能干什么这件事理清楚。第一节课会带你登录Azure门户,找到Microsoft Entra ID服务,从创建租户开始一步步操作。你会学到怎么在这个租户里创建新用户账号、配置用户主体名称、设置初始密码和登录方式。组的管理也是重点,把相同职责的人归到同一个组里,后面赋权限、分配资源的时候就能批量操作,省去一个个设置的麻烦。老师还会演示政府版租户的创建方法,以及学生订阅免费额度的使用技巧。
二、订阅、角色与RBAC:精确控制每个人的操作权限
用户和组建好了,下一步就是给它们分配权限。Azure的权限体系基于RBAC,也就是基于角色的访问控制。第二节课先讲管理组的创建方法,把多个订阅归到一个管理组下面统一管理,然后重点演示内置角色(比如所有者、贡献者、读者)的区别和使用场景。你会看到如何把某个角色绑定到特定用户或组上,也可以把权限范围限定在某个资源组甚至单个资源上,实现最小权限原则。这部分对准备考试和工作实战都非常关键,因为权限配置错误是Azure管理中最常见的安全隐患之一。
三、治理与合规:用Azure Policy把规矩立起来
一个团队人多了之后,总会有人乱建资源、随意选区域、忘记打标签。第三节课要解决的就是这个治理难题。老师会演示如何创建Azure Policy策略,比如强制要求所有资源必须部署在指定区域、所有存储账号必须启用加密、虚拟机必须使用规定的SKU型号。策略定义好之后,可以分配到管理组、订阅或资源组级别,自动审核和拒绝不合规的资源部署。这部分学完,你会理解Azure Policy和RBAC的区别,RBAC管的是谁能做什么,Policy管的是资源该长什么样,两者配合才能管好一个企业级的Azure环境。
四、基础设施即代码:用ARM模板批量部署资源
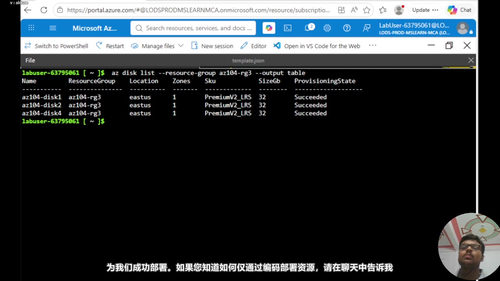
手动在门户里点来点去建资源,效率低且容易出错。第四节课带你进入Infrastructure as Code的世界,学习ARM模板的编写和使用。老师会展示一个完整的ARM模板结构,包括参数、变量、资源定义和输出,然后演示如何通过门户和命令行把模板部署到Azure中。用代码管理基础设施的好处很多:可版本控制、可重复部署、环境一致性有保证。你会看到怎么把模板导出、修改参数化、再重新部署,体会到代码化管理的威力。
五、虚拟网络搭建:设计Azure的网络骨架
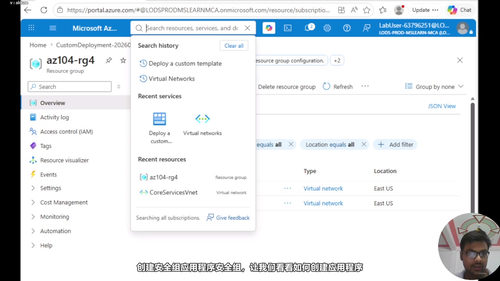
资源都建好了,它们之间怎么通信?第五节课开始进入网络部分,这是AZ-104考试的重点也是难点。你会学到虚拟网络(VNet)的创建、子网划分、IP地址规划、网络安全组(NSG)的配置规则。老师会一步步演示如何规划一个生产级的网络拓扑,包括不同层级的子网划分、NSG入站和出站规则的设置、网络接口的关联。这一块吃透,后面的互联互通才有基础。
六、站点互联:VPN、对等互连打通不同网络
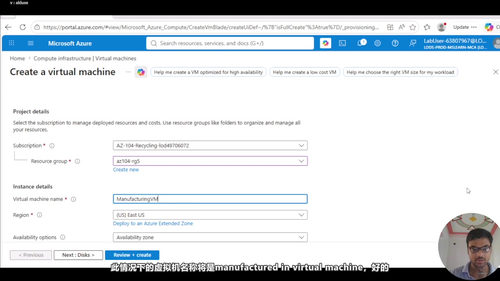
最后一节课是综合实战环节,在前面网络知识的基础上,构建两个虚拟网络,一个核心VNet,一个制造业VNet,分别在两个VNet里创建虚拟机,然后通过VNet对等互连(Peering)把两个网络打通,让不同虚拟网络里的虚拟机能够互相通信。这部分会演示Peering的创建步骤、双向配置的注意事项,以及如何通过测试验证连通性。学完这一节,你就掌握了Azure跨网络通信的核心方案,对VPN网关和ExpressRoute也会有初步的概念铺垫。
整个课程走下来,你会发现它不是那种干巴巴念PPT的教程,每一节都是打开Azure门户跟着老师一起操作,命令敲下去、资源建起来、结果看得见。对于正在准备AZ-104认证考试的同学,这门课覆盖了考试大纲里身份、治理、存储、计算、网络这几大模块的核心知识点,帮你建立完整的知识框架。对于已经在做Azure运维工作的朋友,课程里的实战操作可以直接搬到工作场景中使用,省去自己摸索的时间。
课程最好配合Azure免费账号或学生订阅一起学习,老师在课程中也提到了两百美元额度的学生订阅申请方式。动手能力强的同学,准备好账号,跟着一节节操作下来,一个半小时就能把Azure管理员的基础技能刷一遍,剩下的就是自己在真实环境中多练多总结。