资源介绍
视频数量:33个
总时长:7小时36分
课程介绍:
红帽云原生开发者认证备考课
你有没有想过,为什么现在越来越多的企业在招聘时点名要"容器化经验"和"K8s基础"?打开任何一个DevOps岗位的招聘需求,十个里面有八个都会写上"熟悉Docker、了解容器编排"。但如果你仔细看Red Hat这条线,会发现他们用的并不是Docker,而是一个叫做Podman的工具。Podman的API和命令行跟Docker几乎一模一样,但它不需要后台守护进程,安全性更好,也更适合企业级场景。而EX188这门考试,考的就是你用Podman做企业级容器化开发的全套能力。
这门课程围绕Red Hat推出的EX188认证展开。EX188的官方名称是Red Hat Certified Specialist in Containers,它瞄准的是那些想往云原生方向走、但又不想一上来就啃Kubernetes大部头的工程师和开发者。考试环境基于RHEL 9、Podman 4.4,对应OpenShift 4.14版本标准。课程全程在Rocky Linux 9上做实操,跟真实考试环境几乎一致。
一、Podman基础入门:丢掉Docker思维
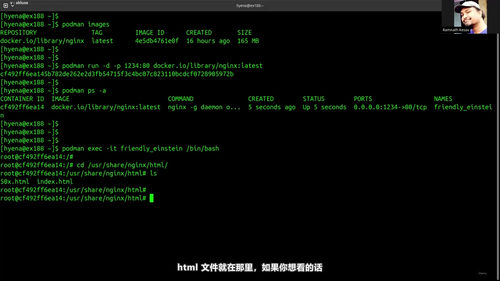
很多人对容器的第一印象来自Docker,但Podman的工作方式有些不同。课程一开始会带你理解Podman和Docker的本质区别——Podman采用无守护进程设计,每个容器都是一个独立的子进程,这让系统资源占用更低,也更容易调试。
你会学到Podman的交互式命令、以root用户运行容器、端口暴露(podman expose ports)、以及如何清理本地镜像。这些看似基础的命令,其实是后续所有操作的地基。很多学员考完试回头看,都说这部分反倒是最值得反复练的,因为真正考试时一旦基础命令敲不熟练,后面的复杂场景根本来不及做。
二、Podman进阶操作:从查看到定制
基础命令熟练之后,课程进入运维层面。你会学到podman inspect这个万能排查工具——一个容器跑起来之后,它所有的配置信息、网络设置、环境变量全在inspect的输出里。学会用grep过滤关键字段,能帮你省掉大量翻文档的时间。
资源限制(Limiting Resources)是企业场景里绕不开的话题。生产环境不可能让某个容器把宿主机的CPU和内存吃满,课程会演示如何用--cpus、--memory等参数给容器加上天花板,避免单个服务拖垮整台机器。
镜像标签管理(image tagging)也是这部分的实战内容。下载下来的镜像默认名字往往很长很乱,课程会教你如何重命名、打标签,让本地镜像仓库变得清晰可读,这在多环境协作时尤其有用。
三、自定义镜像构建:从零写一个Containerfile
这门课的核心技能之一,就是自己写Containerfile(类似Dockerfile)。课程会带你从零开始创建Containerfile,理解每一行指令的含义。
你会学到容器内用户的最佳实践——为什么不应该用root运行应用进程,如何在Containerfile里创建非特权用户并切换过去。ARG和ENV这两个关键字的区别和适用场景也会讲清楚:ARG是构建时变量,ENV是运行时变量,很多人在这里栽过跟头。
最后会用一个Python3应用做综合演练,把前面所有的知识点串起来,做出一个可以运行的定制化镜像。
四、存储、权限与本地仓库
容器是无状态的,但数据要落地。课程会演示podman persistent volume create和remove,教你把宿主机的目录挂载到容器里,实现数据持久化。
SELinux、用户命名空间和权限管理是Red Hat体系的特色。RHEL默认开启SELinux,很多从Ubuntu或纯Docker环境过来的开发者会在这里碰壁。课程会用实际案例演示SELinux标签如何影响容器访问宿主机文件,以及如何正确配置权限。
本地Registry的搭建也会讲到。自己搭一个镜像仓库,在内网环境里push和pull镜像,速度比公网Docker Hub快得多,也更安全。
五、Podman网络:跨命名空间通信
容器之间怎么通信?不同namespace下的容器怎么互通?课程会用一个清晰的拓扑图展示Podman的网络模型。你会学到Netavark这个新的网络栈替代了之前的CNI插件,它带来了更灵活的网络配置能力。
通过实际操作,你会理解podman network create、podman network connect这些命令背后的逻辑,知道为什么某些场景下容器之间ping不通,以及怎么排查。
六、Systemd集成与容器自愈
这是企业级应用和实验环境最大的分水岭。课程会教你把容器集成进systemd,让systemd负责容器的启动、停止和自动重启。这看起来简单,实际上涉及到unit文件编写、依赖关系配置、以及systemd与Podman之间的socket通信。
podman restart的多种策略也会讲到——比如no、on-failure、always各自适用什么场景。生产环境的容器崩溃后能不能自动拉起,往往决定了服务的可用性等级。
七、故障排查:日志和事件
容器出问题怎么查?课程会系统讲解podman logs的使用技巧,包括如何查看标准输出、如何跟踪实时日志流、如何把日志重定向到文件。
podman events是另一个被低估的命令。它能实时显示容器生命周期里的所有事件——创建、启动、停止、删除,配合journalctl一起用,能快速定位"这个容器到底什么时候、为什么挂了"的问题。
八、Podman Compose:多容器编排入门
Docker有docker-compose,Podman也有podman-compose。课程会演示如何用YAML文件定义多个容器的依赖关系和网络拓扑。
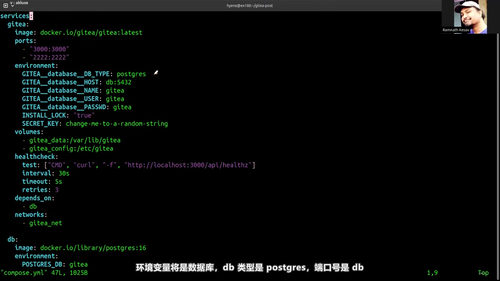
两个实战案例会把概念落到实处:第一个是用podman-compose同时跑起Nginx反向代理和一个API服务,第二个是部署Gitea(自建Git服务)配合PostgreSQL数据库。通过这两个例子,你会理解环境变量传递、卷挂载、端口映射、依赖启动顺序这些核心概念。
九、编排与微服务全景
课程最后会用一个独立章节讲解容器编排(Container Orchestration)和微服务架构的概念。虽然EX188本身不考Kubernetes的部署细节,但你会理解为什么需要编排工具、Kubernetes解决了Podman解决不了什么问题、以及OpenShift在Red Hat生态里的定位。这部分内容为后续学习OpenShift或者CKAD认证打下基础。
适合哪些人学?
如果你是企业里负责应用容器化的开发工程师,这门课能帮你把零散的容器知识体系化;如果你是刚接触Red Hat生态的运维人员,这门课是从Docker平滑过渡到Podman的最短路径;如果你的目标是考取EX188认证,那这门课的实操内容和考试范围高度吻合,省去你自己啃官方文档的时间。
学完之后你能获得什么?
掌握Podman的全套操作能力,从基础命令到自定义镜像构建;理解容器在企业级环境中的存储、网络、安全配置;能够用podman-compose编排多容器应用;具备基本的容器故障排查能力;更重要的是,你会建立起对Red Hat云原生技术栈的整体认知,为后续学习OpenShift和Kubernetes扫清障碍。
容器化已经不是加分项,而是越来越多岗位的基础要求。把Podman这套体系学扎实,不管是应付面试还是上手真实项目,都会从容很多。