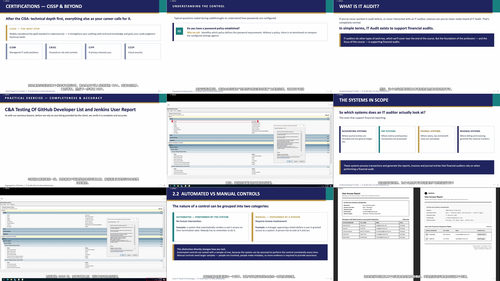
资源介绍
视频数量:14个
总时长:3小时6分
课程介绍:
IT审计从入门到精通:实战型训练营
想象一下这样的场景:你刚加入一家公司的内审部门,领导递给你一份变更工单和几张系统用户清单,说下周有个IT审计测试,先看看。你打开清单,密密麻麻的账号、变更记录、审批流程摆在眼前,完全不知道该从哪里下手。
这种情况每天都在真实工作中发生。IT审计这个行业听起来神秘,实际上它有一套清晰的逻辑和操作方法。这门课要做的事情,就是把从零到上岗的路径完整走一遍。
一、打地基:理解IT审计的本质
课程开头不讲任何具体的技术操作,而是先回答一个根本问题:IT审计到底在做什么。
很多人以为IT审计就是查系统漏洞,实际上它的核心使命是支持财务审计。财务报表里的每一个数字,背后都有IT系统在处理、生成和存储。财务审计师要信赖这些数字,就必须先确认产生数字的系统是可靠的——这就是IT审计存在的根本原因。
这一部分还会过一遍IT审计的完整生命周期,从立项、制定计划、做穿行测试,到出报告、跟踪整改。课程里准备了真实的样本文档,包括启动会议演示稿、状态更新PPT、管理层函、工作底稿模板。学完之后,你对一次完整的IT审计项目全貌会有非常具体的认知,而不是停留在抽象概念。
二、第一个核心领域:程序与数据访问控制
这是课程篇幅最长的部分,涵盖五个具体控制点的测试方法。
密码配置测试看似简单,但怎么验证企业实际配置是否符合要求,需要打开活动目录看截图、比照策略文档,课程直接提供了截图样本。
访问配置测试关注的是员工入职后系统权限怎么开通、有没有经过适当审批。课程提供了真实格式的工单样本和系统用户清单,让你在模拟数据上练习。
访问回收测试针对的是离职流程。员工走了,权限有没有及时关掉?课程用多个虚构人物的离职工单做案例,让你逐一判断哪些流程合规、哪些有漏洞。
用户访问复核测试教的是怎么设计抽样、怎么比对HR清单和系统清单,怎么从一堆账号里挑出需要重点关注的对象。
最后是特权账号管理。管理员权限属于高风险区域,必须单独审计。
三、第二个核心领域:程序变更管理
这个领域教三个控制的测试方法。
常规变更测试从变更清单中抽样,检查每个变更有没有完整的工单、审批记录、用户验收测试报告、回归测试结果。课程提供了多个完整样本,既有合规的也有存在缺陷的。
紧急变更测试单独成章。紧急变更往往在时间压力下进行,怎么确保它不会被滥用、不会成为绕过正常审批的借口?这一课会教你识别那些"事后补审批"的痕迹。
职责分离测试是变更管理里最经典的控制。开发代码的人不能同时拥有把代码部署到生产环境的权限。这个测试怎么执行、需要拉哪些数据来交叉比对,课程会一步步带你走完。
四、计算机运营与事件管理
课程还覆盖了计算机运营领域的一个关键控制:作业执行与监控。系统里有很多定时跑批的脚本,这些脚本执行成功了吗?失败的事件有没有被及时记录和处理?课程会演示怎么从运维系统导出数据、怎么核对事件工单的完整性。
五、评估审计发现
做完所有测试发现问题之后,下一步该怎么处理?这一课教你如何评估每一个发现的重要性,判断它是真正的控制缺陷,还是仅仅因为测试方法本身的局限性导致的误判。课程通过具体案例展示了从原始发现到最终报告的形成过程。
六、IT审计的职业发展
最后一课讨论的是职业路径。IT审计师除了支持财务审计,还能往哪些方向发展?比如信息安全审计、合规咨询、风险管理部门。课程帮你看清行业全景,了解从初级岗位到资深岗位的不同成长路径。
整门课的设计思路非常务实。它围绕一家虚构的银行搭建了完整的审计场景,所有的工单、政策文件、用户清单、变更记录都按照真实工作场景的格式呈现。每个课时后面都配了测验,强迫你真正理解测试逻辑,而不是看完热闹就过。
这门课适合想进入IT审计行业的应届毕业生,也适合刚加入内审或外审团队需要快速上手的新人。对合规和风险控制感兴趣的信息安全从业者同样能从中获益。如果你的日常工作涉及审计配合,比如IT运维、信息安全、GRC岗位,这些内容能帮你理解审计师的工作视角,让你在面对审计时不再那么被动。
三小时十四个课时,每个课时都短小精悍但信息密度很高。看完之后你不会立刻变成资深审计师,但你会清楚知道这个行业的底层逻辑、核心流程和上手的方法。剩下的,就是在真实工作中慢慢打磨经验。