资源介绍
视频数量:30个
总时长:2小时41分
课程介绍:
智能体互联的治理之道:从协议原理到合规落地
想象一个真实场景:客服智能体收到客户的退款请求,自动调用财务工具核实订单,调物流工具查发货状态,然后执行退款并发邮件确认。整个流程几秒钟跑完,没有人工介入。听起来很高效,但问题接踵而至——退款金额算错谁负责?客户数据在多个系统间流转,隐私怎么保证?其中一个智能体被劫持,整条链路会出什么问题?
这正是这门课要回答的核心。当AI从聊天机器人变成智能体,从被动回答变为主动行动,风险图景就彻底改变了。一个智能体能自主调用工具、执行操作、与其他智能体协作——也意味着错误可以级联放大,数据可以不受控地流转,责任边界变得模糊。
一、基础篇:搞清楚A2A为什么存在。课程先厘清"真正的AI智能体"和聊天机器人的本质区别——前者有自主性和目标驱动的行动力,后者只能被动应答。然后解释多智能体协作时为何产生"孤岛问题",以及A2A这个由行业推动的开放协议要解决什么核心矛盾。
二、机制篇:A2A到底怎么运转。课程用通俗语言拆解核心概念。Agent Card是智能体的"名片",用来宣告能力和身份,其他智能体据此发现和找到它。一个完整的任务从发起到完成,会经历提交、工作中、需要输入、完成、失败等状态。消息和产物在这个生命周期里如何流转。交互模式有三种:直接回复适合简单查询,流式推送适合长任务实时反馈,异步通知配合Webhook适合耗时较长的后台任务。还有一个关键设计原则叫"不透明性"——智能体之间协作不必暴露内部实现,这对企业级部署尤其重要,既保护知识产权也减少耦合。
三、对比篇:A2A和MCP如何分工。MCP(模型上下文协议)由Anthropic在2024年提出,标准化了AI应用如何连接外部工具和数据源——可以理解为"垂直"的,从智能体到工具。A2A则是"水平"的,发生在智能体和智能体之间。课程给出四个判断测试:决策权归谁?会话是一次性还是有生命周期?目的是执行具体动作还是委派目标?发起方是否关心返回结果的形式?通过这些测试,你能在任何实际架构中判断该用哪个协议。课程还提供了一个决策树来指导选择。
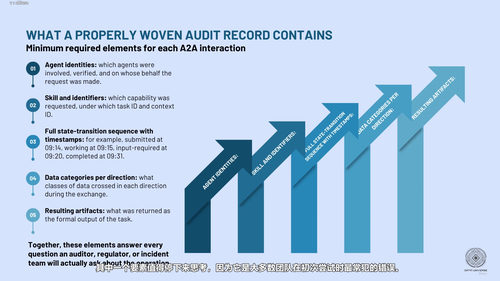
四、治理篇:多智能体协作的风险控制。这是整门课的重心。智能体的身份怎么认证?交互过程如何追溯和审计?怎样对协作过程做可观测性监控?数据在智能体间传输时,谁该为合规负责?还有一个核心张力——A2A鼓励不透明性以保护内部实现,但合规要求往往需要透明度,课程会教你如何在两者间找平衡。
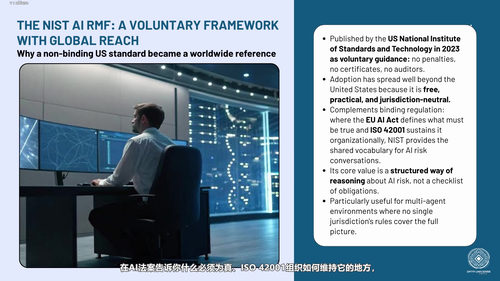
五、合规篇:A2A碰上真实的法规框架。欧盟AI法案对智能体系统的角色和责任如何划分?ISO 42001这个AI管理体系标准对A2A协作意味着哪些管理控制?美国NIST的AI风险管理框架(治理、映射、度量、管理四个功能)如何映射到A2A场景?课程还深入讨论多智能体流程的责任链条问题,并分析两种新兴风险——级联错误如何从一个智能体波及整个网络,以及第三方智能体介入你的工作流时怎么管控。
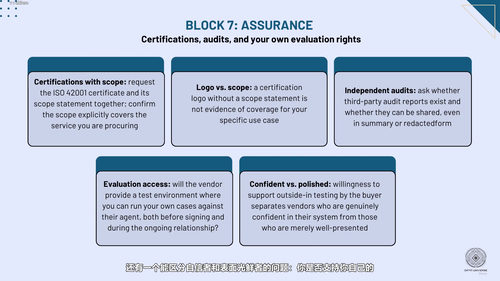
六、落地篇:从技术到组织实践。企业引入A2A前,可以用成熟度清单自我评估;面对供应商推销A2A智能体时,哪些问题必须问透;如何起草"智能体互操作使用政策"规范内部实践。课程用一个端到端案例把所有知识点串起来,演示一个完整的真实工作流。然后教你怎样向管理层汇报——讲清风险、讲清控制措施、讲清决策依据。
七、收尾篇:未来方向与避坑指南。课程展望A2A协议后续的演进路径,给出一份个人评估路线图,并总结了企业在多智能体落地中最常犯的五个错误。
适合谁听?如果你是AI产品经理,要设计跨系统协作的智能体方案;如果你在企业架构或技术管理岗,要评估A2A的可行性与风险;如果你是合规、法务或GRC岗位从业者,要理解智能体带来的新合规挑战;如果你是安全工程师,要为多智能体系统搭建身份认证和审计机制。课程不要求深厚的AI背景,但需要对API、JSON、身份认证这些基础概念有基本了解。
学完后,你不会只停留在"知道A2A是什么",而是能在具体业务场景中判断该不该用、怎么用、用的时候该注意哪些治理与合规要点。