资源介绍
视频数量:7个
总时长:30分
课程介绍:
真实漏洞赏金案例剖析:第一卷
你有没有想过,那些在漏洞赏金平台上动辄拿到几千美元奖金的安全研究员,他们到底是怎么发现漏洞的?是靠工具扫描?还是靠某种神秘的天赋?
实际上,大多数高奖金的漏洞,都是安全研究员在真实场景中,靠细心观察和逻辑推理一步步挖出来的。这门课程不讲工具安装,不讲环境搭建,也不讲Burp Suite怎么配置。它做的事情更直接——把作者Jeevan亲身参与的真实漏洞赏金项目搬到屏幕上,一个一个拆给你看。
这门课只有短短30分钟,但信息密度很高。Jeevan会把他在不同类型的漏洞赏金目标中发现的漏洞,包括Web应用、Web API、安卓应用以及跟邮件功能有关的漏洞,完整地呈现出来。每一个案例都配有实际演示,每一个漏洞都来自真实报告,而不是凭空编造的教学例子。
先说HTML注入。很多学过Web安全的人都知道这个漏洞类型,但知道和能在真实应用中发现它是两码事。Jeevan在这门课里一口气展示了三个不同场景下的HTML注入案例。
第一个场景是安卓应用。Jeevan在technospot这个安卓应用中发现了HTML注入漏洞。视频里他会演示怎么用objection绕过root检测和SSL pinning,怎么在Frida服务器的辅助下操控应用,然后怎么在发布帖子的功能里找到那个会把你输入的内容原样反射回来的端点。这种安卓端的注入漏洞往往被很多安全研究员忽略,因为大家习惯把注意力放在Web上,但移动端同样存在大量可以挖掘的漏洞。
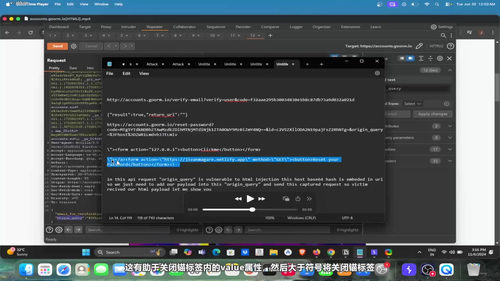
第二个场景是Web应用的密码重置流程。Jeevan创建了一个受害者账号,演示了密码重置的工作流。他会在Burp Suite里拦截POST请求,然后放到Repeater选项卡里反复测试。当正常请求返回状态码200、结果为true的时候,说明密码重置邮件已经发出去了。问题在于,这封邮件的内容完全可以被攻击者控制,邮件正文里那段看似无害的文本和按钮,实际上是HTML注入的绝佳载体。通过修改请求中的参数,攻击者可以在邮件里注入任意HTML内容,受害者打开邮件的那一刻,注入的代码就会执行。
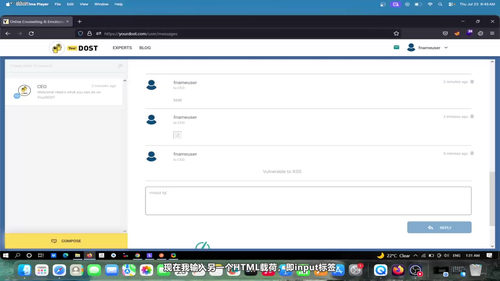
第三个场景是邀请邮件。邀请注册类的功能在很多平台都存在,而邮件模板如果没有做好过滤和转义,同样会沦为HTML注入的温床。
学完这三个案例,你会对HTML注入有一个全新的认识。它不只是一个课本概念,而是真实存在于安卓端、Web端、邮件端的各种业务流程中。
再说访问控制漏洞,也就是IDOR。Jeevan会带你看他发现的一个IDOR案例,场景是用户资料更新。所谓的IDOR,全称是不安全的直接对象引用,意思是系统通过用户提供的ID来访问资源,但并没有验证当前用户是否有权限操作这个ID。听起来很简单对吧?但在实际应用中,这种漏洞非常隐蔽,往往藏在业务逻辑的细节里。Jeevan会一步一步演示这个漏洞是怎么被发现的,怎么被利用的,以及为什么开发者没有在第一时间意识到问题。
存储型XSS是另一个重点。跟反射型XSS不同,存储型XSS的恶意代码会被永久保存在服务器上,每当有用户访问受影响的页面,恶意脚本就会执行。这种漏洞的危害通常比反射型要大得多,因为它的影响范围更广,持续时间更长。Jeevan会用真实案例展示存储型XSS在某个应用中的具体表现,包括怎么触发它,它影响了哪些页面,以及作为攻击者能拿到什么样的结果。
最后一部分讲的是漏洞赏金狩猎中常见的测试区域。这一节更像是一份实战地图,Jeevan会把他多年挖漏洞积累下来的经验告诉你——哪些地方值得重点测试,哪些功能模块最容易出问题,哪些业务流程隐藏着安全风险。对于刚入门的安全研究员来说,这部分的价值可能比单个漏洞案例更大,因为它能帮你建立起测试的优先级意识,让你在面对一个陌生的应用时知道该从哪下手。
这门课的适合人群很明确。如果你已经在做漏洞赏金狩猎,想要看看别人的真实案例来拓展思路,这门课会很对你胃口。如果你刚接触Bug Bounty,正在寻找真实场景的参考,它也能帮你少走很多弯路。它不适合零基础的安全小白,也不适合想学工具配置和实验环境搭建的人——这部分内容课程一开始Jeevan就明确说了不会涉及。
整个课程只有30分钟,但每一分钟都是干货。没有废话,没有拖沓,每一个视频都直奔主题。作者Jeevan的目标很朴实,就是把他真实的漏洞赏金经验分享出来,给你的学习提供一个好的起点。至于你能不能在这些案例的启发下挖到自己的第一个漏洞,那就要看你接下来的实践了。