资源介绍
视频数量:10个
总时长:6小时51分
课程介绍:
身份与访问管理员认证考试案例研究精讲
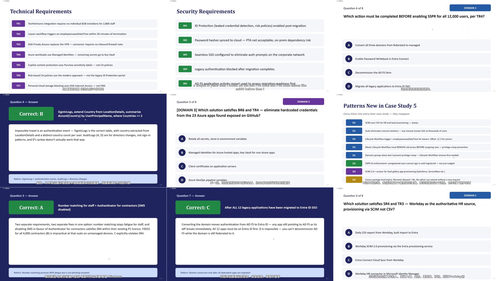
考SC-300的朋友们大概都有过这样的经历:坐在电脑前,一道道选择题答下来,感觉自己准备得挺充分,结果分数一出来,心态直接崩了。这门考试的难度跳跃非常明显,特别是开头的案例研究部分,三四页密密麻麻的业务描述、安全要求、当前环境,读完之后还得翻回去找答案,很多人就是栽在这个地方。作者本人第一次考SC-300时就挂在了这里,所以按照自己备考时希望看到的方式来设计了整套内容,每个案例设置八个问题,比实际考试的题量更深、覆盖更广,反复刷上几遍形成肌肉记忆再上考场,会发现题目似曾相识。
课程一共十个案例,总时长将近七小时,每个案例都围绕一家虚构公司的真实业务场景展开。
第一个案例Fabrikam Healthcare聚焦身份治理、PIM特权身份管理和共享设备配置。医疗行业对合规和访问控制的要求比一般企业更严格,共享设备又涉及多人登录、权限切换、数据隔离这些棘手场景,吃透这个案例,考试中遇到类似问题就不会慌。
第二个案例Contoso Financial讲风险策略、PIM激活时长和内部风险检测。金融行业权限管理极其严格,案例会带你分析什么样的用户行为算异常,PIM激活时间怎么设才合理,内部风险策略怎么配才能既不过度报警也不漏掉真正的威胁。作者还顺便分享了备考经验,推荐了Measure Up这个网站,他亲测过题目难度和考试比较接近,比微软官方的练习测试靠谱得多。
第三个案例Alpine University讨论B2B协作、跨租户同步和权利管理。大学和科研机构经常要和外部机构合作,怎么安全地邀请外部用户,怎么管理不同租户之间的访问权限,Entitlement Management怎么用来自动化这些流程,这个案例都会讲到。
第四个案例Pacific Government聚焦全球安全访问GSA、抗钓鱼多因素认证和证书认证CBA。政府和公共部门的安全要求往往是最高级别的,抗钓鱼MFA在考试中出现频率很高,证书认证也是常考内容。
第五个案例Northwind Retail关注动态组成员资格、自助密码重置SSPR和权限蔓延。零售行业员工流动性大,权限全靠手动操作工作量大,动态组怎么配、SSPR怎么部署、权限蔓延怎么识别和控制,案例给出了完整的参考方案。
第六个案例Southwind Manufacturing是关于混合身份和AD FS迁移的。不少企业仍在用本地Active Directory,本地身份和云端Entra ID怎么打通,AD FS要不要迁移到云认证,这些问题在考试里经常出现。
第七个案例TailwindTraders讲托管标识、SCIM同步、应用代理,以及委托权限和应用程序权限的区别。工作负载身份是近几年SC-300考试的新热点,很多老考生对这部分不熟悉,这个案例会帮你把概念理清楚。
第八个案例BlueSky Media聚焦Copilot治理、敏感度标签和Verified ID。AI时代来了,Copilot权限怎么管、数据怎么打标签防泄露、Verified ID这种新型身份验证方式怎么用,都是考试中可能出现的考点。
第九个案例Woodgrove Health讲大规模访问评审和KQL监控。访问评审是身份治理的核心功能,在大型企业落地时会遇到各种挑战,KQL查询语句也是常考内容。
第十个案例Meridian集团是作者设计的"最终Boss",18000名员工、4000名合同工、34个国家、三个林、密码哈希同步,还包含一起离职账户未注销导致数据外泄的真实事件。这个案例把前面涉及的四个域全部整合在一起,相当于一次综合大考。能完整做完这个案例,说明你已经具备了应对SC-300案例研究部分的能力。
这门课适合已经系统学过Entra ID基础知识、准备冲刺认证的考生。如果之前考过一次没通过,大概率就是卡在案例研究部分,这套内容会告诉你真实考试的题目长什么样、难度有多大、应该从哪些角度分析问题。不需要从零开始,但需要带着问题去做,一道道过,把每个案例背后的原理和逻辑理解透。
七个多小时,十个案例,覆盖SC-300考试案例研究部分的几乎所有高频场景。把这套内容吃透再去考试,你会发现那些当初让你崩溃的案例题,其实都有迹可循。