资源介绍
视频数量:14个
总时长:1小时46分
课程介绍:
GIAC渗透测试认证备考入门课:从搭建实验环境到熟悉Kali Linux
你有没有想过,那些拿着高薪的安全工程师,每天到底在做什么?他们的工作不是坐在办公室里写写报告,而是像电影里的黑客一样,在合法的范围内模拟攻击,找出系统的漏洞。这就是渗透测试,而GIAC推出的GPEN认证,是这个行业里含金量相当高的一张证书。
但问题来了:很多人在第一步就被卡住了——不知道从哪里开始准备,甚至不知道GPEN考试到底考什么。这门课就是帮你跨过这第一道坎。
一、先搞清楚方向。第一部分里,讲师会带你认识GPEN这张证书,了解它在行业里的分量,然后仔细拆解考试的题型和考察范围。很多人不知道的是,GPEN考试不是单纯考你背了多少理论,而是看你能不能动手完成实际的渗透任务。所以讲师还会专门花一节课聊聊"渗透测试到底是不是一份正经工作"——答案是肯定的,而且随着网络安全越来越受重视,这个岗位的需求量还在逐年增长,这节课能帮你建立起对这个职业的基本认知。
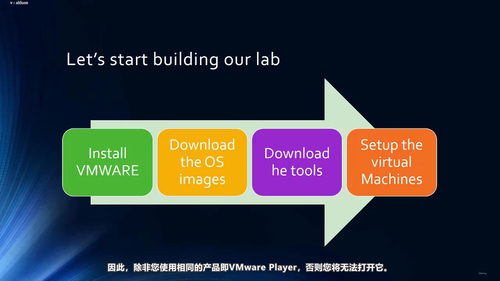
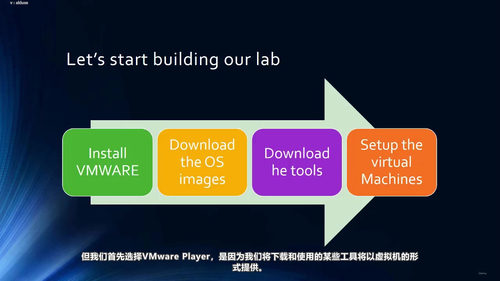
二、搭建你的实验环境。这是课程最核心的部分,也是实操最重的环节。渗透测试是一门必须动手的技术,你得有一个可以随便折腾的练习场地。这门课会手把手教你用VMware Player创建虚拟机,从下载Windows系统的ISO镜像开始,到配置Windows虚拟机,再到Kali Linux的下载和配置——Kali是渗透测试人员的标配武器,里面预装了数百个安全工具,覆盖了信息收集、漏洞扫描、密码破解、Web渗透等各个环节。讲师特别讲到了如何更新和升级Kali上的工具,因为这些工具更新很快,你下载的镜像可能有些工具已经过时或者有了新版本,跟着步骤操作,你就能保持工具的最新状态,随时可以用到最前沿的攻击手段。
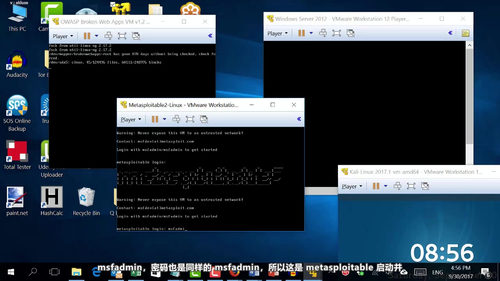
除了攻击端的Kali,你还需要有"靶子"——也就是有漏洞的目标系统。课程演示了如何下载OWASP BWA和Metasploitable这两款经典的漏洞练习平台。OWASP BWA是一个故意写满各种漏洞的Web应用集合,非常适合用来练Web渗透的基本功。Metasploitable是Metasploit团队出的一个专门用来练习的虚拟机,里面配置了一堆已知漏洞。导入VMware之后,你就有了一个完整的攻防演练场,可以放心大胆地测试各种攻击手法,不用担心触犯法律。
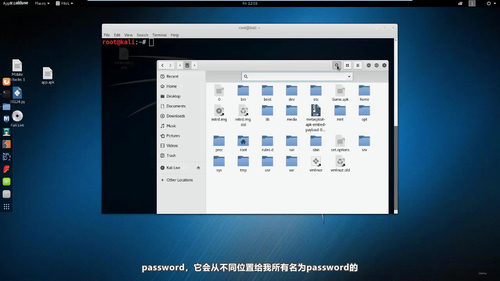
三、熟悉Kali Linux的基本操作。即使你之前没怎么接触过Linux也不用怕,这一章就是为零基础准备的。你会学到文件管理的基本命令,比如怎么浏览目录、创建删除文件、移动复制文件,理解Linux的文件系统结构跟Windows有什么不同。还会用到find和locate这两个查找命令,这些看着不起眼的操作,在后续真正做渗透测试的时候会反复用到——比如查找某个配置文件、定位一个工具的安装路径,都离不开它们。讲师自己也说了,如果不熟悉Linux,后面会专门有章节深入教,所以这部分打好基础,后面的学习会顺畅很多,不用担心跟不上的问题。
整个课程虽然只有不到两个小时,但信息密度很高。它不教你具体的渗透技术,而是帮你把备考和实操的地基打牢——知道GPEN考试考什么、怎么一步步搭建起自己的练习环境、怎么使用Kali Linux的基本功能。每一节课都很精炼,没有废话,看完就能上手操作。
如果你正在考虑要不要考GPEN,或者刚买了考试券不知道从哪里开始,这门课是个不错的起点。特别是那些之前没太多Linux和虚拟机经验的同学,跟着视频一步步操作,很快就能拥有自己的渗透测试实验环境,为后续的系统学习做好准备。学完之后,你对渗透测试这个职业会有更清晰的认知,对GPEN考试的脉络也会有基本了解,不会再像之前那样两眼一抹黑不知道从哪儿下手。