资源介绍
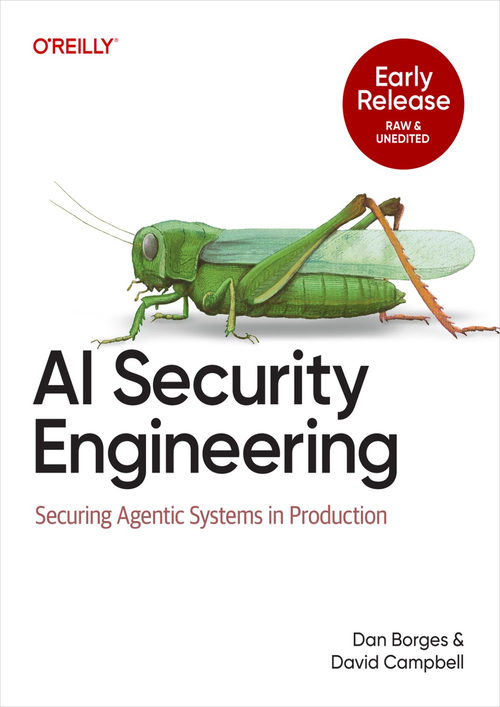
翻开这本书的时候,我有一种很强烈的时代感——我们现在正处于一个AI智能体(Agentic AI)从实验室走向大规模生产部署的关键转折期,而关于这些系统安全的讨论却远远跟不上它们部署的速度。Dan Borges和David Campbell合著的这本《AI安全工程:保护生产环境中的智能体系统》正是要填补这个空白,由O'Reilly Media出版,目前以Early Release(早期版本)形式与读者见面,首次发布于2026年6月,正式初版预计将在2027年10月与大家见面。这本书关注的并不是泛泛而谈的AI伦理或者通用机器学习安全,而是非常具体地聚焦在一个问题上:当你把一个具备自主决策能力的AI智能体真正部署到生产环境里,接入真实的数据、真实的API、真实的业务流程之后,你该怎么保护它、保护你的系统、保护你的用户?我特别喜欢这种问题导向的写法,因为太多AI安全相关的资料要么停留在概念层面,要么堆砌了一堆理论框架却告诉你"这很重要",却很少有人像这本书一样直接讨论生产环境里的实际威胁和防御措施。两位作者显然是有大量一线工程经验的,从书的内容结构可以看出他们是从威胁建模、攻击面分析、身份与访问控制、提示注入防御、工具调用安全、数据泄露防护、监控与响应等实操维度系统拆解了智能体系统的安全工程问题。书中还涉及大量代码示例和具体配置方案,配套资源可以在GitHub上获取,这对于真正要把AI智能体落地的工程师来说是非常友好的。O'Reilly一贯的技术书风格在这本书里得到了延续——排版清晰、案例详实、不回避技术细节、既讲"为什么"也讲"怎么做"。如果你是负责AI平台架构的工程师、安全团队的负责人、或者正在开发AI智能体产品的技术负责人,这本书值得你认真读一读。坦白讲,智能体系统(agentic systems)作为目前AI领域最热门的方向之一,其安全性问题是行业必须直面的现实问题。智能体能调用工具、访问数据库、执行代码,这也就意味着它一旦被攻破,后果远比一个普通聊天机器人严重得多——攻击者可能通过精心构造的提示词让智能体泄露敏感数据、执行未授权操作,甚至被当作进入企业内网的跳板。这本书的价值在于它没有把这些风险当作遥远的假想威胁,而是当作每天都在发生的工程问题来对待。对于那些已经或即将在生产环境中部署AI智能体的团队来说,尽早建立系统性的安全工程实践比事后补救要重要得多。阅读这本书的过程会让人意识到,AI安全不是一个可以等产品稳定后再考虑的附加项,而是从架构设计阶段就需要融入的底层考量。无论你是想系统了解智能体安全的全貌,还是希望获得一份可以立即落地的安全工程指南,这本由Borges和Campbell合著的书都是一个值得信赖的选择。