资源介绍
视频数量:24个
总时长:1小时23分
课程介绍:
网络安全防御认证核心精讲
你刚打开电脑,屏幕上弹出一条消息:某个账户刚刚从陌生地点登录。几分钟后,公司邮箱里又收到一封来路不明的邮件,附件是个压缩包。同一周,新闻里爆出某大型企业因为服务器被入侵而损失上千万美元。这些场景不是虚构的,而是信息安全从业者每天面对的真实战场。问题来了:如果你想进入这个领域,系统的知识框架从哪里搭起?这门课程正是为回答这个问题而来。
课程围绕国际广泛认可的注册网络安全认证考试大纲展开,把五大知识域拆得清清楚楚,每一讲都落在实处,不讲虚的。
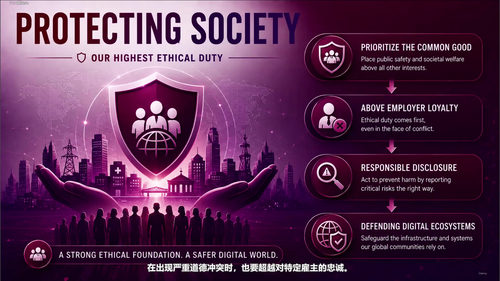
第一部分讲安全原则,这是整个知识体系的根基。CIA三元组——机密性、完整性和可用性——看起来像三个抽象名词,但课程会把它们还原成具体的思考方式:患者的病历怎么保护才不让不该看的人看到?财务数据在传输过程中怎么能保证没被篡改?服务器宕机时业务凭什么还能继续运转?讲完这个核心框架,课程紧接着解释身份认证、不可否认性和隐私的基本逻辑,让你明白每一次登录操作背后到底发生了什么。之后是风险管理,区分风险、威胁和漏洞这三个经常被混为一谈的概念,再讲风险处置的四种方式:接受、缓解、转移和规避。每一项决策背后都有商业逻辑,不是技术人员的个人偏好。最后还会讨论职业道德准则,因为安全工作者的行为边界本身就是安全的一部分。
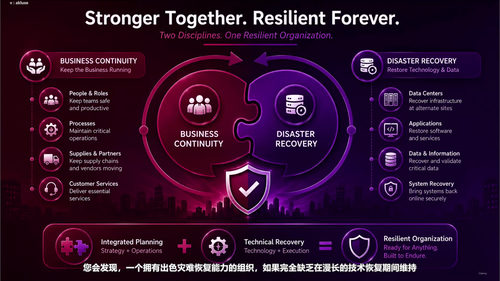
第二部分聚焦业务连续性、灾难恢复和事件响应。这三者经常被放在一起说,但课程会帮你理清它们之间的关系:业务连续性是组织层面的整体规划,灾难恢复是技术层面的恢复策略,事件响应则是危机发生时的具体行动。课程会带你过一遍业务连续性计划的完整生命周期,从需求分析到测试维护,讲清楚一份合格的计划应该长什么样。灾难恢复部分会介绍关键恢复指标和常见策略。事件响应部分是最实战的内容,课程把整个生命周期拆成准备、检测与分析、遏制、根除、恢复、事后总结六个阶段,每个阶段讲清楚该做什么、谁来做、怎么做。课程里反复强调一件事:真正决定损失大小的,不是攻击有多强,而是你提前做了多少准备。
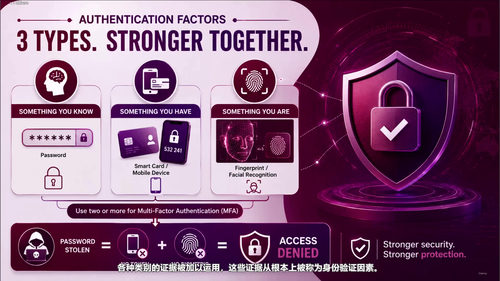
第三部分进入访问控制,这是一切安全防御的中间环节。课程先从物理安全讲起,因为如果有人能走进机房直接拔走硬盘,再精密的防火墙也是白搭。周界围栏、门禁系统、监控摄像头、照明设施,这些物理威慑和防御纵深策略的组合方式会被逐一解释。然后转入逻辑访问控制,自主访问控制和强制访问控制两种模型的差异,角色型访问控制框架怎么设计,最小权限原则和职责分离为什么是内部防舞弊的核心机制——这些概念不只是考试要考,更是日常系统设计和权限审计的实操指南。课程最后把身份识别、认证、授权三个容易混淆的环节拆开讲清楚,让你理解整个访问控制流程从用户输入密码那一刻开始,到系统判定放行或拒绝之间到底经历了哪些判断。
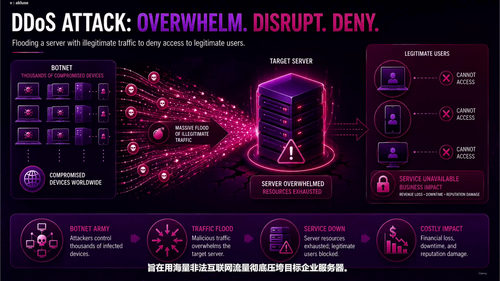
第四部分讲网络安全,这是最贴近攻防对抗的部分。课程从计算机网络基础和逻辑拓扑开始,帮你建立网络通信的整体认知。然后是OSI七层模型和TCP/IP协议栈,这是理解所有网络攻击和防御手段的底层地图。IPv4和IPv6的地址结构、常见网络协议的工作方式都会讲到,让你看到数据包在网络中流动的真实路径。课程不会停在理论层面,紧接着就会分析常见的网络威胁向量和漏洞——钓鱼邮件、恶意软件、未加密的通信、配置错误的服务器,每一种威胁都有具体的攻击场景。最后讲网络安全基础设施:防火墙的工作原理、入侵检测系统和入侵防御系统的区别,以及它们在企业网络中的部署位置和策略配置逻辑。
第五部分是安全运营,关注的焦点从防住攻击转向日常怎么把安全工作做扎实。数据全生命周期的安全管理是第一个话题:数据创建时怎么分类分级,存储时怎么加密,传输时怎么保护,不再使用时怎么安全销毁,每一个环节都有具体的操作规范。加密技术部分会区分对称加密和非对称加密的工作原理和使用场景,帮你理解HTTPS、数字签名、密钥交换这些技术背后的数学直觉。哈希部分讲解数据完整性验证机制,包括常见算法和它们在密码存储、文件校验中的应用。最后讲安全意识培训和策略执行,技术手段再强也需要人来配合,课程会分析怎么搭建有效的培训框架,怎么让安全策略真正落地到每个员工的行为中,而不是锁在文件柜里落灰。
整门课程时长一小时二十多分钟,二十四个短视频,每个视频聚焦一个具体知识点,节奏紧凑,信息密度高。它适合想要入门网络安全领域的新人,也适合已经在IT岗位工作、想系统补齐安全知识短板的技术人员。如果你正在准备注册网络安全认证考试,这门课可以帮你把考试大纲的每个知识点过一遍,建立完整的知识框架。如果你只是对网络安全感兴趣,想了解这个领域到底在做什么、怎么做的,跟着课程走一遍也能获得一个清晰的全景图。