资源介绍
视频数量:20个
总时长:1小时45分
课程介绍:
CyberArk特权访问管理实战:数字保险库、会话管控与安全架构
想象一下,有这么一种账户,它能随意配置服务器、修改数据库、改动安全设置、翻阅企业最核心的机密数据。这种像万能钥匙一样的东西,在企业里有个名字,叫特权账户。而特权访问管理(Privileged Access Management),说白了就是专门管好这些"万能钥匙"的学问。这门课要聊的CyberArk,恰好是全球特权访问管理领域里最被认可的平台之一。如果你想系统搞懂CyberArk到底怎么保护凭证、管控访问、监控特权活动,这门课就是一个相当合适的起点。
一、CyberArk与特权访问管理基础:
课程开头不会一上来就甩给你一堆术语,而是先帮你把特权访问管理这件事讲清楚。特权账户跟普通账户到底有什么不同?为什么管理员账户一旦失守,攻击者就能在系统之间横向移动、快速拿下整个技术环境?CyberArk在这张安全版图里又扮演什么角色?第一模块会把这几个根本问题掰开揉碎,让你理解特权访问管理的核心目的:确保高权限只在合法场景下授予经过授权的人,并且全程处于受控状态。特权账户的生命周期是怎样的,从创建到注销每个阶段该怎么管,这部分也会讲到位。
二、数字保险库、Safe与访问控制:
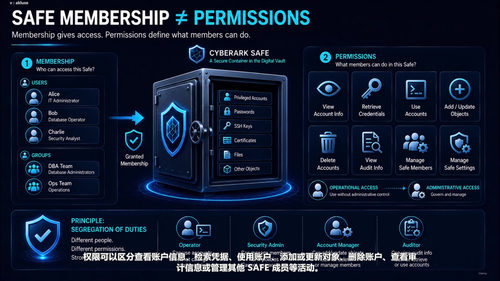
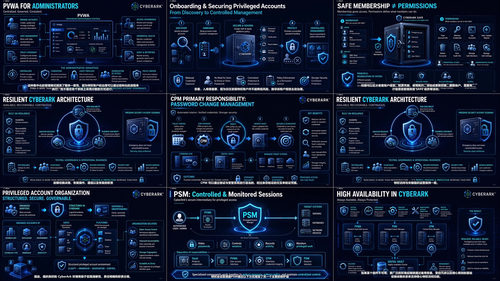
搞懂了为什么要做PAM,紧接着就是CyberArk最核心的部件——数字保险库(Digital Vault)。特权凭证不可能随便存在哪个数据库里,它们需要被锁在一个高安全等级的独立环境中。课程会带你拆解数字保险库的架构,以及凭证是怎么在里面被加密存储的。然后你会学到Safe这个概念:它是CyberArk里组织凭证的基本单位,每个Safe都有自己的成员和权限结构,不同团队只能看到自己有权限的那部分凭证。再往上走,用户、组、角色的关系,以及CyberArk支持的各种身份验证方式和访问控制策略,也会在这一模块里逐步展开。
三、密码管理与账户自动化:
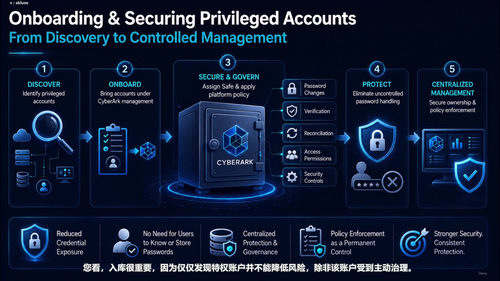
凭证存好了,接下来就是怎么让它们保持新鲜、可用、可控。这一部分会讲清楚密码更改、验证、协调这三个流程到底是怎么跑的。中央策略管理器(CPM)作为自动化引擎,根据每个账户关联的平台定义好的规则,定期去目标系统上改密码、验证密码是否还有效、协调可能存在的差异。光自动改密码还不够,课程还会讲平台策略的作用——面对成百上千台不同的服务器、数据库、网络设备,每种系统的密码规则都不一样,手动管理根本不可能。平台策略就是告诉CyberArk,针对某一类账户应该怎么改、怎么验、怎么管,从而把规则标准化、规模化。账户的自动发现和接入流程也涵盖在这一模块里。
四、特权会话管理与监控:
存好密码只是第一步,真正的风险往往出现在有人拿着密码去连目标系统的时候。特权会话管理器(PSM)就是专门盯住这一段的。它会在用户和目标系统之间架起一个隔离通道,用户的所有操作都经过CyberArk转发,而不是直接碰到真实系统。这样做的好处很直接:管理员看不到真实密码,攻击者就算截获流量也拿不到原始凭证,而且所有键盘敲击、屏幕画面都会被完整录下来作为审计依据。课程还会讲会话审批流程和双人控制(Dual Control)——某些高敏感操作必须经过第二个人审批才能执行,任何一方都不能单独完成,从制度上堵住内部滥用的口子。
五、运维、安全与高阶架构:
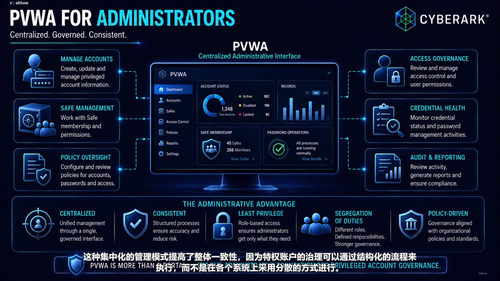
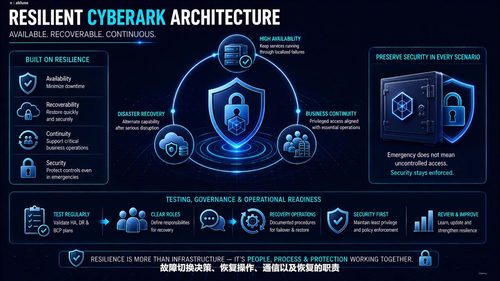
最后一部分把视角拉远,回到企业级运维层面。密码保险库Web访问(PVWA)作为管理员日常操作的入口,它提供了哪些核心功能?CyberArk的日志、审计和报告机制是怎样满足各类合规审计需求的?高可用、灾备和业务连续性架构在CyberArk里又是怎么设计的?这些都是在企业里真正落地时绕不开的问题。课程最后一节还会讨论CyberArk与企业里其他身份系统、SIEM平台的集成方式,以及在大规模部署中需要考虑的高阶PAM架构问题。
这门课的节奏比较紧凑,总共20个视频、不到两小时,适合有一定网络安全或IT运维基础,想快速建立CyberArk知识体系的人。如果你正在准备CyberArk相关的认证考试,或者在实际工作中要接触PAM项目但之前没系统学过,这门课都能帮你把核心概念串起来。学完之后,你会对CyberArk的整体架构有比较清晰的认知,知道数字保险库、会话隔离、密码自动化、合规审计这几块各自扮演什么角色、彼此怎么协作,为后续深入某个模块或者上手实操打下一个比较扎实的基础。