资源介绍
视频数量:44个
总时长:3小时35分
课程介绍:
人工智能安全认证课:从基础概念到威胁建模
你有没有想过,你每天在用的AI工具,正在被攻防双方同时武装起来?攻击者用AI批量生成钓鱼邮件、规避检测、编写恶意代码,防御者也在用AI把威胁检测时间从几个小时压缩到几分钟。这场博弈已经全面升级,传统的安全知识框架明显跟不上了。CompTIA推出的SecAI+认证,正是为了填补这个技能缺口。本课程严格按照官方CY0-001考试目标设计,覆盖全部四个考试领域,帮你从零搭建完整的人工智能安全知识体系。
一、AI基础概念与核心技术
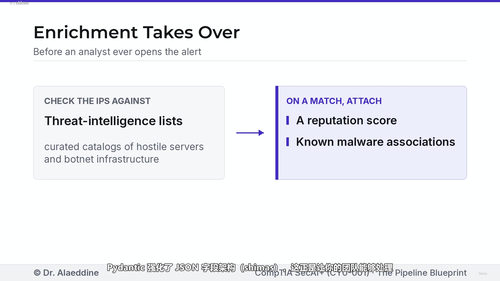
课程从最基础的内容讲起,完全不要求你有AI背景。你会清楚机器学习、深度学习、生成式AI这几类技术的核心区别,以及它们在安全场景中的位置。比如自然语言处理怎么被用来分析威胁情报,Transformer架构怎么撑起大语言模型。特别值得说的是机器学习在威胁检测中的应用——AI平台现在已经能处理PB级别的遥测数据,自动关联原始网络数据包、DNS查询、端点日志,把未知可执行文件聚类到新兴的恶意软件家族中,还能自主更新入侵防御策略。这部分建立的是后续所有内容的认知地基。
二、模型训练与验证方法
知道了AI有哪些类型之后,下一步要明白它们是怎么学出来的。课程详细讲解监督学习、无监督学习和强化学习三大训练范式,以及联邦学习这种保护数据隐私的分布式训练方式。监督学习是现代安全分析引擎的支柱,梯度提升决策树通过层层纠错,能同时权衡数千个细粒度信号——父进程、命令行参数、目标IP信誉,识别出可疑的PowerShell脚本,对新注册域名是否是钓鱼站点进行排序,甚至根据可利用性给漏洞扫描结果排优先级。深度学习模型则能从原始字节序列中学习区分合法程序与加密打包的恶意软件。K折交叉验证、三种主要的AI失效模式、对抗性压力测试这些确保模型可靠性的关键技术,课程都会逐一拆解。标签质量、弱监督方法这些实际运营中绕不开的问题,同样会讲到。
三、提示工程与AI运营安全
提示工程远不是"和AI聊天"那么简单。课程展示在SOC(安全运营中心)流水线中,如何通过系统角色设定来塑造AI的输出,如何对用户输入进行脱敏处理防止敏感数据泄露。系统角色不是装饰,而是控制模型输出行为的工程手段。你会学到提示工程的安全实践,包括怎么通过角色约束让AI生成的内容更可预测,在多轮对话中如何防止上下文污染。这部分对每天使用AI工具的安全分析师来说非常实用。
四、AI数据安全与全生命周期防护
数据是AI的燃料,也是最大的攻击面。课程从数据管道的每一环节入手,讲清楚为什么要保护训练数据和推理数据,以及数据处理过程中的各种技术手段。更宏观的视角是AI安全生命周期——从需求定义、数据收集、模型训练、部署上线、运营监控到下线退役的六个阶段,每个阶段都有不同的安全考量。课程还专门强调人类在AI安全中的不可替代角色,再强大的模型也需要人来设定边界、做最终判断。
五、AI威胁建模与攻击分析
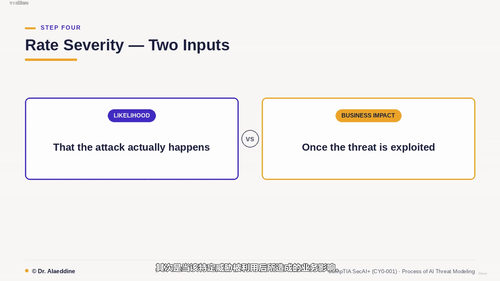
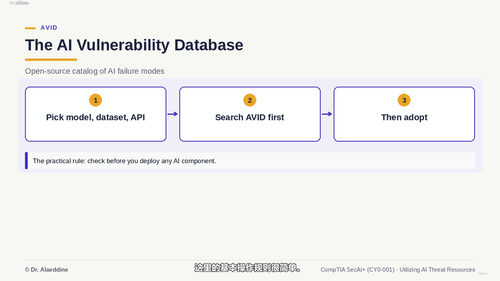
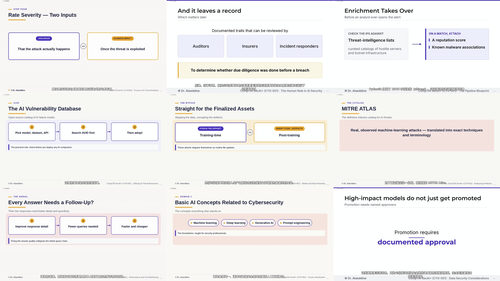
这是课程最核心的实战模块。MITRE ATLAS和OWASP AI Top 10是两大权威威胁框架,课程带你走完AI威胁建模的完整流程——从准备阶段到框架应用,以及怎么利用公开威胁情报资源。攻击分析部分尤其精彩:后门攻击、特洛伊木马、模型投毒、模型反演和模型窃取,每一种都有真实的攻击场景和对应的补偿控制措施。比如数据投毒是怎么在训练阶段埋下隐患的,模型反演又是怎样从输出反推出敏感的训练数据。这些内容不仅帮你通过考试,更是日常安全工作中识别和防御AI威胁的看家本领。
六、持续监控与合规审计
部署一个AI模型只是开始,持续的监控和审计才能确保它长期安全运行。课程涵盖提示监控、日志监控、性能监控、成本监控等多个维度。性能下降可能暗示模型漂移,成本异常可能意味着被滥用,合规要求则需要定期审计来满足。这些看似运维的内容,实际上是AI安全运营中最容易翻车的地方。
七、考前模拟测试
课程附带两份完整的模拟考试题,按照官方考试的领域权重精心设计。做完一遍模拟题,你能清楚知道自己在哪个领域还有欠缺,从而有针对性地查漏补缺。
整门课程总时长大约三个半小时,44个视频按逻辑顺序排列,从基础概念到威胁建模再到攻击分析,层层递进。如果你是安全分析师想在AI时代保持竞争力,如果你是安全工程师需要把AI能力整合进现有防御体系,如果你是IT管理者要为企业制定AI安全策略,或者你正在备考SecAI+认证,这门课都是一个扎实的起点。学完之后,你不仅能从容应对CY0-001考试,更重要的是,你能真正理解和应对AI给安全领域带来的全新挑战。