资源介绍
视频数量:18个
总时长:5小时17分
课程介绍:
飞塔防火墙实战训练:从零基础到专家级别
你身边有没有这样一类人?公司网络出了问题,老板催着要解决,电话一个接一个打过来,而真正能动手排查故障的工程师却找不出几个。大多数企业的网络里都摆着一台飞塔防火墙,但真正把它玩透的人并不多。这门课就是冲着这个痛点来的——五个多小时,十八节课,带你从对防火墙一无所知,一步步走到能独立完成日常运维和故障排查的水平。
课程从最基础的概念讲起。第一节课先弄明白防火墙到底是个什么东西,它在网络里扮演什么角色,不同类型的防火墙有什么区别。这一步很关键,因为很多人在后面的配置中遇到困难,根源就是对基础原理理解不够。讲完概念,紧接着就是动手搭建实验环境。想要真正学会防火墙,光看视频没用,必须自己动手操作。课程会带着你一步一步在虚拟机或者硬件设备上把飞塔防火墙跑起来,界面长什么样、登录方式、基本导航,这些都会讲到。
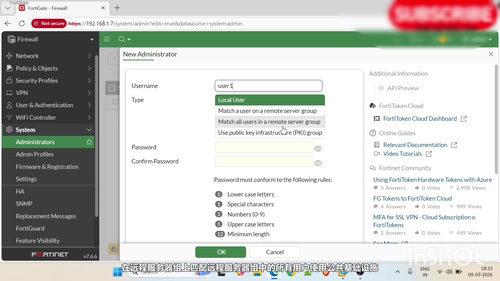
环境搭好之后,就进入了正式的配置环节。先来看防火墙的基本设置,包括主机名、时间、登录密码这些容易被忽略但又很重要的东西。然后是管理员用户的管理——怎么创建新管理员、怎么修改权限、怎么删除不再需要的管理账号。多人协作的环境里,这一步做不好,后面的安全隐患会非常大。
接口配置是防火墙的核心技能之一。课程会演示怎么在飞塔防火墙上配置各个接口的IP地址、工作模式以及所属区域。接口没配好,后面的安全策略根本无从谈起。接口讲完之后就进入安全规则的配置,这是防火墙最核心的功能。课程会手把手教你创建第一条安全策略,搞清楚源接口、目标接口、源地址、目标地址、服务、动作这些参数分别代表什么含义,怎么根据实际业务需求来放行或拒绝流量。
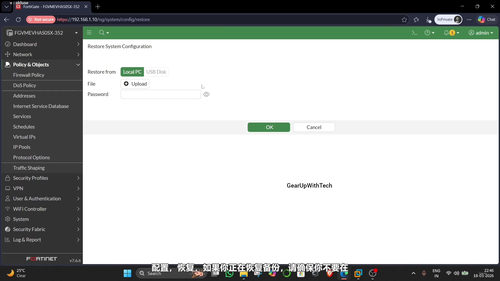
日常运维方面,课程专门安排了备份与恢复的内容。配置文件是防火墙的命根子,一旦配置出错或者设备故障,没有备份就只能从头再来。课程会讲清楚怎么手动备份配置文件,怎么设置自动备份,以及万一出问题怎么快速恢复。这部分内容看着不起眼,关键时刻能救命。
网络服务相关的知识课程也安排得比较扎实。DHCP部分会讲清楚DORA这个过程到底是怎么回事,怎么在飞塔防火墙上配置DHCP服务器,给内网终端自动分配IP地址。路由部分会从路由的基本原理讲起,包括默认路由和静态路由的配置方法,这些都是企业网络里最常见的场景。
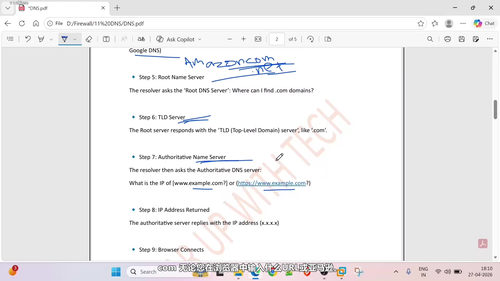
NAT也就是网络地址转换,是每个网络工程师都必须掌握的内容。课程会详细解释NAT的工作原理,源NAT、目标NAT、端口地址转换各自适用什么场景,以及在飞塔防火墙上具体怎么配置。DNS部分同样不会落下,从域名解析的基本原理讲起,到怎么在防火墙上配置DNS转发,让内网用户能正常解析外部域名。
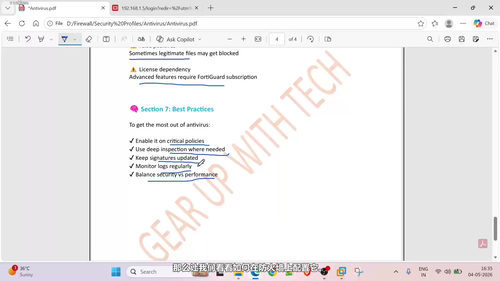
到了课程的后半段,会进入对象与对象组的使用技巧。把地址、服务这些常用元素封装成对象,后面配置策略的时候就能直接引用,大大提高工作效率。安全配置文件是飞塔防火墙的亮点功能,课程分了好几个小节来详细讲解。反病毒功能可以扫描经过防火墙的流量,阻止已知病毒的传播;Web过滤可以控制员工能不能访问某些网站,比如禁止上班时间刷社交媒体;应用控制可以识别并管理各种网络应用,比如限制BT下载;入侵防御系统也就是IPS,能够检测并阻断常见的攻击行为;文件过滤则可以控制哪些类型的文件可以通过网络传输,比如禁止下载可执行文件,防止恶意程序入侵。
最后还会讲VPN,重点是IPSec VPN的配置。远程办公的场景越来越多,怎么让外地员工安全地访问公司内网资源,VPN是最常见的解决方案。课程会从VPN的基本概念讲起,IPSec的工作原理,再到具体的配置步骤,一步一步带你完成站点到站点的VPN搭建。
整门课学完之后,你对飞塔防火墙的理解会上一个大的台阶。日常的策略配置、用户管理、网络服务的调优、安全功能的启用,还有VPN的搭建和故障排查,这些工作你都能独立承担。对于刚接触网络安全的新人,这门课可以帮你快速建立起防火墙的知识框架;对于已经工作一段时间的网络工程师,这门课可以帮你把零散的经验系统化,遇到问题知道从哪里下手排查。