资源介绍
视频数量:25个
总时长:1小时53分
课程介绍:
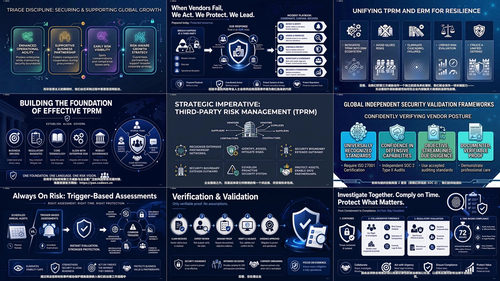
第三方风险管理完全指南:构建企业供应链安全防线
想象这样一个场景:你的公司花了数月时间搭建的安全体系固若金汤,所有数据都妥妥地放在自家服务器上。某天早上,安全团队却收到一封紧急邮件——你的某家云存储供应商被曝出大规模数据泄露,而你存放在那里的十万条客户记录全部暴露。问题根源不在你的系统里,而是出在那家从未被认真审查过的外部供应商。
这正是第三方风险管理,也就是TPRM要解决的核心问题。在当今商业世界中,没有哪家企业能真正脱离外部供应商、承包商和服务商独立运作。但恰恰是这些不可或缺的外部伙伴,成了攻击者眼中最薄弱的突破口。一旦他们失守,你苦心经营的整条防线都会跟着崩溃。
这门课程正是为应对这一挑战而设计的。学习路径分为五个模块,从基础概念到实操方法,带你逐步建立一套完整的第三方风险治理能力。
一、第三方风险管理基础概念
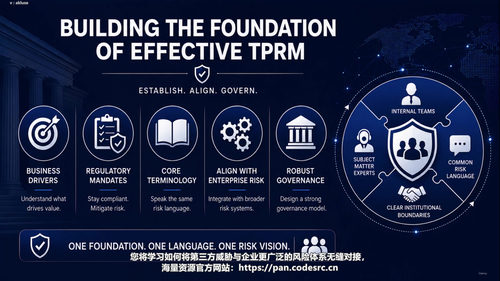
第一部分帮你打好地基。你会搞清楚TPRM究竟是什么,为什么越来越多企业把它列为战略级优先事项。这一节会解释推动企业建立TPRM体系的主要业务驱动力,包括监管压力、供应链中断风险、声誉保护等等。同时,你会熟悉关键术语,理清"第三方""第四方""关键供应商"等概念之间的区别,以及组织内部需要参与风险决策的利益相关方都有谁。最后,课程会系统梳理第三方风险的主要类别,从信息安全、数据隐私到运营风险、合规风险、财务风险,让你对风险图景有全景式的认知。
二、TPRM框架与治理体系
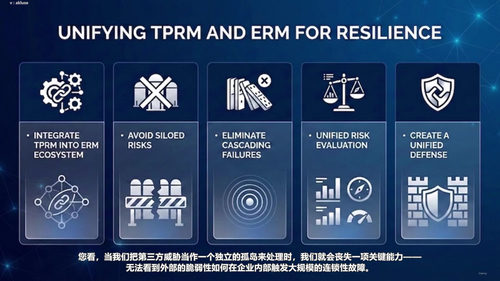
进入框架搭建阶段,你会学到标准TPRM框架的核心组件,了解如何将第三方风险管理与企业整体风险管理体系对齐,避免两套体系各说各话。这一节还会带你认识GDPR、CCPA、纽约州23 NYCRR 500等监管法规对第三方风险管理提出的具体要求。在治理结构层面,课程会教你搭建清晰的TPRM治理模型,明确董事会、高管层、风险委员会、各业务部门各自扮演的角色。你还会学到RACI矩阵的实际应用方法,确保每个风险决策都有明确的责任归属,杜绝部门之间相互推诿的混乱。
三、第三方全生命周期与尽职调查
第三个模块是核心实操部分。你会学到端到端的供应商生命周期管理框架,从业务需求识别到合作关系终止的每一个阶段。具体包括供应商选型和初步风险分级的操作方法,如何进行固有风险评估,以及如何根据风险等级匹配不同强度的审查流程。你还会学到尽职调查问卷的设计与执行技巧,包括问卷结构、问题编写、评分方法。更重要的是,课程专门讲解如何评估供应商的信息安全控制措施和数据隐私保护能力,这正是当前最容易被忽视、却也最致命的风险点。
四、风险缓解与合同管理
完成评估之后,下一步是把发现转化为实际的管控措施。这一模块教你如何分析尽职调查结果、计算残余风险,并据此制定风险缓解和补救计划。你会学到如何把安全要求写入供应商合同,包括数据保护条款、安全审计权、事件通知义务等关键内容。此外,课程还会讲解服务级别协议(SLA)的设计方法,如何设定关键绩效指标和违约处罚机制,让合同真正成为约束供应商行为的有效工具,而不是一纸空文。
五、持续监控与供应商退出
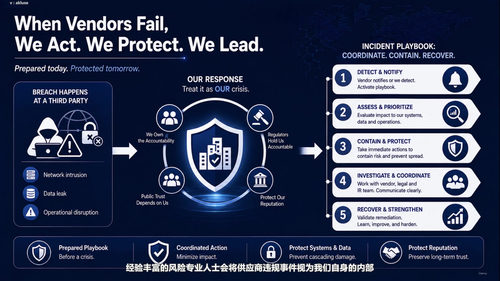
风险管理不是一次性的工作,而是持续的过程。第五模块教你建立持续监控策略,包括利用自动化工具跟踪供应商安全态势、获取外部威胁情报、及时发现风险变化。你还会学到第三方安全事件和泄露事故的处理流程,从应急响应协调到影响评估、监管报告等关键步骤。课程还覆盖定期复评与审计的实施方法,以及触发式风险评估的应用场景,比如供应商发生重大变更、被收购、出现负面新闻时的快速响应。最后不能忽视的是供应商退出管理,包括数据销毁验证、合同后风险管控等收尾工作,避免在合作结束后留下安全隐患。
这门课程适合刚接触风险管理领域、需要系统建立TPRM知识体系的新人,也适合已经在风控、采购、信息安全岗位工作但希望梳理完整方法论的从业者。如果你是合规官、风险经理、采购负责人、CISO或安全团队成员,都能从中学到可以直接落地的实操指引。
完成课程后,你对第三方风险管理的认知会从零散概念转变为系统方法论。你不仅能说清楚TPRM的全貌,还能亲手设计一套适合所在企业的风险管理流程,从供应商准入到退出的每个环节都有清晰的行动指南。在供应链攻击日益猖獗的当下,这套能力会成为你职业发展中极具分量的竞争优势。