资源介绍
视频数量:126个
总时长:5小时27分
课程介绍:
Python Web安全实战:从OWASP漏洞剖析到AI智能体代码审计
你有没有过这样的经历:辛辛苦苦写完一个Web应用或者API,部署上线后心里总是不踏实,总觉得代码里藏着什么自己没注意到的安全漏洞,却又不知道从哪里下手检查?课程主讲人在开篇就坦率地说出了这种焦虑,这正是这门课要解决的核心问题。
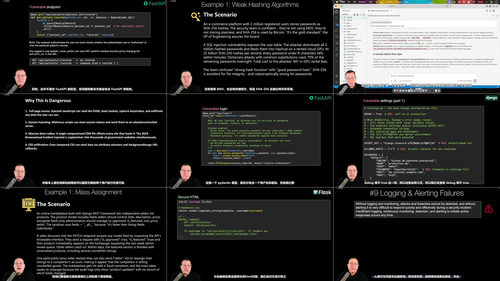
这门课程总共126个视频,时长约五个半小时,结构非常清晰,分为三幕。第一幕带你逐个拆解OWASP Top 10的每一个漏洞类别,第二幕用智能体AI(也就是基于Claude Code这类工具的Agent)去审查真实的开源Python项目,第三幕则将前两部分的能力融合起来,对Kibitzr、Superset、Paperless-ngx等真实项目做完整的安全审计并修复发现的问题。
一、每个漏洞都按四个步骤拆开讲:
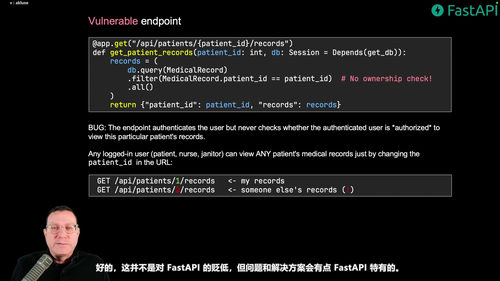
课程对每一个漏洞都遵循相同的教学节奏:先讲场景,再讲为什么危险,然后展示有漏洞的代码版本,最后给出修复后的安全版本。这种"四步走"的方式让学习变得非常具体。比如讲IDOR(不安全的直接对象引用)时,先假设一个医疗患者门户的场景:患者通过API访问自己的病历,但如果不做权限校验,任何登录用户都能改个URL里的数字看到别人的记录。接着展示易受攻击版本中那段缺少用户身份校验的代码,最后给出加上了授权检查的安全版本。这种对照式的讲解方式,比单纯读安全规范要有效得多。
二、系统覆盖OWASP Top 10全部类别:
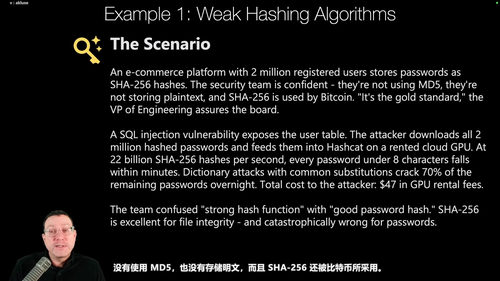
课程按照OWASP官方分类,把十大类漏洞逐一过了一遍。访问控制失效类别下,讲了IDOR、路径穿越、函数级权限缺失三种典型变体。安全配置错误类别下,分析了Docker默认配置带来的风险、生产环境开启Debug模式的危害,以及缺失安全响应头的问题。供应链失效类别下,讨论了不固定版本的依赖和已知漏洞依赖的处理方式。加密失效类别下,从弱密码哈希算法讲到硬编码密钥的隐患。注入类漏洞不仅讲了SQL注入和NoSQL注入,还专门讲了跨站脚本攻击(XSS)及其防护。
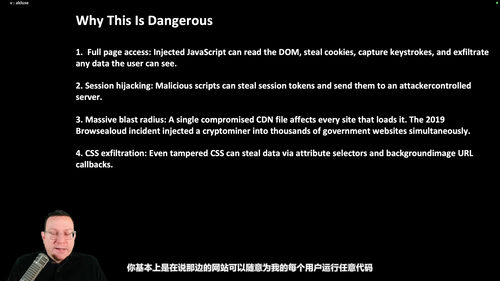
不安全设计部分分析了没有速率限制带来的暴力破解风险,以及仅靠前端做权限校验的脆弱性。认证失效部分讲了弱密码策略和不安全的密码重置流程。完整性失效部分演示了质量分配(Mass Assignment)和不可信CDN的风险。日志与告警失效部分则指出没有认证日志和没有监控告警会让攻击者来去无踪。最后,课程还单独讨论了异常处理不当的类别,比如冗长的错误信息泄露了数据库结构和查询语句,以及缺少事务保护带来的数据不一致风险。
每个类别下都有真实可运行的代码示例,你能看到漏洞是怎么被写出来的,也能看到修复后的版本长什么样。
三、用AI智能体审查真实项目:
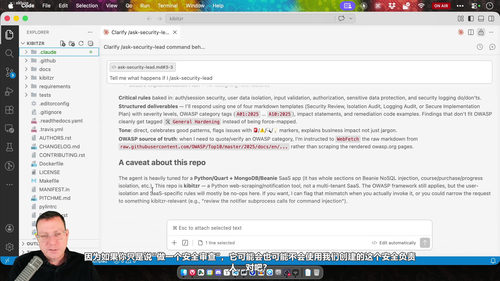
这是课程最有特色的部分。课程会教你搭建一个"安全负责人"智能体(Security Lead Agent),它由多个Markdown文件定义,包含了安全审计的策略和检查清单。然后用这个智能体去分析真实的开源Python项目:比如审查Kibitzr时发现SMTP TLS配置问题,审查Superset时发现多层级别的安全隐患,审查Paperless-ngx时甚至发现了因Redis不安全Pickle反序列化导致的远程代码执行漏洞(RCE),并实际演示了如何修复这些问题。这种把AI Agent作为安全审计助手的实战演示,能让你理解AI在代码安全领域的实际用法和局限。
适合谁来学:
如果你是一名Python Web开发者,平常忙于功能开发但对安全了解有限,这门课非常合适。如果你正在用Flask、FastAPI、Django等框架做项目,想知道自己的代码里可能藏着哪些坑,这里给出的具体修复方案可以直接套用。如果你是技术负责人,想引入AI工具到团队的代码审查流程中,课程后半部分关于Agent搭建和实际审查的演示会给你不少启发。课程对初学者友好,不需要你事先了解OWASP,但最好有一定Python Web开发基础。
学完之后,你能识别OWASP Top 10中几乎所有常见漏洞模式,知道它们各自对应的攻击场景和防御手段,并且能够借助AI智能体对实际项目进行半自动化的安全审查。代码安全这件事没有百分百的保证,但学完这门课之后,你发布的Web应用至少能稳稳挡住那些最常见的攻击方式,夜里也能睡得踏实一些。