资源介绍
视频数量:49个
总时长:5小时4分
课程介绍:
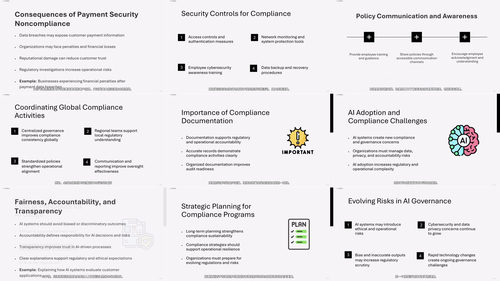
合规管理与审计就绪完全指南
想象一下这样的场景:你所在的公司刚刚完成了一轮融资,投资人问了一句"你们的合规体系建好了吗?"你愣住了。或者更糟,审计师突然出现在会议室里,而你连去年的合规报告都找不到。这些场景并不是夸张的假设,而是当下很多企业真实面临的处境。法规越来越多,监管越来越严,合规早已经不是法务部一个人的事。
这门课一共49节,时长五个小时出头,围绕合规管理和审计准备这条主线,从零开始搭建起完整的知识体系。不管你是刚入行的合规专员、IT安全负责人,还是创业公司的管理层,都能从中找到自己需要的东西。
一、合规管理的基础认知
课程从合规管理的定义讲起,解释什么是监管合规,以及它为什么对组织至关重要。你会理解到,合规并不是某个部门的专利,而是需要领导层、员工、运营团队共同承担的集体责任。这一节会帮你弄清楚合规风险的来源和商业影响,为什么一次违规事件可能演变成财务处罚、声誉损害甚至运营中断。你还会了解到合规专业人士在企业中的角色定位,这个岗位到底做什么、跟谁汇报、需要具备哪些核心能力。
二、企业合规框架的搭建方法
怎么从零开始建立一个合规项目?政策与流程怎么写才不会变成一堆废纸?治理结构和内部控制怎么设计?课程会带你拆解这些看似抽象的问题。你还会学到如何在组织里培养合规文化,当员工不理解自身责任、不信任管理层的时候,合规体系就是空中楼阁。很多公司合规失败,问题往往不出在制度本身,而是文化没有跟上。
三、IT与安全合规的实操要点
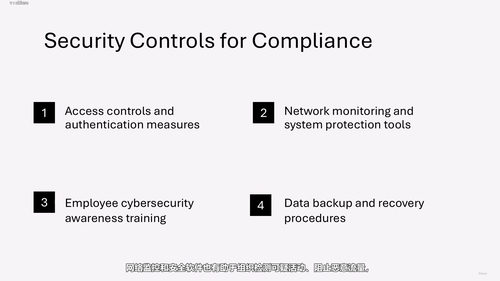
这一部分切入数字化时代最热门的合规领域。从信息安全合规的基本概念,到网络安全合规的要点,再到数据保护和隐私法律的具体要求,每一节都围绕一个实操能力展开。访问控制策略怎么定?云安全合规需要关注哪些核心要求?第三方供应商带来的合规风险怎么评估和管理?这些问题在企业数字化转型的过程中一个都绕不开。
四、全球法规与标准的全景解读
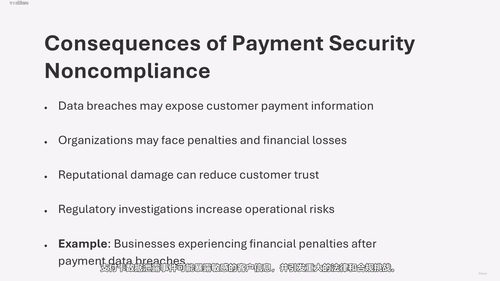
课程把视野扩展到全球范围。你会了解到GDPR隐私框架的核心要求,HIPAA在医疗行业的具体规范,ISO系列合规标准如何在不同组织中落地,SOC 2安全审计的流程和重点,还有PCI DSS在支付安全领域的特殊规定。每个行业都有自己的合规规则,课程会帮你理清这些规则之间的异同,建立横向对比的思维框架。
五、合规运营与持续监控
怎么建立有效的监控机制,让风险在萌芽阶段就被发现?怎么用仪表盘和报告体系让管理层清晰看到风险全貌?风险评估和管控措施怎么落地才能真正发挥作用?事件发生时,报告和升级流程应该怎么走?这一部分还专门讲了合规文档的管理规范。很多人低估了文档的重要性,但审计师一进场就是从文档开始查的。
六、审计准备的全流程指南
这是很多人最关心的部分。怎么为审计做好准备?内部审计和外部审计有什么本质区别?审计证据怎么收集、整理才能经得起推敲?发现的问题怎么走整改和预防流程?审计结果出来后怎么管理和跟进?课程还会讲到持续改进的方法论,合规不是一次性的任务,而是需要不断迭代完善的体系。
七、AI伦理与现代合规的新挑战
这一部分特别有意思,聚焦在人工智能给合规带来的新课题。AI技术的广泛应用带来了哪些合规挑战?AI的伦理使用边界在哪里?数据伦理和负责任的AI怎么落地实施?课程介绍了当前主流的合规自动化工具,以及未来AI合规的发展方向。学完这一节,你会明白为什么越来越多的企业开始设立专门的AI治理岗位。
八、合规管理的实践场景
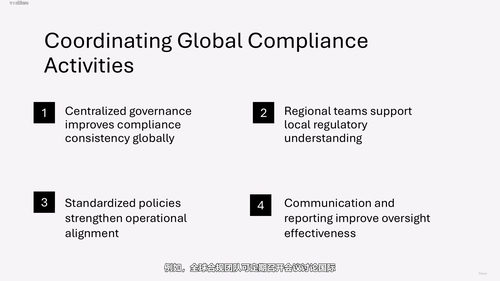
回到真实场景,课程讨论了IT组织的合规特点、初创公司和中小企业如何以有限资源搭建合规体系、跨境业务中不同法域要求的协调管理、面对频繁法规变化的应对策略,以及危机事件中的合规响应机制。这些内容来自实务经验的总结,不是空泛的理论说教。
九、领导力与战略层面的思考
最后,课程从领导力和战略的高度收尾。合规管理者如何发挥真正的领导力?怎么制定能支撑企业长远发展的合规战略?课程用真实世界的合规案例串联起前面所有知识点,并展望了未来合规管理的发展趋势。学完整门课,你会建立起一个完整的合规知识图谱,既理解宏观框架的逻辑,也掌握具体场景中的操作方法。
合规从来不是束缚企业的枷锁,而是让组织走得更稳、更远的护栏。这门课给你的,是搭起这道护栏所需的全套工具。