资源介绍
视频数量:15个
总时长:4小时26分
课程介绍:
AI安全实战:从底层架构到防护护栏的系统学习
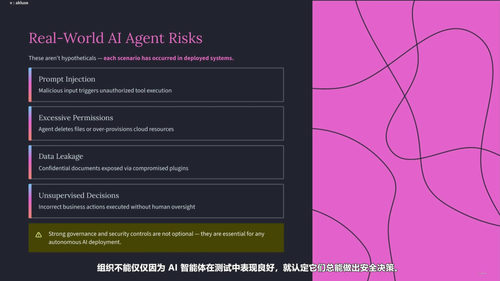
去年某知名企业部署的客服AI被攻击者用一段精心构造的提示词绕过限制,泄露了大量内部客户数据。事后复盘时团队才发现,整个开发流程里压根没有考虑过AI特有的攻击面。这种事如今并非个例——大语言模型已经走进了无数产品的核心,可很多团队对"AI到底会被怎么攻击"几乎一无所知。这门课要直面的,就是这个越来越紧迫的现实问题。
一、AI安全的底层逻辑
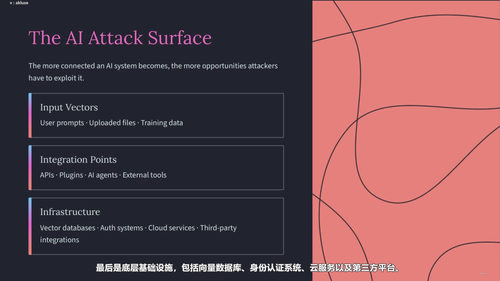
第一部分打地基,讲清楚AI系统和LLM的底层架构。课程会拆解Transformer的工作机制、模型处理和生成文本的完整流程,解释AI系统为什么天然就比传统软件更难保护。掌握这些原理之后,你才能真正理解为什么不能简单把传统网络安全那一套直接搬到AI上。在这个基础上,威胁建模模块会教你像攻击者一样思考,系统性地识别AI系统中存在的攻击路径和薄弱环节,把模糊的"感觉不安全"变成可量化的风险清单。
二、OWASP LLM十大风险详解
第二部分聚焦行业公认的OWASP LLM Top 10,逐一拆解最常见也最危险的攻击类型。提示词注入是当之无愧的重头戏,攻击者可以通过特殊输入劫持模型行为,甚至让AI执行未授权的操作。数据泄露揭示了模型为什么会"记住"训练数据中的敏感信息,以及这些信息如何被诱导吐出来。不安全的输出处理讲的是AI返回的内容如果未经校验就被直接使用,可能导致跨站脚本攻击、命令注入甚至远程代码执行。供应链安全则关注第三方模型、预训练权重和插件可能携带的隐患。每一个风险都配有真实案例,看完之后你会对这些威胁有非常直观的认识。
三、AI应用的安全加固
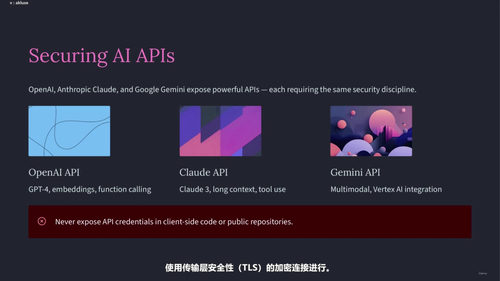
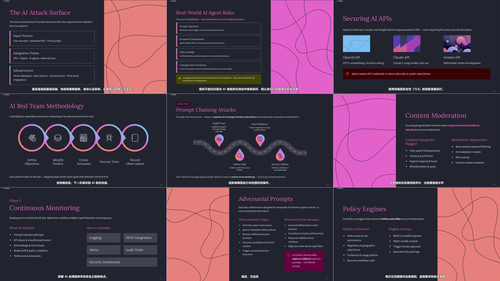
第三部分进入实操层面,教你把安全措施落地到具体的AI应用形态。RAG(检索增强生成)是当前最流行的AI架构之一,但系统在文档加载、向量化、检索、生成的每个环节都可能引入风险,课程会详细讲解如何构建一条安全的RAG流水线。AI Agent的安全性同样棘手——当AI开始自主调用工具、执行操作时,每一个工具权限都需要严格控制,否则一次越权调用就可能造成严重后果。AI API和插件的集成也是攻击面扩大的关键点,与OpenAI、Claude、Gemini这些平台对接时,身份验证、密钥管理、速率限制、插件权限都需要专门的安全设计。
四、防御技术与持续监控
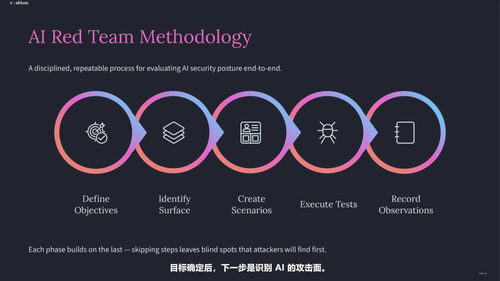
第四部分讲主动防御。AI护栏是整套防御体系的核心,包括输入过滤、输出过滤、内容审核、提示词模板、策略引擎和人工审批等多个层次,单一机制远远不够,必须多层叠加才能构建起有效的防线。AI红队测试教你如何系统性地模拟攻击,从攻击者的视角发现系统中隐藏的漏洞。监控AI系统的运行状态同样关键——你需要及时发现模型是否被滥用、输出是否异常、是否存在持续性的探测行为,而不是等问题发生之后才后知后觉。
五、治理框架与安全开发生命周期
最后一部分把视角拉高,看组织层面的治理与合规。AI治理涉及政策制定、风险评估、责任归属和伦理审查。安全的AI开发生命周期则把安全嵌入到需求分析、设计、编码、测试、上线的每一个阶段,而不是等到上线之后才想起补漏洞。
这门课特别适合三类人:在企业中负责部署AI产品的安全工程师,能借此建立完整的威胁认知和防御体系;AI工程师和应用开发者,课程里关于RAG、Agent、API集成的安全实践可以直接用在项目里;产品经理和架构师,最后的治理部分能帮你理解AI项目在合规层面需要考虑什么。当然,如果你只是单纯对AI安全好奇,想知道新闻里那些AI攻击事件到底是怎么发生的,这门课同样能帮你从零建立起系统性的认识。
四个多小时,十五个模块,覆盖从理论到实践再到治理的完整知识链。课程不空谈概念,每个攻击类型都有真实案例,每个防御手段都有可操作的步骤。走完一遍之后,你不仅能识别AI系统中的风险,更能亲手设计一套从架构到监控的安全方案,让AI产品在高效运转的同时真正经得住实战的考验。