资源介绍
视频数量:31个
总时长:2小时58分
课程介绍:
实战渗透测试训练营:从零开始的道德黑客入门课
你看过那种黑客视频吗?屏幕上绿色字符飞速滚动,操作者噼里啪啦敲着键盘,输入一串你看不懂的命令,然后弹出一个"ROOT ACCESS GRANTED"的提示框。你盯着屏幕,心想:他刚才到底做了什么?为什么这条命令能生效?那些参数又是从哪儿来的?如果你有类似的困惑,这门课就是为你准备的。
一、搭建你的第一间黑客实验室
第一节课从最基础的地方讲起。你会先搞清楚渗透测试到底是什么意思,了解一个完整的测试流程包含五个阶段:侦察、扫描、获取权限、维持访问、生成报告。这套方法论不是凭空发明的,而是从业者多年经验的提炼,帮你建立全局思维。
接下来就是动手环节。你会安装VirtualBox,导入Kali Linux和Metasploitable2这两台虚拟机。前者是你将来工作用的主力系统,后者是一台故意留了很多漏洞的目标机。然后需要配置Host-Only网络,确保两台机器能互相通信,同时不影响你真实的网络环境。这一步虽然琐碎,但做过一次以后,类似的实验环境搭建你都能举一反三。
二、网络知识:黑客视角的速查表
很多新手上来就死磕工具命令,用起来总是一头雾水。问题往往出在网络基础太薄弱。渗透测试本质上是在和计算机网络打交道,不理解底层原理,你永远只能照着别人的教程一步步操作。
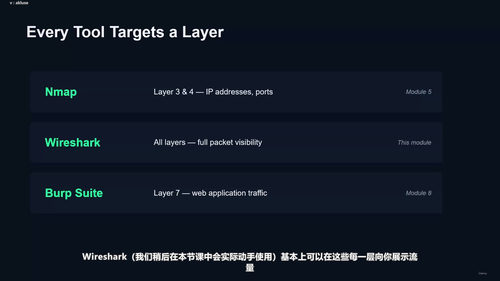
这部分会从IP地址和子网掩码开始讲起。你会明白192.168.1.10这样的地址到底意味着什么,/24这种CIDR写法怎么解读,为什么你的实验环境必须用特定的网络范围。然后是OSI模型,不过这门课不会让你死记硬背七层结构,而是从黑客的实际需求出发,把网络拆成四个关键部分:MAC地址和交换机所在的第二层、IP地址和路由所在的第三层、端口和TCP/UDP协议的第四层、以及应用层。你会学到TCP三次握手是怎么建立的,UDP和TCP在攻击场景下有什么不同,端口为什么被称作"机器的大门"。
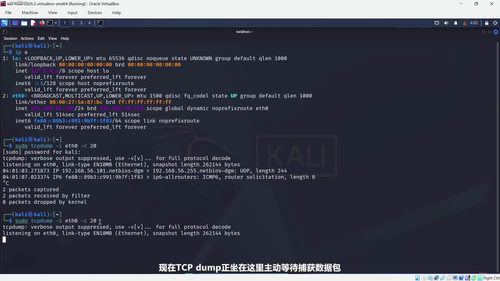
最后还有三个工具必须掌握:ss用来查看本机的活动连接,tcpdump在命令行下抓包分析,Wireshark提供图形化界面让你更直观地观察网络流量。学完这些,你就具备了阅读和理解网络通信的基础能力。
三、Linux基本功
Kali Linux基于Debian发行版,几乎所有渗透测试工具都跑在Linux上。你不能只会用鼠标点图标,必须掌握命令行。
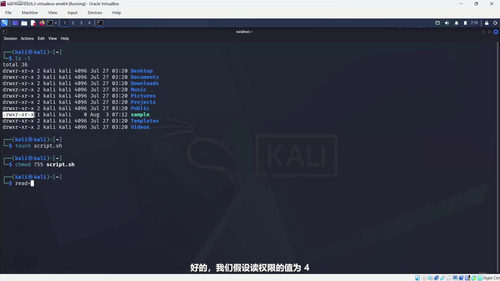
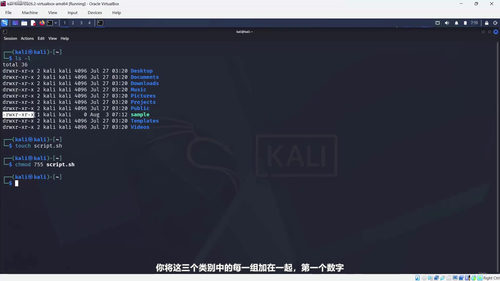
这一章会从文件系统结构讲起,区分root用户和普通用户的权限差异。你会学会用cd、ls、pwd这些基本命令在文件系统里穿梭,用chmod管理文件权限。然后是文本处理三件套:cat查看文件内容,grep搜索关键信息,管道符把多个命令串联起来。这三个工具的组合用法,在实际渗透测试中几乎每天都会用到。
除了操作文件,你还需要了解用户管理、进程查看和服务控制。最后还会带你写一个简单的Bash脚本。很多新人忽略脚本能力,结果每次重复任务都要手动输入几十条命令。学会写脚本,你的工作效率能提升十倍。
四、侦察与公开信息收集
渗透测试的第一步永远是侦察,也就是收集目标的信息。这部分会先帮你划清被动侦察和主动侦察的法律边界,很多新手不知道,仅仅是ping一下目标服务器,在某些司法管辖区也可能构成未授权访问。
接下来是几个核心工具。WHOIS查询可以查到域名的注册人信息和DNS服务器;Google Dorking教你用搜索引擎的特殊语法找到那些不应该被公开暴露的页面;theHarvester专门收集目标的邮箱地址和员工信息。最后你会在自己的实验环境里练习ping和traceroute,理解主动侦察时数据包的走向,以及怎样避免触发安全设备的警报。
五、Nmap深度讲解
扫描是渗透测试的第二步,而Nmap是这一领域的事实标准。
你会从最基本的扫描类型和端口状态开始。什么是开放端口、关闭端口、被过滤端口,它们各自意味着什么。然后实际动手跑第一次Nmap扫描,看着屏幕上输出的结果,理解每一列信息的含义。进阶部分会讲到SYN隐蔽扫描和版本探测。SYN扫描只发送TCP三次握手中的前两步,不会建立完整连接,所以比常规的TCP connect扫描更不容易被日志记录。版本探测则能告诉你目标端口上运行的具体软件和版本号,这在后续查找已知漏洞时非常关键。
适合哪些人学?这门课的学员画像非常清晰。第一种是完全的初学者,从没打开过终端,不了解Linux,甚至没用过命令行,那这门课会从零开始带你入门。第二种是看过一些零散教程,运行过几个自己也不明白的命令,但始终没法把知识点串起来的人,这门课能帮你补上那些缺失的连接。第三种是想把渗透测试当作职业方向,正在寻找系统化入门路径的人,课程中的五阶段方法论和实验环境搭建技巧都是行业标配。
关于学习门槛,你需要一台能流畅运行虚拟机的电脑,以及愿意动手实践的心态。课程中的每一个概念都会配有实际操作演示,光看不练永远学不会真正的技能。
学完这门课,你将拥有一个完整可用的渗透测试实验环境,掌握Nmap等核心工具的实战用法,理解网络和Linux的基础知识储备,并建立起对整个渗透测试流程的清晰认知。接下来的路怎么走,取决于你自己,可以继续深入Web应用渗透,可以学移动安全,也可以朝着红队方向发展。但无论如何,这门课会成为你扎实的起点。