资源介绍
视频数量:50个
总时长:4小时4分
课程介绍:
Ping身份员工单点登录基础教程
想象一个五百人的公司,每人每天要在五六个系统之间来回切换登录。光密码重置的工单,IT部门每个月就要消化上千张。这不是什么极端案例,而是大量企业正在面对的真实状况。单点登录的价值正是在此——让员工认证一次,就能通行于所有被授权的应用之间,同时把安全风险降到可控范围。
这门课不讲虚的概念堆砌,而是带你从零起步,搭建一套生产可用的员工SSO系统。全程以Ping Identity平台为依托,从最基本的概念辨析,到PingOne的实操配置,再到混合架构设计与故障排查,共六大模块、五十节课,总时长大约四个小时。
一、概念打底:搞清楚SSO到底在解决什么问题
第一节正本清源。SSO的核心目标很朴素:用户登录一次,就能访问所有授权范围内的应用,同时通过OIDC、OAuth、SAML这些联邦协议确保安全。课程会先帮你厘清两个关键分支——纯云架构与混合架构的区别。前者完全依托云端身份服务,后者需要PingOne和本地部署的PingFederate协同配合。两条路没有绝对优劣,选哪条取决于你现有IT基础设施的现状、合规约束以及迁移节奏。
二、动手配置:把PingOne真正跑起来
第二节进入实操环节。从创建你的第一个工作环境开始,逐步搭建身份目录、设计populations(用户群组)和schema(身份属性模型)。这一步是后续所有功能的根基,很多后续出现的问题,溯源往往都在schema设计阶段。
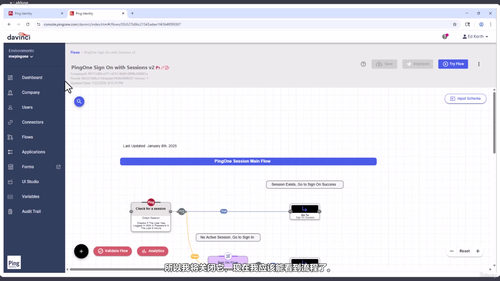
认证策略和令牌管理是接下来的重点。PingOne内置了一套原生认证策略引擎,配置相对简单,能够覆盖标识符优先、MFA集成、LDAP网关登录等典型场景。更灵活的方式是使用DaVinci流程策略,适合需要自定义用户体验或编排复杂逻辑的场景。
应用接入是这一模块的压轴部分。课程会演示如何同时配置OIDC和SAML两种主流协议的应用程序连接,并详细讲解会话管理相关的细节,比如会话超时设置、单点注销的实现方式。配套的实验材料里还提供了真实可运行的示例代码(基于Node.js),你可以直接部署到本地进行测试。
三、LDAP网关:连接遗留系统的关键桥梁
很多企业的核心业务系统仍在依赖老旧的LDAP目录,短期内迁移成本过高。第三节专门讲LDAP Gateway——PingOne提供的一个桥接组件,专门用于解决这类问题。
你会学到完整的安装注册流程,理解两种认证方式的适用边界:Kerberos优先认证适合Windows域集成环境,用户几乎无感知地完成登录;LDAP Bind回退认证则适用于传统用户名密码场景。属性映射是另一个关键知识点——怎么把LDAP里的字段准确对接到PingOne的用户画像上。实验环节会一步步带你从安装到调试走完全流程。
四、混合架构:云与本地如何协作
第四节回答一个很实际的问题:为什么需要混合架构?答案是合规要求和遗留系统的存在。在很多行业,企业不可能把所有身份管理一刀切搬到云上,必须保留一部分本地能力。混合架构让PingOne和PingFederate各司其职——云端负责用户体验和现代应用接入,本地继续承载遗留系统。
课程会解释联邦认证的基本概念,对比混合模式与纯云模式的能力边界,并介绍适配器(Adapter)在PingFederate侧的功能扩展机制。
五、多因素认证与自适应防护
第五节聚焦安全加固。密码已经无法独立承担安全职责,MFA成为事实上的标配。课程从核心概念切入,涵盖高级认证模式、Step-Up(按需提升认证强度)机制、基于风险评分的自适应认证,以及无密码认证的技术演进方向。
六、故障排查:出了问题怎么定位
最后一节是排障实战,也是工作中最实用的部分。怎么读懂PingOne的日志、怎么借助可视化工具定位异常、常见的配置错误有哪些、LDAP网关和应用层面的调试技巧、混合环境下特有的故障模式——这些经验性内容,往往才是日常工作中最缺的那一块。
学完这套课程,你对员工SSO的认知会从听说过转变为搭过、调过、排过错。如果你所在的企业正在推进身份管理升级,或者你本人是负责IT基础设施、IAM安全的工程师,这套内容刚好够你上手开展工作。课程不需要任何Ping Identity的前置使用经验,只要你对身份认证的基本概念有所了解就能跟上节奏。