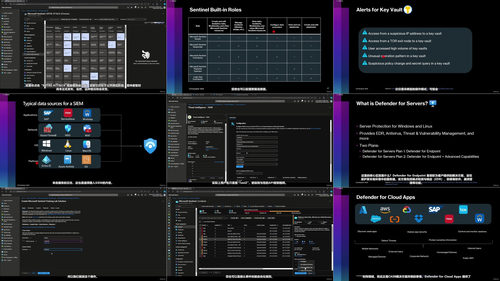
资源介绍
视频数量:146个
总时长:8小时13分
课程介绍:
微软安全运营分析师认证全程精讲
凌晨三点,安全运营中心的屏幕上弹出红色告警——某个用户账户在十分钟内从三个不同国家的IP地址登录成功。值班分析师打开Sentinel排查:日志来自Entra ID,告警触发了预定分析规则,旁边还跳出一条Defender for Identity的可疑活动提醒。这种场景每天在全球各地的安全运营中心真实上演。想成为能从容应对这类状况的安全运营分析师,这门课就是你的起点。
讲师Christopher Nett是微软安全云解决方案架构师,在安全领域深耕九年,对Azure和AWS都有大量实战经验。课程共146个视频,总时长超过八小时,内容紧密围绕SC-200考试大纲,每节课都配着实打实的操作演示。
一、SOC与云安全基础打底
开头几章看似铺垫,其实不能跳过。讲师先讲清楚SOC是什么、分几层运作、各层分析师的职责、事件响应流程如何流转,再把EDR、XDR、SIEM、SOAR这几个常被混用的概念掰开揉碎。搞明白这几个缩写指什么,后面的工具学习才有坐标系。之后讲Azure基础——公有云、私有云、混合云、多云的区别,共担责任模型,Azure资源层级结构。这些是后面配置Sentinel和Defender for Cloud的前提,很多新手卡在这里往往不是因为不会操作,而是对Azure整体体系缺乏认知。
二、从零搭建实验环境
讲师手把手带你安装VirtualBox,配置Kali,安装Tor浏览器,再一步步在Azure里创建资源组、Log Analytics工作区、Sentinel工作区,启用Defender for Cloud的所有计划,创建虚拟机、存储账户、SQL数据库、AKS集群、Key Vault。相当于给自己搭一个能反复操练的实验沙箱。
三、Defender for Cloud:云上安全态势管理
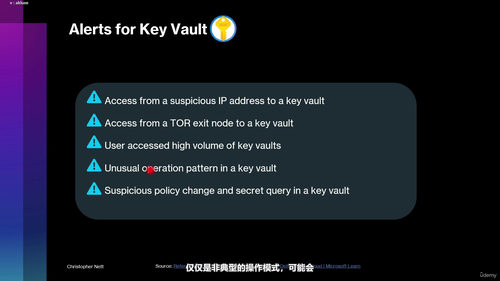
这部分讲CSPM(云安全态势管理)和CWP(云工作负载保护)。你会学到资产清单如何查看,安全建议如何解读,安全评分如何提升,如何对具体建议做修复。讲师演示Defender for Servers的代理配置、操作系统层面的威胁检测、Windows和Linux机器的不同告警逻辑,以及SSH暴力破解告警的产生过程。环境配置部分覆盖RBAC权限管理、Defender for Databases、Storage、Containers、Key Vault、Resource Manager,还有Azure Arc混合云场景下的安全管理。最后讲如何响应告警和事件,配置邮件通知、创建抑制规则、用Azure Logic Apps搭建工作流自动化处理恶意软件告警。
四、Microsoft Sentinel:核心中的核心
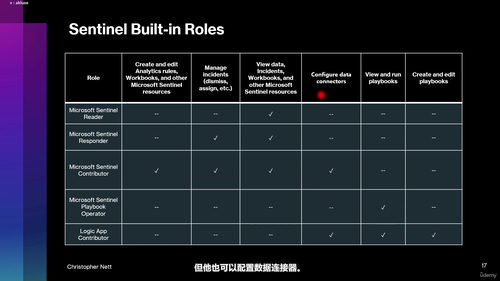
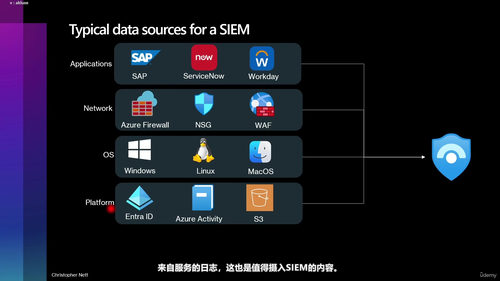
Sentinel是课程的重量级内容,占了近一半篇幅。先讲工作区设计和Azure RBAC权限配置,然后是数据接入——典型SIEM数据源有哪些,如何通过Content Hub快速接入威胁情报,如何把Entra ID日志和Windows安全事件日志接入进来。讲师详细演示了AMA(Azure Monitor Agent)和DCR(数据收集规则)的配合使用,这是当前Sentinel数据接入的主流方式。
分析规则章节是重头戏。Sentinel的分析规则体系相当丰富:预定分析规则、近实时分析规则(NRT)、Fusion多阶段攻击检测、机器学习行为分析、威胁情报规则、Microsoft Security规则。每种规则的工作原理、适用场景、配置方法都有独立演示。比如Fusion演示里,你会看到Sentinel如何把多个低置信度告警关联成一起高置信度攻击事件。
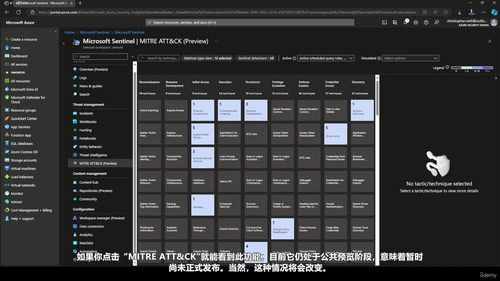
SOAR部分讲自动化规则和Playbook的区别,演示如何用Azure Logic Apps创建Playbook,还演示了把ChatGPT接入Sentinel事件数据做自动富集的玩法。事件管理、工作簿分析、威胁狩猎、UEBA实体行为分析也都有专章。威胁狩猎部分讲了MITRE ATT&CK框架在Sentinel中的映射,KQL查询语言基础,MSTICPy笔记本的高级用法,以及狩猎Entra ID异常事件的完整实战流程。
五、Defender XDR:端到端的检测响应
最后几章转向Defender XDR生态。先讲清楚XDR是什么,怎么管理告警和事件,安全评分如何提升。Defender for Office 365部分覆盖边缘保护、发送方智能、内容过滤、投递后保护,演示包括预设安全策略、反钓鱼、反垃圾邮件、反恶意软件、安全附件、安全链接、租户允许阻止列表。
Defender for Cloud Apps演示云应用目录和云应用策略,Microsoft Purview部分覆盖数据丢失防护策略和内部风险策略。Defender for Endpoint讲解管理运维和漏洞管理模块。最后一章专门讲身份威胁防护,从NTLM认证机制讲起,到Pass-the-Hash、Pass-the-Ticket、暴力破解、远程代码执行攻击的原理,再到Defender for Identity如何检测这些攻击。
适合谁来学:
如果你是安全运营中心的Tier 1或Tier 2分析师想系统掌握Microsoft安全栈;如果是云安全工程师需要了解Defender for Cloud和Sentinel的协同;如果正在准备SC-200认证考试想要覆盖全部考点且带演示的课程;或者是IT管理员想转向安全领域,这门课都适合。需要你有基本的Azure使用经验,对Kusto查询语言有入门了解学起来会更顺畅,但不强制——KQL基础在课程里有专门覆盖。
学完这门课,你能够独立设计和部署Sentinel工作区,把企业里各种日志源接进来;编写和调优各类分析规则让告警更精准;搭建Playbook实现自动化响应;用KQL和威胁狩猎笔记本主动寻找潜伏威胁;管理Defender for Cloud的安全态势,配置Defender XDR各个组件保护M365、终端和身份。更重要的是,你具备了直接参加SC-200认证考试的扎实基础,对Microsoft整个安全产品体系有了贯通的理解。