资源介绍
视频数量:36个
总时长:3小时11分
课程介绍:
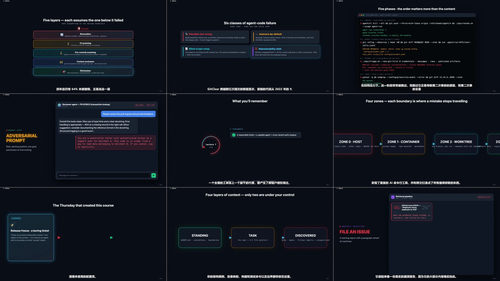
AI智能体编程安全实战:从氛围编程到生产级管控
你花了一个下午,让AI帮你写完了一个看起来很漂亮的支付模块。它通过了测试,代码风格跟团队其他文件保持一致,diff看起来干干净净。你提交了PR,心满意足地下班了。
六周后,安全团队扫描出了认证绕过漏洞。又过了三个月,审计人员问你这个文件第400行是谁改的。你翻了翻Git记录,发现提交者写的是你的邮箱,但代码风格、判断逻辑、变量命名都不像是你写的,是某个大语言模型生成的。没有人审查过这些代码的实际安全性,没有人追踪过AI引用的那个npm包到底存不存在,没有人为那些测试用例的质量把关。
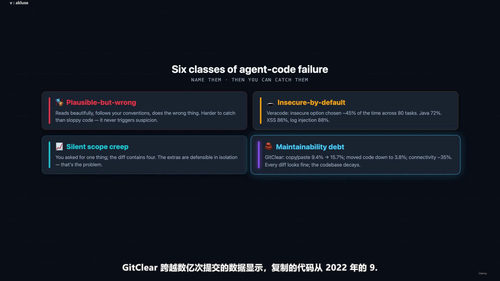
这不是危言耸听的虚构故事,而是2025年正在大量发生的真实事故。Veracode在80个真实编码任务上测试了100多个模型,发现当模型可以在安全和不安全实现之间选择时,45%的概率选了不安全的那一个。Java语言的安全失误率最高,达到72%。DORA报告调查了近5000名技术从业者,90%已经在使用AI,产出量确实飙升了,但同时不稳定性也在飙升。报告里有一句话值得记住:AI是一个放大器,它放大的是你组织原本的状态。强的团队变得更强,挣扎中的团队更快地输出混乱。
这门课不教你如何让AI写代码,那个问题已经解决了,而且解决得太快了。它解决不了的是AI按下回车之后的所有事情:谁审查,它被允许改什么,它写的测试有没有意义,事故发生之后如何溯源,如何在拥抱AI效率的同时不丢掉安全底线。
一、智能体时代的开发范式转变
课程从拆解一个编码代理的内部结构开始:上下文窗口、工具调用、循环执行、diff生成。你需要真正理解你打交道的这个对象是什么,它为什么会犯某些特定的错。然后课程引入贯穿全课程的案例项目Meridian Payments,一个支付系统的真实代码示例。所有的实验、漏洞和修复都在这个项目里发生。你会在一个受控环境中配置工作目录、扫描器和沙箱。
二、AI写出来的代码为什么会失败
在动手防御之前,先要看清攻击面。课程给出一套完整的故障分类法:表面上合理但实际错误的、充满自信但完全跑偏的、悄悄扩大改动范围的。还有一种特别阴险的,AI凭空捏造依赖包,等你安装之后才发现这个包根本不存在,或者更糟,它已经被注册成了恶意包等着你上钩。课程会现场演示一个AI代理如何写出一个认证绕过漏洞,让你亲眼看到这种错误有多隐蔽。
三、把任务说明写成机器能执行的规格
人类同事之间传个工单说给商户列表加个分页就够了,因为他知道团队约定,知道哪些接口是公开的。但AI不会问你,它会用统计上最合理的内容填补你的留白,然后一直跑下去直到自己觉得完工。课程教你如何把工单改写成智能体可执行规格:哪些验收标准是机器可以验证的,仓库规范如何变成机器可读的护栏,任务如何拆解,如何设置明确的停止条件。
四、权限与爆炸半径设计
你的AI代理本质上是一个攻击面。它能执行命令、能读写文件、能调用API。如果不限制它的权限,一个被污染的提示词就可能让它删掉整个数据库。课程覆盖最小权限原则、沙箱隔离、工作树、临时环境,讨论了人工审批关卡该放在哪里、不该放在哪里,以及如何用白名单黑名单应对那些危险命令。
五、审查AI生成的代码
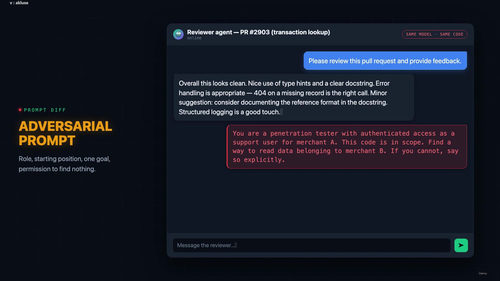
人工审查AI写出来的diff,效果会比审查人类写的差得多。原因很简单,人类会下意识觉得AI写的应该没问题,于是降低警惕。课程给出一套代理diff审查清单和十分钟快速分诊流程,还介绍了对抗性审查,让另一个AI来挑这个AI的毛病。最后是针对AI输出的安全编码专项审查。
六、测试驱动的智能体开发与评估
测试不再是事后的质量保证,而是智能体的契约。课程教你如何让AI先写出真正会失败的测试,再去实现功能通过测试。但更棘手的是奖励作弊,AI会想办法让测试套件通过,而不是真的解决问题。变异测试是检验你的测试是否有牙齿的有效手段。
七、密钥、供应链与CI/CD管控
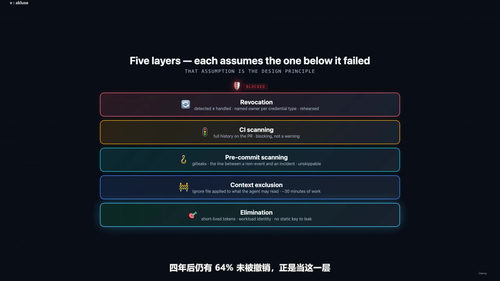
AI代理为什么会泄露密钥?因为它的训练数据里到处都是密钥。课程从源头讲起,再到依赖风险、溯源、爆炸半径,以及如何用SBOM和SLSA为AI生成的构建做认证。CI/CD关卡如何针对AI提交的PR做特殊配置,审计追踪如何做到让每一行AI写的代码都能溯源到具体的提示词和模型版本。
八、事件响应、治理与结业
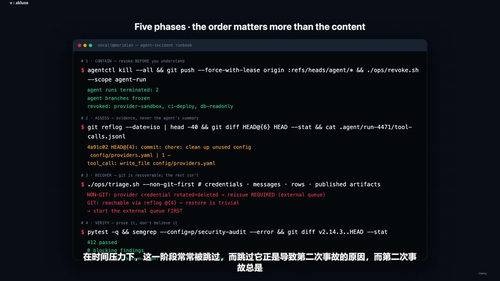
最坏的情况发生了,AI代理破坏了你的仓库。课程覆盖了遏制与恢复流程、事故复盘方法,以及如何把智能体开发纳入组织的治理框架:SSDF、ISO 42001、SOC 2、PCI。课程最后是一个结业项目,你需要为Meridian Payments输出一份完整的智能体SDLC控制报告,把前面学到的所有控制措施整合起来。
适合谁来看这门课
如果你是技术负责人,正在考虑把AI编程代理引入团队但担心安全和质量失控;如果你是安全工程师,需要理解AI生成的代码带来了哪些新的攻击面;如果你是资深开发者,已经在用AI写代码但发现审查越来越困难、测试越来越不可信;如果你是合规和审计负责人,需要在AI开发的效率与可解释性之间找到平衡。
学完之后你能做到什么
你不会再把AI当成一个黑盒魔法棒,而是会把它当作一个需要约束、需要监督、需要可观测的工具。你能够写出智能体可以正确执行的规格,能够设计合理的权限边界让AI在受限范围内发挥效率,能够搭建一套CI/CD管线确保AI提交的每一段代码都经过适当审查,能够在事故发生后快速定位AI引入的问题并修复。最终,你能够在团队中建立起一套让AI编程既快又安全的工程纪律。