资源介绍
视频数量:95个
总时长:9小时10分
课程介绍:
Azure 安全工程师认证 AZ-500 备考实战
去年某家大型企业因为一个配置错误的存储账户,几亿条用户数据直接暴露在公网上,事后上了新闻头条。复盘的时候才发现,根本原因就是一个安全策略没设好、一个访问权限没管住。这种事情在云上太常见了——企业上了云,安全没跟上,等于把金库建在了玻璃房里。
如果你是 Azure 管理员想往安全方向走,或者已经在做安全相关工作但需要系统补一下云安全这块的知识,又或者你就是奔着 AZ-500 考试来的,这门课都值得花时间过一遍。九十五个视频、九个多小时,把考试涉及的核心内容拆成二十多个模块,每个模块都配有实际操作演示,不是干巴巴念 PPT,学完既能应试,日常工作中也能直接用得上。
一、身份管理是云安全的根基
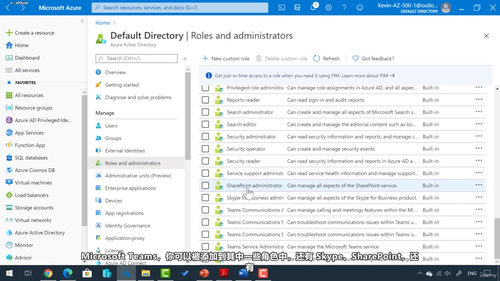
课程第二部分会带你认识 Azure AD,也就是微软云上的身份中枢。这一块讲得特别扎实,从用户和组的管理讲起,到自助式密码重置、角色分配、访问控制 IAM 的使用,每一步都有详细的演示操作。很多人上了云之后对权限分配是糊涂的,什么人该有什么权限、权限该怎么收回、组到期了怎么处理,这些细节课程里都会讲到。
光有身份还不够,权限滥用才是最大的安全隐患。第三部分讲的特权身份管理 PIM 就是来解决这个问题的。它要求管理员在需要执行敏感操作时才临时获得权限,用完即收回。课程里有四个典型场景的演示,从配置前置条件到审核日志,手把手带你走一遍流程。学完之后你会明白,为什么大厂的安全团队非要把 PIM 用起来。
密钥管理也是身份体系里的关键一环。第四部分的 Azure Key Vault 教你如何集中存放应用的密钥、证书和连接字符串,避免这些敏感信息散落在代码和配置文件里。课程还专门讲了保险库的隔离机制和用户分配策略,这些都是实际部署时容易踩坑的地方。
二、把网络这道防线筑牢
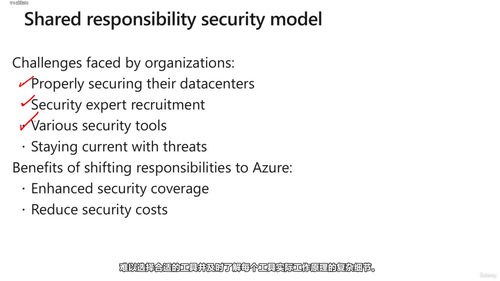
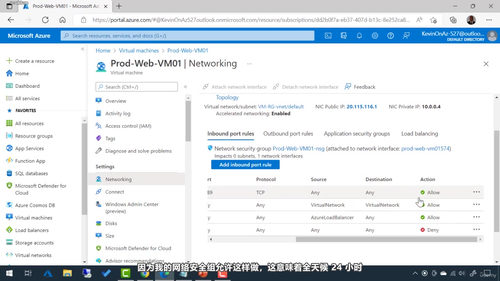
网络层面是 Azure 安全工程师必须掌握的重头戏。课程从共享责任模型讲起,帮你搞清楚云厂商和企业各自该负责什么,然后逐步深入到网络安全组 NSG 的配置。你会学到如何通过规则控制子网和虚拟机之间的流量,以及应用安全组 ASG 这种更灵活的管理方式。
远程访问的安全问题在云上尤其突出。课程专门有一节讲 Azure Bastion,教你通过浏览器安全地连到虚拟机,不用再把 RDP 或 SSH 端口暴露到公网上。结合第十三部分的即时访问 JIT,只有在需要的时候才临时开放管理端口,时间窗口一过自动关闭,这种最小权限原则在课程里讲得很透彻。
防火墙部分涵盖了 Azure Firewall 的部署、规则配置,以及 DDoS 防护的启用方式。你还会学到 Azure Front Door 和 Web 应用防火墙 WAF 的搭配使用,理解它们如何在边缘节点拦截常见的 Web 攻击,比如 SQL 注入和跨站脚本。对于做 Web 业务的企业来说,这套组合拳几乎是标配。
三、治理策略和数据保护
规模一大,资源管理就成了大问题。Azure 策略、蓝图和锁这三个工具构成了治理的基础。策略帮你强制推行安全规范,比如强制所有存储账户必须启用加密;蓝图让你把一套合规的部署模板打包复用;锁则防止关键资源被误删。课程里有专门的演示,教你怎么写策略定义、怎么部署蓝图、怎么在生产环境里加锁。
数据保护方面,课程覆盖了虚拟机磁盘加密、扩展代理的部署,以及 Linux 虚拟机的 SSH 连接配置。第二十三部分专门讲 SQL Server 和 SQL 数据库的安全配置,包括审计设置、连接方式、加密传输,这些都是考试的高频考点。
四、用对工具把威胁挡在外面
光靠人工盯着日志是不够的,得让工具帮你干活。Microsoft Defender for Cloud 相当于 Azure 上的安全运营中心,能持续评估你的云环境,给出安全评分和改进建议。课程用四个演示带你从零部署 Defender for Cloud,包括如何给本地服务器装代理、如何在 Defender 里使用 JIT 功能。
最后一部分的 Azure Sentinel 是云原生的安全信息与事件管理平台。课程会教你如何启用 Sentinel、如何查看和处理安全事件,把整个威胁检测和响应的流程串起来。配合前面的 Defender,这两样工具组合起来,基本能覆盖大多数企业的安全监控需求。
五、谁适合学这门课
课程对前置知识的要求不算高,有基本的 Azure 使用经验就能跟上。每个工具讲完之后都有对应的实验演示,跟着一步一步做下来效果最好。学完这门课,你会对 Azure 的安全体系有一个完整的认识,知道哪些工具解决什么问题、它们之间怎么配合。这种整体认知比单纯记住几个考试要点要有价值得多,也能让你在面对实际安全问题时知道从哪里下手。