资源介绍
视频数量:65个
总时长:6小时36分
课程介绍:
微软Purview数据保护实战:从架构设计到事件响应
凌晨三点,SOC值班席上弹出一条告警:某财务员工正在把含信用卡号的文件批量下载到个人U盘。Defender XDR和Purview的告警同时闪烁在监控大屏上——你的第一反应,是直接封禁账户,还是先确认这到底是恶意窃取,还是一次合规的数据迁移操作?
这是安全团队每天都在面对的真实困境。数据保护从来不是"部署完就万事大吉"的工具问题,而是涉及分类、策略、用户体验和事件响应的系统工程。市面上关于Microsoft Purview的中文资料,要么停留在"如何打标签"的入门操作,要么直接翻译官方文档,读完依然不知道怎么在真实环境里落地。这门课想补上的,正是这块空白。
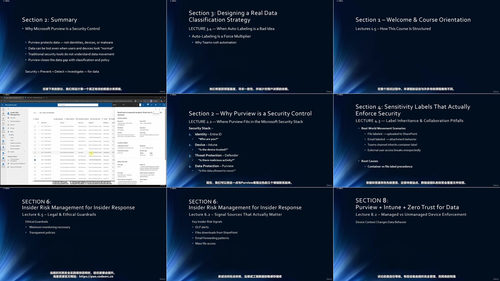
课程共九大模块、六十多节视频,总时长六个半小时。每一节都来自真实安全团队的踩坑经验,老师不仅演示点击路径,还会告诉你每一步背后的安全逻辑——为什么这样做、什么时候不要这样做、出了事怎么收拾。
一、安全架构视角下的Purview定位
很多人第一次接触Purview,是从合规门户进去的。界面里满是法律术语,很容易把它当作合规工具。但课程会帮你建立一个核心认知:Purview首先是一项安全控制措施,其次才服务于合规需求。你需要理解数据本身是一种攻击面,和端点、身份一样需要独立的防护层。这一节会带你用安全架构师的视角,厘清Purview到底解决什么问题、它和Defender及Intune是什么关系、哪些事它能做哪些做不了。许多企业部署失败的根源,就在于一开始混淆了这个根本定位。
二、可落地的数据分类策略
分类是Purview的根基,也是最容易翻车的地方。建几十个敏感信息类型、开了自动标签,结果业务部门怨声载道,标签被随手撕掉,DLP策略变成摆设——这是最常见的剧本。课程会先讲分类为什么在企业里推不动,再教你把业务数据映射到风险等级。敏感信息类型、精确数据匹配(EDM)、可训练分类器这三种核心技术的适用场景和取舍逻辑,会逐一拆解。课程专门有一节讲"什么时候自动标签是个坏主意"——这个反直觉的话题能帮你避开最常见的落地陷阱。实验环节你会在测试租户里亲手搭一套最小化但可防御的分类模型。
三、能真正落地的敏感度标签
敏感度标签听起来简单,但很多团队做出来的标签既不强制加密,也无法跨邮件、文件和容器生效。课程会把标签当作访问控制手段来讲,区分加密、权限和水印这三层保护强度。标签继承的逻辑尤其关键——加密文件被上传到Teams或通过邮件转发时,标签能不能跟过去?跨应用场景下标签会不会断裂?这些真实发生的问题都会拆开讲。两个动手实验分别覆盖DLP审计模式验证以及标签创建发布流程。
四、不被关掉的DLP策略
DLP是Purview里最容易"被用户骂、被领导关"的功能。课程开门见山:DLP被关闭不是技术故障,是设计缺陷。你需要理解端点DLP和Microsoft 365 DLP的差异,搞清楚审计、阻止、用户自证三种模式各自的使用时机。多策略并存时的优先级和冲突处理,是DLP调优里最烧脑的部分。课程还专门讨论一个绕不开的现实——高管和重度用户的例外处理。实验里你会亲手创建并验证一个DLP策略,确保它既能挡住风险,又不会因为误报太多被人悄悄关掉。
五、内部风险管理与事件响应
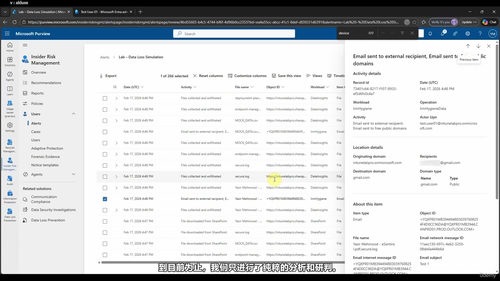
内部威胁和外部攻击不一样,没有明显的攻击者画像。课程会先厘清一个误区:内部风险管理不等于监控员工。你需要理解哪些信号源真正值得采集,自适应保护到底在做什么。法律和伦理边界是这一节的重点——哪些数据能用作证据、取证设置怎么配才不会让告警在法庭上失效。两个实验覆盖策略配置和告警调查工作流,让你在测试租户里跑通整个流程。
六、SOC工作流中的告警调查
Purview的告警和Defender XDR的告警经常让人困惑:到底该信哪一个?课程会帮你厘清两类告警的本质区别,告诉你哪些Purview告警对SOC真正有价值。实战中更重要的是把数据、身份、端点三种信号拼在一起看——一个看似普通的文件下载行为,结合异常登录地点和时间窗口,可能就是正在发生的数据窃取。调查流程怎么走、文档怎么留痕,课程会给出可复用的模板。实验环节带你完成一个完整的内部风险告警验证流程。
七、Purview与Intune的零信任数据策略
数据安全不能孤立存在。课程会讲清楚设备信任和数据信任如何联动:托管和非托管设备访问敏感数据时,策略应该有什么不同?条件访问怎么和数据保护策略配合?这些都是企业落地的硬骨头。实验环节带你亲手配置一个端到端的零信任数据访问策略。
八、真实环境中的设计模式与反模式
最后一章是整门课最值钱的经验合集。为什么Purview部署总是出问题?为什么用户总是绕过控制?高管提反对意见时怎么应对?安全策略怎么安全地灰度上线?这些在官方文档里几乎找不到答案的问题,课程都会从真实环境里总结出来。
这门课不是给初学者准备的。如果你刚接触Microsoft 365安全,建议先补一些Defender和Entune ID的基础知识。它最适合的,是已经在做安全运营或数据保护相关工作、但对Purview还没形成体系化理解的从业者——SOC分析师、安全工程师、数据保护专员、负责M365安全策略的IT主管,都能从课程里拿到直接可用的工作方法。实验需要你自己准备一个测试租户,老师在第一节就把租户安全和注意事项讲清楚了。
学完这门课,你不再是只会按文档点按钮的操作员,而是能用安全架构师视角设计和运营Purview的人。你会知道什么场景下选哪种保护机制,告警出现时该怎么调查和响应,策略上线前要做哪些风险评估。从"用过Purview"到"真正懂得用Purview保护数据",这就是这门课想帮你跨过的那一步。