资源介绍
视频数量:20个
总时长:2小时2分
课程介绍:
基于 Proxmox 构建企业级网络安全实验平台
想学网络安全,手里却只有一台吃灰的老电脑,或者一台闲置的 Mac Mini,这种处境很多人应该都经历过。市面上动辄几千块的实验平台让人望而却步,云上开几台虚拟机跑两小时账单就够买好几杯咖啡了。但实际上,搞一个能模拟真实企业环境的网络安全实验室,根本不需要花这么多钱。这门课就是来告诉你怎么做到的。
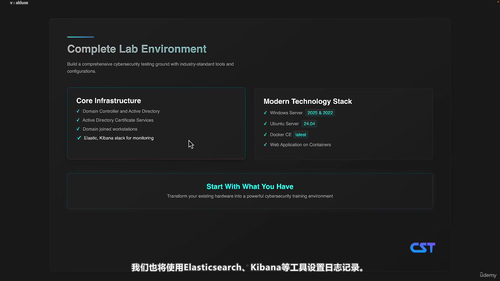
整个课程的核心思路很直接:把一台物理主机变成企业级实验平台。具体来说,就是用 Proxmox 这个免费且功能强大的虚拟化平台,把你手头的旧设备——不管是 Mac Mini、旧笔记本电脑还是台式机——变成一台可以同时跑多个虚拟机的"服务器"。在这些虚拟机里,我们会一步步搭建出真实企业中常见的各种角色:域控制器、用户工作站、证书服务器、Web 服务器。这些角色组合在一起,就是一个小型企业网络的完整骨架。
一、从一台旧电脑开始:搭建 Proxmox 基础平台
课程的第一部分从最基础的事情讲起:在已经安装好 Proxmox 的物理主机上,通过浏览器访问它的管理界面。很多人第一次接触 Proxmox 的时候,连怎么登录都不知道,更别提后面的操作了。课程会演示怎么确认网络连接、怎么找到 Proxmox 分配的地址、怎么从笔记本电脑连上 Proxmox 的 Web 控制台。整个网络环境的搭建思路也会一并讲清楚,比如通过路由器扩展网络、用 LAN 口连接物理主机和 Proxmox 节点。
接下来会介绍整个实验室的架构设计——我们要在这台主机上跑多少台虚拟机、它们之间怎么通信、各自扮演什么角色。在动手之前先看清全局,这一步非常重要,否则后面建出来的环境是一盘散沙。
然后就是下载和上传 ISO 镜像文件。Windows Server、Windows 10、Ubuntu Server 这些系统的安装镜像从哪下载、怎么上传到 Proxmox 的存储里,课程都会有清晰的演示。上传完毕,每台虚拟机的"原材料"就准备好了。
二、域控制器:企业网络的心脏
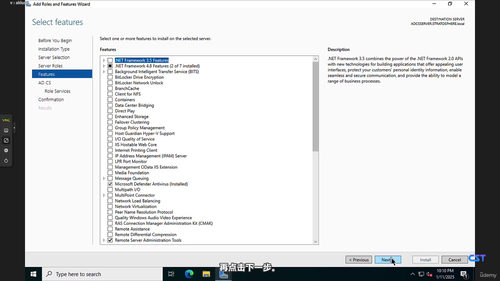
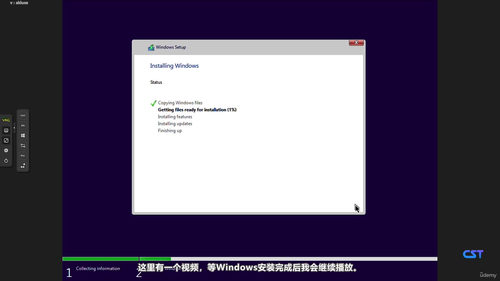
第二部分开始真正搭建环境,第一站就是域控制器。课程选择 Windows Server 2025 作为域控制器的操作系统——这是微软最新的服务器版本,跟生产环境保持一致才有实战价值。从系统安装开始,到配置 Active Directory 环境,再到把服务器提升为域控制器,每一步都有详细的操作演示。
域控制器建好之后,还要做一些对企业环境至关重要的设置。比如创建一个服务账户,并为其配置 SPN。理解服务账户和 SPN 的概念对于后续做内网渗透测试特别重要,很多攻击链都是围绕这些概念展开的。
最后还会演示怎么在域控制器上创建网络共享,模拟企业中常见的文件服务器场景。很多攻击的起点都是从共享文件夹开始的,学会搭建这一步,对理解后续的攻击路径和识别都有直接的帮助。
三、用户工作站:真实的攻击面
光有域控制器,企业环境还是不完整的——还得有真实的终端用户。课程的第三部分会安装一台 Windows 10 的虚拟机,把它加入刚刚建好的域,成为域内的一台用户工作站。
加入域这一步是很多新手最容易出问题的地方,DNS 设置不对、域账号权限不够、网络不通,各种小问题都可能导致加域失败。课程会演示完整的加域流程,包括怎么验证加入成功。
加完域之后,还会在这台工作站上装一些第三方软件,模拟真实办公环境里员工电脑上常见的应用。为什么要这样做?因为很多安全漏洞都出在第三方软件上,浏览器、PDF 阅读器、压缩工具都是攻击者经常利用的入口。把这些装上,实验室的攻击面才够真实。
四、证书服务:ADCS 与 ESC1 漏洞实战
这一部分是整个课程技术含量最高的地方。课程会再装一台 Windows Server 2022,专门用来跑 Active Directory 证书服务。
ADCS 在企业里负责颁发和管理数字证书,但它也是近年来红队攻击研究的热点。原因很简单——证书服务一旦配置不当,就能给攻击者打开一扇几乎不设防的大门。课程会从 ADCS 的安装开始,演示怎么配置证书服务的管理员账号,怎么把证书服务接入到现有的 Active Directory 环境中。
这些是搭建步骤,但接下来的内容才是核心:怎么有意创建一个存在漏洞的证书模板。这里涉及到一个叫 ESC1 的攻击手法,它是 ADCS 最经典也最危险的漏洞类型之一,允许普通用户以管理员的身份申请证书,相当于拿到了域控的"万能钥匙"。课程会演示怎么配置出一个满足 ESC1 攻击条件的证书模板,然后用一个叫 Certify.exe 的工具去验证这个模板确实可被利用。
为什么要专门搭一个"故意有漏洞"的环境?因为只有理解了漏洞是怎么产生的,才能在真实环境中识别和修复它们。这一部分对准备考 OSCP 或者想深入学习 Active Directory 安全的同学来说,价值非常高。
五、Web 应用环境:Docker 容器化部署
企业网络里怎么能少了 Web 应用。课程的第五部分会再搭一台 Ubuntu 24.04 的服务器,并在上面部署 Docker 环境。
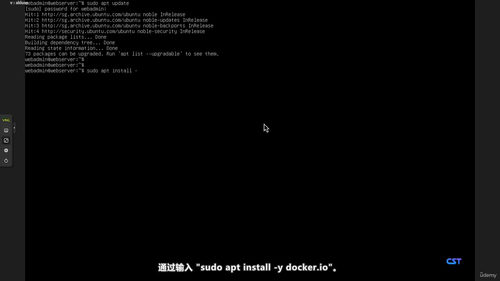
把 Web 应用放到 Docker 容器里跑,这是现代企业很常见的部署方式。课程会演示怎么安装 Ubuntu Server、怎么装 Docker、怎么拉取和运行容器镜像。搭好之后,这台 Web 服务器可以作为后续实验的攻击目标,也可以用来练习 Web 渗透测试的常见手法。
六、写在最后
整个课程 20 个视频,总时长大约两个小时,但含金量不低。它不是那种看完只能记住几个概念的理论课,而是看完就能在自己机器上把整套环境跑起来的实操课。
完成这门课之后,你拥有的不仅仅是一个能跑虚拟机的平台,而是一个能模拟真实企业工作流程的实验环境。你可以在这套环境里练内网横向移动、练 Active Directory 攻击、练证书服务提权,也可以把它当作 SOC 训练场,练习日志分析和告警。
更重要的是,你掌握的是一种"用最少的钱办最多的事"的能力。Proxmox 是免费的,操作系统可以用评估版,工具软件可以在网上下载——整个实验室的搭建成本接近于零,但你能学到的东西和用昂贵商业设备搭出来的环境几乎没有差别。对于预算有限的自学者、准备考认证需要练手的同学,以及想给团队搭建内部训练平台的安全工程师,这门课都值得花上两个小时看一看。