资源介绍
视频数量:18个
总时长:2小时17分
课程介绍:
Terraform与GitHub Actions实战:AWS基础设施即代码全流程
想象一下这样的场景:你的团队接到一个紧急任务,要在AWS上搭一套完整的服务器环境。开发催着要测试环境上线,运维担心手工操作出错,产品经理追问进度。这时候如果你还在控制台里一个一个点击创建,那真是又慢又危险——谁还记得上周那个安全组的规则到底是哪一个?
这套课要解决的就是这类问题:用Terraform把AWS基础设施写成代码,用GitHub Actions把它跑成自动化流程。
一、课程起点与开发环境搭建
课程从讲师介绍和课程目标开始,让你在动手之前先清楚自己会学到什么。然后是开发环境的搭建——Terraform CLI、AWS CLI、文本编辑器、Git仓库,这些工具一个一个配好。很多人学基础设施即代码半途而废,往往不是概念难,而是环境没配对就放弃了。这一节帮你把路铺平。
二、Terraform基础:把AWS资源写进代码
这一部分带你认识Terraform的工作原理:从编写HCL配置文件到执行plan再到apply,理解Terraform如何与AWS API交互。然后真正开始写代码——创建VPC、子网、安全组、EC2实例等常见资源。课程不会只列命令,而是讲清楚每一段配置背后的逻辑:为什么这么写、改动会发生什么、删掉哪一行会引发连锁反应。
你会学到如何组织Terraform代码结构,让配置文件既清晰又容易维护。课程还配套了GitHub仓库,可以直接拿到完整代码跟着练,比对着截图敲省心得多。
三、模块化与状态管理
当基础设施规模扩大,所有东西都堆在一个main.tf里迟早会变成噩梦。这一部分教你创建和使用Terraform模块,把常用的网络配置、计算资源封装成可复用的组件,不同项目之间直接调用。
状态管理是Terraform最容易被忽视、但最关键的环节。课程会讲清楚state文件是什么、为什么不能本地随便存、团队协作时如何避免冲突。Terraform状态丢失或损坏的后果很严重,这里会用实际案例帮你建立正确认知,而不是等你踩坑之后再补这一课。
四、安全实践:从密钥到权限的全链路防护
这一部分是整套课的重头戏,分几个层面讲。
首先是敏感数据处理。AWS的访问密钥、数据库密码、API令牌这些绝不能硬编码进代码或提交到Git仓库。课程演示了正确做法:使用环境变量、Terraform的sensitive标记、AWS Secrets Manager和SSM参数存储敏感信息。
然后是IAM和安全最佳实践。教你用最小权限原则配置IAM角色和策略,避免给某个EC2实例绑定了Administrator权限这样的常见错误。还会讲到.gitignore的使用,防止state文件和密钥被意外提交到代码仓库。
状态文件的安全存储单独成章。把state文件放到S3桶里并启用DynamoDB锁机制,是生产环境的标准做法——既能保证团队协作不冲突,又能加密存储,避免本地丢失。
五、CI/CD自动化:GitHub Actions编排Terraform
这是整套课程最提效的部分。
你会学到如何用GitHub Actions搭建Terraform的CI/CD流水线:每次代码推送自动触发init、validate、plan,需要合并到主分支时自动apply。整个流程编排得明明白白,再也不用半夜爬起来手动跑命令。
课程重点演示了OIDC认证的配置。相比传统的长期访问密钥,OIDC让GitHub Actions以无凭证方式安全访问AWS——不用把Access Key存进GitHub Secrets,安全性提升一个档次。讲师一步步带你创建OIDC身份提供商、配置IAM信任策略、编写工作流文件。
工作流文件深度解读那一节会逐行解释每个job和step的作用。看完之后你能自己修改和扩展流水线,不只是照搬模板。
六、多区域多环境部署与生产级最佳实践
多区域多环境的演示把课程推向实战高度。你会看到如何用同一套Terraform代码部署到不同AWS区域和不同环境(开发、测试、生产),工作流如何区分触发条件。这部分做完了,你才算真正掌握了生产级的IaC。
最后的章节覆盖成本控制和漂移检测。Terraform配合AWS Budgets防止账单失控,用terraform plan检测实际基础设施与代码的偏差——有人在控制台手动改了一个安全组规则,代码里看不出来,这种"漂移"如何发现和处理,课程都讲到了。
适合谁学:如果你已经在用AWS但还在手工管理资源,或者接触过Terraform但没把它接入自动化流程,或者你是DevOps工程师想搭建完整的IaC流水线,这门课都能对上胃口。前提是你对AWS基本服务和Git有基础了解,不需要Terraform经验——课程会从零讲起。
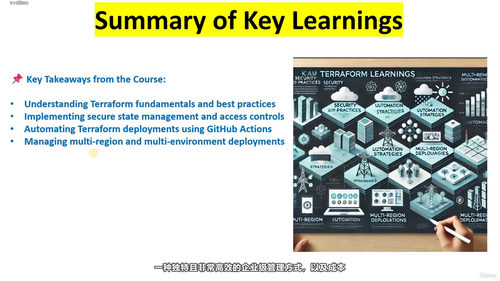
学完之后,你能独立用Terraform管理AWS基础设施,把它接入GitHub Actions实现自动化部署,并且知道如何在生产环境中处理安全、成本和合规问题。这不是一门只教命令的课,而是把真实工程团队里积累的经验和方法讲清楚。