资源介绍
视频数量:29个
总时长:7小时48分
课程介绍:
微软合规云高阶实战:信息保护、风险管控与认证备考全攻略
一、从一个泄密场景说起
某天早上,安全团队突然收到消息:公司共享文件夹里的客户合同清单被外部人员下载并分享到了公开论坛。这份文件三个月前就被标记为"机密",但因为缺乏自动保护机制,流转的每一步都没有触发防护,等到事情发生一切都晚了。
数据散落在邮件、Teams聊天、SharePoint文档、Outlook会议、员工硬盘上,怎么知道哪些是敏感数据?怎么确保流转中始终受到保护?这正是Microsoft Purview要解决的问题。作为微软的统一合规与数据治理平台,它把信息保护、数据防泄漏、内部风险管理、电子发现等功能整合在一起。这门SC-401高阶课程带你系统掌握这套平台的核心能力,既能应对实际工作挑战,也能帮你顺利通过信息安全管理员认证考试。
二、认识敏感信息
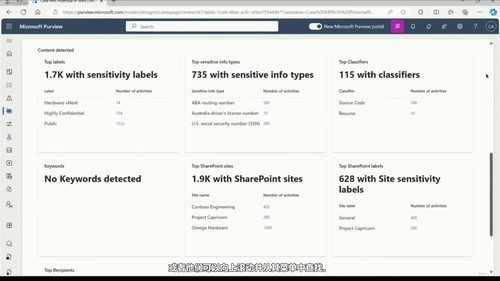
很多人以为保护数据就是给文件加密码,但问题在于你怎么知道这份文件该不该加密。课程一开始会讲清什么是敏感信息。在Microsoft Purview里,系统通过敏感信息类型来识别内容,比如信用卡号、身份证号、医疗记录,这些规则基于模式匹配和关键字检测,在数据流转各节点自动识别。
仅靠预定义规则远远不够,课程会介绍可训练分类器,允许用机器学习教系统识别特定文档类型。比如喂几十份合同样本给系统,它就能学会自动识别合同类文档,无论里面有没有明显的关键字。对于准确性要求极高的场景,课程还会讲解精确数据匹配(Exact Data Match)技术,通过数据库精确比对,确保只有真正匹配的数据才被标记,避免误报。
三、敏感度标签体系
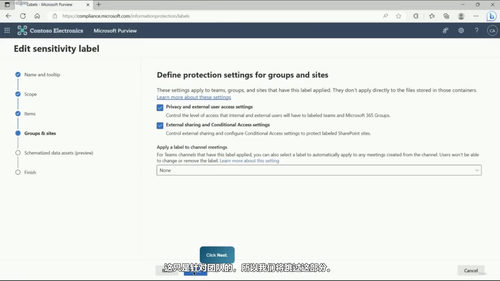
建立完整的标签体系是课程的重点。课程会从敏感度标签的基本概念讲起——什么是标签、级别如何划分(公开、内部、机密、高度机密)、标签与标签策略有什么区别。
仅靠人工打标签不现实,课程重点在自动化标签。当文件保存到SharePoint或邮件从Outlook发出时,系统如何自动判断敏感度并打标签?需要配置哪些规则?课程会一步步演示操作。
课程还会专门讲一个常被忽略的细节:上下文标签。与传统基于内容匹配的标签不同,上下文标签会考虑文件存储位置、创建者所属部门等因素。比如同一份客户名单,存放在市场部公开区域时敏感度一般,但出现在财务部保密区域时敏感度就会自动提升。这种基于上下文的判断让数据保护更精准,也更符合实际业务场景。
四、跨场景与跨平台保护
数据不会乖乖待在同一个地方。它会在Teams会议里被讨论、在Outlook邮件里被转发、被截图保存在聊天里、被嵌入到PPT图片中。
课程专门讲解如何用Purview保护Teams和Outlook会议中的敏感信息。从会议邀请的敏感词检测、内容自动加密,到参会人员权限控制,每一步都有详细的操作演示。针对图片中的敏感信息,系统通过OCR识别图片中的文字内容,然后按相同规则分类和保护。这意味着即使有人把合同拍照发到聊天里,系统依然能识别并采取保护措施。
还有一个经常被忽视的领域是员工数据保护。课程会用专门章节讲解PII(个人身份信息)的检测与合规要求,教你配置Purview来识别和保护员工隐私数据。在全球各地隐私法规日益严格的环境下,这部分内容显得尤为重要。
五、把保护延伸到Windows终端
数据离开Microsoft 365生态系统怎么办?员工把文件下载到本地硬盘或保存到U盘时,传统云端保护就失效了。
课程会详细介绍如何通过Microsoft Information Protection客户端,把敏感度标签能力延伸到Windows操作系统上。需要安装哪些组件、如何使用扫描器自动标记本地文件、如何用文件资源管理器手动打标签、如何查看加密文件,这些操作细节课程都会讲到。更实用的是,课程会演示用PowerShell模块实现大规模自动化部署,当公司有几千台电脑需要统一配置保护策略时,脚本化部署就成了必备技能。
六、内部风险管理
如果说外部攻击是"明枪",内部风险就是"暗箭"。员工可能因疏忽泄露数据,也可能因不满故意窃取公司机密,这些行为往往隐藏在正常工作中,很难被发现。
课程用了六节内容专门讲内部风险管理,从基本概念到策略配置,从活动调查到处置措施,每个环节都讲得很细。你会理解内部风险指标是如何工作的:系统会根据访问频率、数据操作行为、离职倾向信号等多个维度评估潜在风险,当某个用户的行为触发了预设阈值,系统会自动创建案例供安全团队调查。
课程还会介绍自适应保护(Adaptive Protection)这一高级功能。它能根据内部风险的严重程度,动态调整数据保护策略。比如当系统检测到某个员工有较高的离职风险时,会自动加强对其访问数据的保护措施,限制下载和外发权限。数据保护从"一刀切"变成了"量体裁衣"。
七、数据防泄漏
数据防泄漏(DLP)是整个Purview体系中实战性最强的功能。课程用了七节内容讲DLP,从基础概念到高级策略,从云端服务到终端设备,从告警调查到策略迁移,内容非常充实。
你会学到如何为不同的Microsoft 365服务(Exchange、SharePoint、OneDrive、Teams)配置DLP策略。比如禁止包含信用卡号的邮件发送到外部地址,或者阻止用户把机密文档分享到个人OneDrive账户。策略创建、规则配置、例外处理,课程会一步步带你操作。
针对Microsoft Teams这一越来越重要的协作平台,课程专门安排了高级DLP配置教程。Teams中数据流动形式多样,聊天、频道消息、会议内容、文件共享,每一种形式都需要不同的保护策略。当企业从Symantec DLP切换到Microsoft Purview时,课程也提供了迁移指南,帮助你平稳过渡。在监控和调查方面,课程会演示如何整合Microsoft Defender、Purview和Sentinel三个平台的能力,形成完整的告警调查工作流。
八、合规调查与AI加持
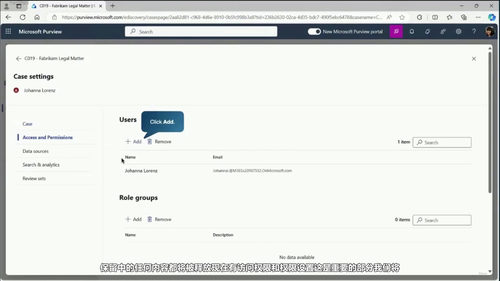
当公司面临法律调查或合规审计时,需要在大量数据中快速找到特定的信息,电子发现(eDiscovery)就是为此设计的工具。课程会介绍电子发现的完整工作流程,包括案例创建、搜索条件设置、数据保留、法律团队审批以及最终的数据导出。
特权访问管理(PAM)解决的是另一个问题:当管理员需要执行高权限操作时,如何确保操作的合规性和可追溯性。课程会演示如何在Microsoft 365中配置PAM策略,设置审批工作流,并监控特权操作的全过程。
课程还会介绍如何借助Security Copilot增强Purview的能力。AI助手可以帮助安全分析师更快地分析告警、生成调查摘要、发现潜在威胁模式。最后还有专门的考试准备内容,针对SC-401认证考试的知识点进行梳理和复习,帮助你查漏补缺。
适合谁来学
如果你是企业的信息安全管理员、合规专员,或者IT安全团队的技术负责人,这门课程会帮你系统掌握Microsoft Purview的高级能力,构建完整的数据保护体系。如果你在准备SC-401认证考试,课程内容覆盖了考试大纲的所有核心知识点,是高效的备考资源。如果你的公司正在从其他DLP产品迁移到Microsoft Purview,或者刚开始部署合规云平台,课程中的实战操作演示能帮你少走很多弯路。
学完这门课程,你会对Microsoft Purview有全面而深入的理解,能够独立设计和实施企业级的数据保护方案,也能够在内部风险管理、数据防泄漏、合规调查等领域做出专业的技术决策。