资源介绍
视频数量:21个
总时长:2小时13分
课程介绍:
AI治理实战课:团队如何安全落地生成式人工智能
想象这样一个场景:你的团队里有人开始用ChatGPT帮自己写周报,有人把客户名单直接粘贴进AI工具做分析,还有人在不知情的情况下装了某个浏览器插件,而这个插件会把你访问的每一个页面内容都发送到外部服务器。你发现这些情况的时候,往往已经过了好几个月。没有人是故意泄露数据,但风险已经实实在在发生了。
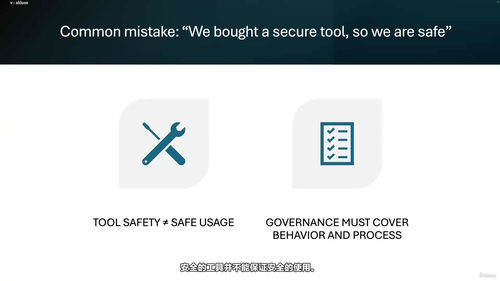
这不是危言耸听,而是当下很多企业正在经历的日常。生成式AI的普及速度太快了,快到大部分组织的制度、规范、流程根本来不及跟上。当员工自发使用AI工具的时候,"影子AI"就出现了;当团队盲目信任AI输出的时候,错误信息就直接流向了客户;当一个AI系统被用于招聘、信贷、定价这类关键决策时,偏见问题可能直接演变成法律纠纷和声誉危机。
这门课就是为解决这些问题而设计的。它不讲复杂的算法,不要求你会写代码,专注于帮你搭建一套务实可落地的AI治理框架。
一、治理基础与边界划定
课程从最基本的问题讲起:AI治理和传统的IT治理、数据治理到底有什么区别?为什么不能直接把现有的信息安全政策搬过来用?你会学到生成式AI整个生命周期中,治理应该在哪些环节介入,以及企业内常见的几种失控模式——比如员工私自使用未审批工具、把敏感数据喂给AI、过度依赖AI回答而不做核实。
更重要的是,你会学会给AI治理划定清晰的范围。内部使用的AI工具和面向客户的AI产品,关注点完全不同;辅助决策的AI和直接做出决策的AI,治理强度也天差地别。课程通过真实案例帮你理解这些差异,并给出一套定义治理范围的实用方法。
二、角色、运营模式与问责机制
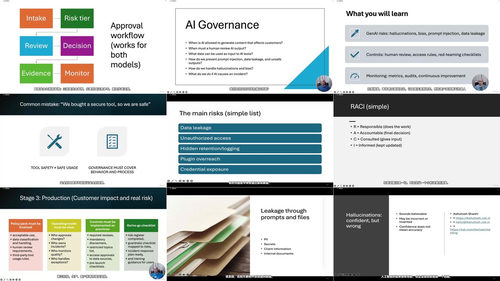
很多企业推行AI治理失败,不是因为规则太复杂,而是因为没人知道这事儿归谁管。课程会用一节课专门讲RACI矩阵在AI项目中的应用——谁负责、谁审批、谁咨询、谁告知,每个角色要承担什么义务。
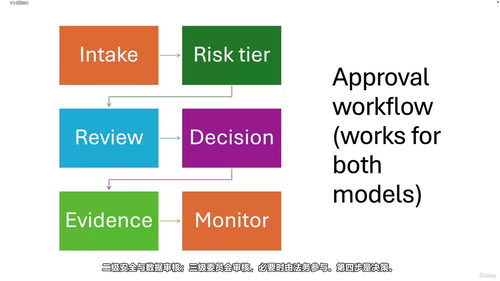
接着你会了解一个完整的治理运营模型应该长什么样:AI委员会如何组建?日常审核由谁来做?审批流程怎么设计才能既控制风险又不让团队等太久?课程提出了一个很关键的概念:护栏和关卡的区别。护栏是在过程中引导,关卡是在出口设卡。好的治理体系应该以护栏为主、关卡为辅,而不是反过来。
三、五份核心政策的起草方法
这是课程的实操核心部分。你会学到五份最关键的政策该怎么写:可接受使用政策、数据保护政策、知识产权和版权政策、人工审核政策、以及第三方工具政策。
每份政策都不是堆砌法律术语,而是回答团队真正关心的四个问题:什么可以用?什么在特定条件下可以用?什么绝对不能用?什么必须人工审核后才能对外发布?课程提供了详细的模板、清单和判断标准。比如可接受使用政策会告诉你,"头脑风暴和起草邮件"通常是安全的,但"涉及定价、退款、法律承诺的客户沟通"就需要额外规则。这种区分让员工有明确的行动指南,而不是每次都要去问审批人。
四、六类风险的识别与应对
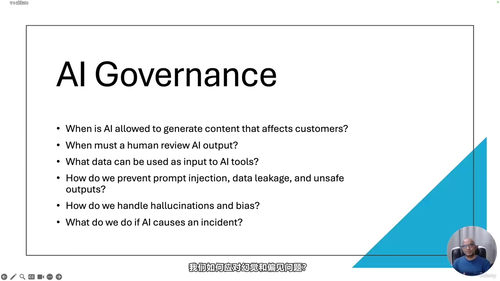
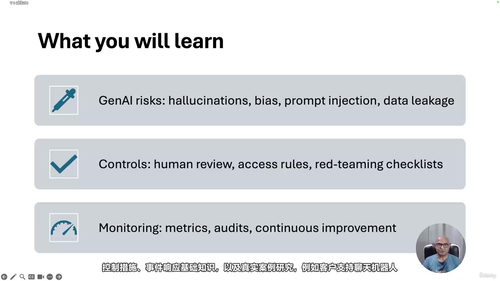
生成式AI的风险远不止数据泄露这么简单。课程系统梳理了六类核心风险:隐私与安全、合规、安全性、输出质量、声誉影响,以及最容易被忽视的偏见问题。
你会深入了解幻觉和错误信息的产生机制,学会通过提示词设计、检索增强、人工校验等组合手段降低风险;你会明白偏见是怎样在数据采集、训练、提示、输出各个环节悄悄溜进AI工作流的;你会掌握提示词注入和越狱攻击的基本原理,知道怎么告诉团队识别可疑输入;你还会搞清楚数据泄露到底可能发生在哪些环节——提示词本身、上传的文件、操作日志、生成的输出,每一个都可能成为泄露点。
五、从风险到护栏的落地转化
课程的最后一章是真正的落地环节。你会学到怎么把前面识别的风险一一对应到具体的控制措施上,建立一份完整的护栏计划。这份计划不是空泛的原则,而是可以直接拿给团队执行的检查清单、审批流程和应急步骤。
整个课程配有模板工具包、案例研究、习题和最终测试。你可以选择一个真实的业务场景做练习,比如客服聊天机器人、内部知识助手,或者AI驱动的招聘流程,把学到的政策直接套进去看效果。
这门课特别适合那些已经开始在工作中使用AI、但还没有建立正式治理框架的人——技术负责人、产品经理、安全和合规团队的成员、架构师,以及任何需要为团队AI使用划红线的人。不需要你会写代码,也不需要你懂模型训练,只需要你愿意花两个多小时,把AI治理这件事真正搞明白。
学完之后,你能拿走的不是一堆抽象概念,而是一套可以直接交付给团队的治理框架:五份政策草案、一份风险清单、一份护栏计划、一份职责分配表。这些东西组合在一起,足以让你的组织在没有专业法务团队的情况下,也能把生成式AI的使用规范起来。