资源介绍
视频数量:6个
总时长:53分
课程介绍:
MikroTik 设备 MVRP 协议实战:VLAN 自动分发与配置详解
想象一个场景:你是一家小型公司的网络管理员,公司里部署了三台交换机,老板要求按部门划分网络——销售部一个VLAN、财务部一个VLAN、管理员一个VLAN。如果每次新增或修改VLAN都要登录每台交换机手动敲一遍命令,三台设备还好,要是换成三十台、三百台,那滋味绝对让人崩溃。这门课要解决的就是这个痛点:教你怎么用MVRP协议,让一台交换机上创建的VLAN自动同步到网络中所有其他设备上,改一次全网生效。
课程的主讲人是Maher Haddad,一位在MikroTik领域经验相当丰富的讲师。整个课程只有6个视频,总时长53分钟,时间不长,但内容安排非常紧凑——第一节讲清楚MVRP的概念,后面五节就是一步一步带你在真实实验环境中完成配置。
一、搞清楚MVRP到底是什么
第一节课是理论铺垫,但讲得并不晦涩。讲师把MVRP的全称拆开讲:Multiple VLAN Registration Protocol,多VLAN注册协议。它是IEEE 802.1Q标准里定义的一个开放标准协议,专门用来管理网络中的VLAN。最核心的功能可以用一句话概括:自动完成VLAN的注册、注销和分发。
这句话听起来简单,但实际意义非常大。以前的工作模式是:你登录每一台交换机,挨个创建VLAN、命名、分配端口,十几台交换机就要重复操作十几遍。用上MVRP之后呢?在一台交换机上创建VLAN,其他设备自动就知道了,全网瞬间同步。
讲师还专门拿思科的VTP做了对比。VTP即VLAN Trunking Protocol,思科私有协议,做的事情跟MVRP几乎一样——但它是思科专属的,跨厂商就用不了。MVRP作为开放标准,兼容性更好,这对很多混合厂商设备的环境来说尤其重要。如果你之前有思科背景,理解MVRP会非常快;没有也没关系,讲师讲得比较通俗,听一遍就能建立基本概念。
二、实验场景到底长什么样
搞清楚概念之后,第二节直接进入实操,先把整个实验环境讲清楚。这是很多教程容易忽略的部分——很多课程一上来就敲命令,结果学员根本不知道自己在配置什么,为什么要这么配。
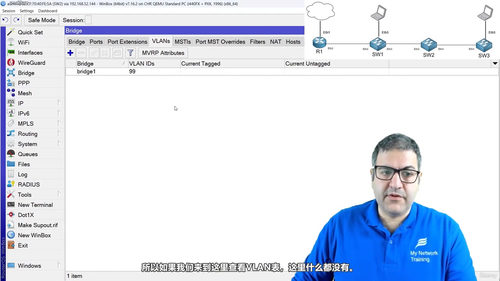
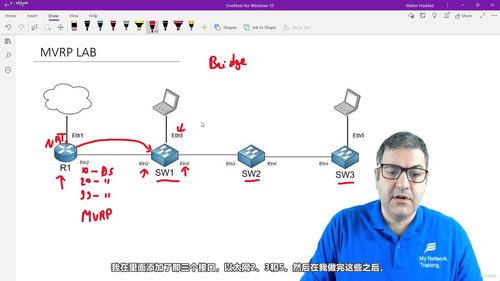
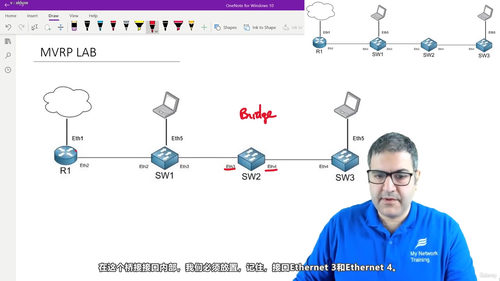
实验拓扑是这样的:一台MikroTik路由器加三台交换机(SW1、SW2、SW3),构成一个小型公司网络。路由器上的Ethernet1接口连外网,Ethernet2接口连SW1,SW1、SW2、SW3之间依次级联。
要实现的VLAN规划是:VLAN 10给一个部门,VLAN 20给另一个部门,VLAN 99是管理VLAN,专门用来远程管理网络设备。路由器上要为每个VLAN配置DHCP服务器,让接入的电脑自动获取IP地址;同时配置NAT,让这些VLAN里的用户都能访问互联网。
MVRP的角色在这里就明确了:路由器把自己拥有的VLAN信息(10、20、99)通过MVRP协议宣告出去,SW1收到之后再往SW2、SW3方向传递,最终全网所有交换机都知道了这些VLAN的存在。
三、路由器的完整配置过程
第一次实操课就是配置这台核心路由器。讲师从零开始,一步步来。
第一步是接口准备。Ethernet1配置成WAN口,连接外网;Ethernet2作为trunk口,承载所有的VLAN流量。
第二步是创建bridge和VLAN。在RouterOS里,VLAN是建在bridge接口之上的,所以先创建一个bridge,然后在这个bridge下添加VLAN过滤条目,把VLAN 10、20、99都挂上去。
第三步是给每个VLAN的接口分配IP地址。比如VLAN 10的网关是192.168.10.1/24,VLAN 20的网关是192.168.20.1/24,管理VLAN 99的网关是192.168.99.1/24。
第四步是DHCP服务器。每个VLAN都要单独建一个DHCP地址池,定义地址范围、网关地址、DNS服务器。
第五步是NAT。用一条srcnat规则伪装所有内网流量,让内网用户能正常上外网。
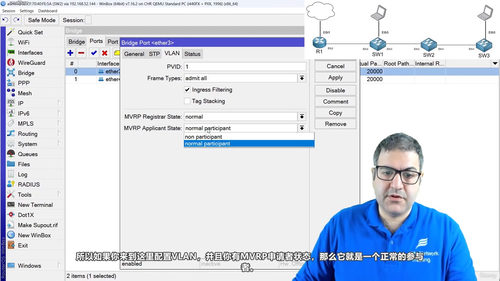
最后,也是最关键的一步——在bridge上启用MVRP。RouterOS里只需要一个开关,把bridge的MVRP属性打开,路由器就开始往外宣告自己的VLAN了。
四、三台交换机一台一台配过去
接下来的三节课就是分别配置SW1、SW2、SW3。看似重复,其实每一台的验证重点都不一样。
配置SW1的时候,讲师特别强调了bridge接口的搭建。要把连接路由器的端口和连接SW2的端口都加进bridge里,这两个端口都是trunk角色。然后同样在bridge下启用MVRP。讲师还现场演示了VLAN信息同步的效果:在路由器和SW1都启用MVRP之后,登录SW1查看bridge VLAN列表,能看到从路由器那边学过来的VLAN 10、20、99,整个过程不需要在SW1上手动创建任何一个VLAN。
这一节还有个细节值得注意——管理VLAN 99的配置。讲师给SW1的VLAN 99配置了IP地址,这样就能从管理VLAN远程登录这台交换机了。实际操作中,给SW1分配了管理VLAN的IP地址后,接入VLAN 10的PC就能通过路由器中转,ping通交换机,进而用WinBox或SSH进行远程管理。
SW2和SW3的配置思路完全一样:建bridge、把trunk口加入bridge、启用MVRP。每配完一台,讲师都会返回去检查VLAN是否真的传播过来了。这种"配一台、验证一台"的方式对学习者非常友好,你不会到了最后才发现哪一步出了问题。
五、最终检验和彩蛋内容
四台核心设备都配完之后,最后一节是Bonus Lecture,讲师对整个实验做了回顾,并补充了一些可能用到的扩展知识点,比如MVRP在不同网络规模下的注意事项、RouterOS不同版本之间MVRP实现的细微差异等。
整个实验配完,你应该能看到的效果是:在SW3的某个端口接一台PC,把它划入VLAN 10,开机之后PC自动从路由器的DHCP服务器拿到了192.168.10.x的地址,能ping通网关,能正常访问外网——而SW3上你从来没手动创建过VLAN 10。这就是MVRP带来的自动化价值。
六、这门课适合谁
如果你已经会用MikroTik的基本操作,包括bridge、VLAN、DHCP、NAT这些,想要进一步提升网络自动化水平,特别是管理着多台交换机的网络管理员,这门课会很对你的胃口。
如果你来自思科背景,熟悉VTP但对MVRP还不太了解,这门课能帮你快速建立概念,因为讲师明确做了两者对比,上手不会太难。
如果你正在准备MikroTik的MTCNA或更高级别的认证,MVRP是RouterOS里相对较新的功能点,掌握了能在考试和实际工作中都给你加分。
但如果你连最基本的RouterOS操作都还不太熟悉,建议先去补一下bridge和VLAN的基础知识,再来学MVRP会更顺畅,否则容易在某个基础环节卡住。
整个课程53分钟,时间不长,但每个步骤都不拖泥带水。如果你正在被多台交换机重复配置的繁琐工作折磨,花一个下午看完这门课,然后去自己的网络环境里部署一次MVRP,那种"一台配置全网自动生效"的舒畅感会让你觉得这一小时花得非常值。