资源介绍
视频数量:45个
总时长:5小时21分
课程介绍:
NIST网络安全框架2.0实战指南
想象一下这样的场景:同一家公司里,CEO觉得网络安全做得很不错,因为他上个月刚批准了最新的防火墙采购预算;安全团队却每天眉头紧锁,因为日志里堆着成千上万条告警根本看不过来;审计部门认为一切合规,因为报告上全是打勾的项目;而业务负责人只关心上周那次系统宕机到底损失了多少营收。他们说的都是"网络安全",但站在完全不同的角度,说的几乎是不同的语言。
这就是NIST网络安全框架(CSF)要解决的核心痛点——给所有人一张共同的地图。2024年发布的2.0版本在这个基础上又往前走了一大步:治理功能(Govern)被提升到了和五项核心功能并列的最高层级,整个框架变得更完整、更实用。这门课程就是带着你真正读懂、用好这张地图的。
课程开篇会先把CSF 2.0的整体骨架讲清楚。Govern、Identify、Protect、Detect、Respond、Recover这六大功能各自扮演什么角色,它们之间如何咬合运转。你会搞清楚成果(Outcomes)、行动(Actions)、控制(Controls)、证据(Evidence)这些核心概念到底怎么区分——很多人学了好几年CSF都还在这几个词之间绕来绕去。实施示例和参考资源怎么查、怎么用,课程里都会逐一拆解,让你拿到框架就敢上手。
Govern这一章被称作"方向盘",是2.0版本最大的变化。你会学到组织该怎么建立网络安全治理上下文和风险策略,谁该为哪些事负责,权限边界怎么划,政策和第三方风险管理怎么搭。治理不是写一堆制度文件挂在内网,而是让网络安全决策嵌入到组织运营的血液里。这一章还配了一个交互式练习,帮你搭建自己组织的网络安全治理地图。
Identify功能被比作"数字清点"。连自己有什么都不知道,谈何保护?这一章从物理和软件资产管理讲起,然后教你追踪数据流动和系统依赖关系,搞清楚一条客户记录从网页表单到数据库再到分析平台到底经过了哪些节点、穿过了哪些信任边界。接下来是漏洞评估和第三方风险评估。资产清单不是年底审计前临时编出来应付检查的电子表格,而是对环境持续维护的实时视图——六个月前准确的清单,今天可能已经严重过时了。
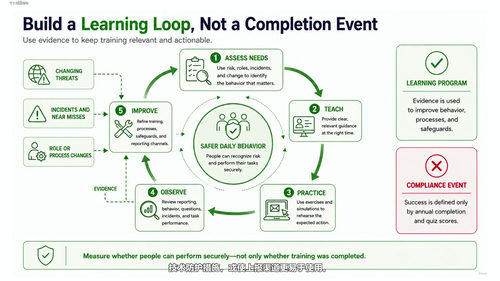
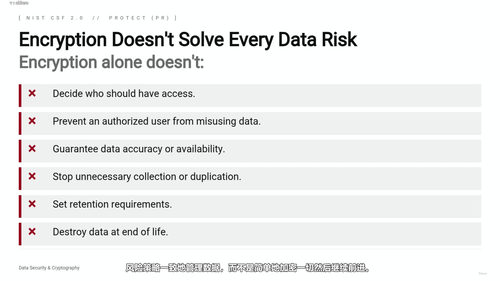
Protect功能被形容为"防线"。覆盖身份管理和访问控制、安全意识和培训、数据安全和加密、平台和网络安全。学完这一章,你能设计出一套分层保护方案,让攻击者每前进一步都要付出更高代价。这里也有配套练习,带你设计属于自己组织的分层保护计划。
Detect功能是"摄像头"。连续安全监控怎么做,怎么从海量日志里筛出异常和入侵指标(IOC),可疑事件如何验证和分类。安全运营的难点不在于有没有数据,而在于能不能从噪音里听出真正的信号。这一章的练习很有意思:给你一个潜在事件,让你像侦探一样去调查、去还原。
Respond功能是"消防队员"。确认事件发生后,怎么分析、分级、隔离、缓解,以及至关重要的——怎么沟通。技术响应当然重要,但对外怎么通知客户和监管、对内怎么安抚管理层和员工,同样决定事件的最终影响。响应规划不是翻出来才发现早该更新的文档,而是事前反复演练过的剧本。
Recover功能是"重建者"。恢复计划和执行、备份管理和基础设施恢复、恢复过程中的沟通、事件证据保留和持续改进。一个组织在遭受攻击后能否快速回归正常运营,靠的不是运气,而是事前扎扎实实做的工作。这一章带你用CSF的语言把恢复流程梳理清楚,并真正从事件中学到东西。
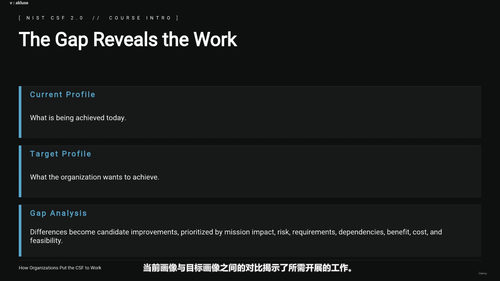
Organizational Profiles是CSF落地的核心抓手。这一章教你如何建立组织画像的范围和上下文,如何构建"当前画像"(我们现在在哪)和"目标画像"(我们要去哪),如何分析和排序差距,最后把一张张差距清单转化成可执行的行动计划。很多组织学了CSF却不知道怎么落地,问题就卡在这一步。
Tiers、Assessment、Measurement、Implementation这一章解决"怎么知道自己做得好不好"。CSF的四个层级不是评级标签,而是帮你理解组织风险管理成熟度的参考。你会学到怎么把层级应用到画像和改进决策里,怎么评估成果、检验证据,怎么选择真正能支持决策的衡量指标,怎么搭一条可执行的CSF实施路线图,以及最实际的一环——怎么把CSF的结果翻译成管理层听得懂的语言,去争取预算和资源。
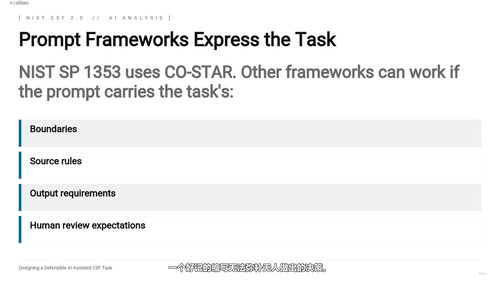
最后一章是关于AI辅助CSF分析的专题。AI现在很火,但用不好就是灾难。这一章讲AI能在CSF实施的哪些环节真正帮上忙,如何设计一个经得起推敲的AI辅助任务,怎么准备组织信息让AI去分析,如何搭建有证据支撑的分析结果,如何验证AI输出的可靠性,以及最重要的——如何治理AI辅助的CSF工作,避免因为AI的失误做出错误的安全决策。
学完这门课,你拿到的不是一堆概念,而是一个可操作的工作模型。不管你是安全团队里想系统梳理思路的技术骨干、刚接手网络安全治理的中层管理者、需要向董事会汇报安全的负责人,还是想真正搞懂网络安全风险管理语言的咨询顾问,都能从课程里找到对应的落脚点。