资源介绍
视频数量:12个
总时长:1小时37分
课程介绍:
对抗性机器学习实战:从攻击到工程化落地的全链路攻防
想象一个画面:一张清晰无比的数字7图片,人眼一看就知道是7,但经过一层肉眼几乎察觉不到的微小扰动,训练有素的人脸识别系统、自动驾驶视觉模块、医疗影像诊断模型,却把它判读成了完全不同的东西。这不是科幻情节,这就是对抗性机器学习要解决的核心问题。攻击者用精心计算的像素变化,就能让神经网络做出匪夷所思的错误判断。而更让人不安的是,这种威胁已经渗透进了我们日常使用的每一台智能设备。
这门课程叫作"加固盾牌:对抗性机器学习工程与安全",整整一百个动手实验,从搭建一台可复现的攻击工作站开始,一路推进到生产环境的部署、可观测性、供应链安全与合规治理。它不是那种在Jupyter笔记本里跑一个单元格、看到攻击成功就宣告完事的过气教程,而是真正面向生产思维的系统工程课。课程中译名叫"加固盾牌"是有原因的:笔记本根本无法在与真实攻击者的对抗中存活下来,你需要CICD流水线、容器编排和实时可观测性。
一、基础搭建与基准模型:课程的起点非常务实。你会从零搭建一套可复现的对抗性机器学习工作站,建立课程仓库的契约,加载安全的基准数据集,训练第一个神经网络基线,写出第一份评估脚本,然后亲手生成第一次FGSM攻击,把干净样本和对抗样本的差异可视化出来。之后再加入最简单的输入裁剪与噪声防御,把第一个实验转换成自动化测试。到这一步,你就拥有了最直觉的攻防感受。
二、评估纪律与可复现工程:在有了初步成果之后,课程把注意力转向工程规范。你会学习用配置文件驱动训练脚本,加入种子控制,集成MLflow做实验追踪,搭建模型工厂和指标注册表,给数据集加上完整性哈希和模式校验,生成混淆矩阵报告,最终建立一个干净准确率的准入门槛。这一整套流程的目的,是确保后续所有的攻防实验都能在严谨的工程框架下进行。
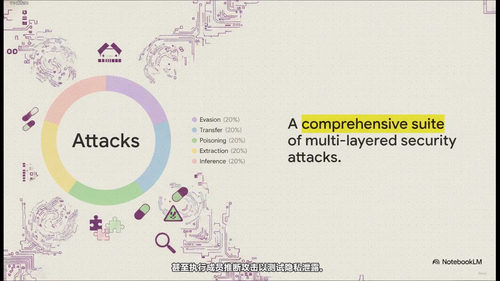
三、白盒规避攻击:进入真正的攻击模块。课程会带你实现可复用的FGSM攻击函数,跑epsilon扫描,搞定有目标的FGSM、基础迭代法、投影梯度下降,还会加入Carlini-Wagner风格的边界损失,验证攻击在不同模型架构之间的迁移性,并用Foolbox和ART做独立验证。最终你会构建出攻击对比仪表盘的数据和鲁棒性曲线图。
四、黑盒、迁移与查询式攻击:现实中攻击者往往拿不到模型的内部信息。这一模块把模型封装到FastAPI推理服务后面,模拟基于分数的黑盒探测和仅决策边界的搜索,加入查询预算控制和API限流,评估通过API访问条件下的攻击效果。同时你还会构建滥用检测日志,识别异常的查询风暴。
五、投毒、后门、模型窃取与隐私攻击:这一部分把威胁面从推理阶段扩展到了训练阶段和数据隐私。你会模拟标签翻转投毒,在被污染的数据上训练对比效果,构建简单的后门触发器并评估攻击成功率,用像素统计检测可疑的后门候选样本。接着模拟模型窃取,训练代理模型,加入输出最小化防御,运行成员推断风险评估,并加上隐私感知的日志控制。最后把所有威胁映射到MITRE ATLAS风格的记录,建立模型滥用案例登记表。
六、防御工程与鲁棒训练:攻防的另一半是防御。你会用FGSM对抗增强训练鲁棒模型,评估它对PGD的抵抗力,实现PGD对抗训练,比较干净准确率和鲁棒性之间的权衡。然后加入基于置信度的拒绝、基于熵的检测、输入分布漂移检测,以及随机平滑原型,还会做模型置信度的温度校准。最终搭起一套防御评估工具链和回归测试。
七、数据工程与治理合规:技术之外,治理同样关键。你会创建数据集卡片和模型卡片,构建风险登记册,把控制措施映射到NIST AI RMF的各个功能、欧盟AI法案式的合规要求、DORA风格的运营韧性清单上。还会生成轻量级的ML-BOM清单,加入数据保留和日志策略,最终产出一份审计证据包。
八、MLOps自动化、CI/CD与供应链安全:模型要真正上线,离不开工程化流水线。你会编写本地CI测试脚本,搭出兼容GitHub Actions的工作流,为推理服务构建Docker镜像并扫描漏洞,生成SBOM,用签名工作流签署模型工件,加入SLSA风格的来源元数据,建立模型注册中心的晋升规则和发布清单。
九、生产服务、可观测性与可靠性:这是课程的高阶工程部分。你会部署到本地Kubernetes集群,为API加上Prometheus指标和OpenTelemetry链路追踪,定义服务级别目标,跑本地负载测试,实现金丝雀部署清单,最后来一次生产事件和回滚演练,把"运营可靠性差距"真正补上。
十、主权部署、去中心化研究与终极项目:最后这一部分探讨本地优先的主权部署配置、去中心化研究的可复现性包,并通过终极架构评审,把前面所有学到的能力整合成一份完整的对抗性机器学习防御毕业设计。
整门课走完,你不再是一个只在笔记本里复现攻击的研究人员,而是一个具备生产思维的AI安全工程师,能够在真实环境中识别威胁、构建防御、部署服务、应对监管。这门课适合那些已经掌握了基本深度学习知识、但希望系统化深入AI安全工程全链路的技术从业者,特别是AI安全方向的工程师、平台安全与MLOps工程师,以及负责AI系统合规与风控的技术负责人。