资源介绍
视频数量:10个
总时长:1小时25分
课程介绍:
电商推荐系统对抗机器学习攻防实战
你有没有想过,手机里那个购物App推送的"猜你喜欢",背后其实是一套精密的排序算法在替你做决定?而更关键的问题是——这套算法,扛得住有人故意捣乱吗?
这不是危言耸听。推荐引擎是电商业务的命脉,它直接决定了曝光、点击和成交。也正因为如此,它成了攻击者眼中极具吸引力的目标。数据投毒、模型反演、会员推断、API滥用——这些威胁已经被NIST、MITRE ATLAS、OWASP等机构正式写进了风险框架。
这门课的独特之处在于:它不教你纸上谈兵的理论,而是用整整100个动手实验,带你从零搭建一套完整的、具备对抗鲁棒性的电商推荐系统。你会同时扮演攻击者和防御者,亲手撕开系统的弱点,再亲手修补它。
一、打好地基。你会搭建可复现的工作站,设计电商事件的数据schema,生成合成的市场数据集,从最朴素的热门商品基线开始跑通推荐评估。在这一阶段结束时,你已经能用FastAPI暴露出第一个推荐端点,拿到一个能跑起来的最小可用系统。
二、深入建模。你会构建用户-物品交互矩阵,训练隐式ALS模型,用FAISS建立相似物品索引。课程还会教你把候选生成和重排序分开,搭建时间序列的回放模拟器,识别离线指标和在线表现之间的偏差,并专门安排冷启动处理和模型卡片的撰写——这些都是在真实生产环境里绕不开的工程细节。
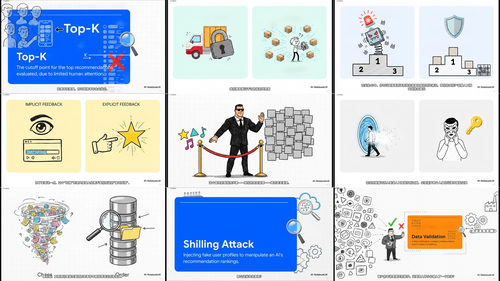
三、扮演攻击者。这一部分最让人兴奋。你需要先建立一套威胁模型,然后系统性地模拟随机灌水攻击、协同 bandwagon 攻击、针对特定商品的nuke攻击、会话注入、低速慢速投毒、API模型提取、速率限制绕过、成员推断以及元数据投毒。每一种攻击都配有预算计算器和红队交战规则。你会惊讶地发现,很多推荐排序在精心设计的对抗面前,脆弱得超乎想象。
四、建设防御。攻击完了自然要防守。你会加上事件schema校验拦截脏数据,构建无监督的机器人检测器,做时间窗口的突发检测和长期漂移检测,隔离可疑事件后重新训练,观察排名是否恢复。隐私层面也要落到实处:用户ID假名化、数据保留窗口、用户删除的级联传播、隐私友好的日志记录,这些不是纸面合规工作,而是要一行一行写进代码里的实际机制。
五、推向工业化。引入DuckDB做本地分析,PostgreSQL做元数据存储,MinIO做对象存储;用MLflow追踪训练实验,DVC做数据版本管理,Feast定义并实化特征视图;用Airflow编排批处理流水线,Kafka接入实时事件流;最后用Makefile加CI把整个流水线串起来,让测试、代码风格和安全扫描都自动跑通。
六、聚焦在线服务。把推荐API容器化,加上健康检查、结构化JSON日志、Prometheus指标、OpenTelemetry链路追踪,在Grafana上搭建模型运维仪表盘。你还要学会熔断降级、灰度发布、影子打分、Locust压测、SLO定义和事故应急手册的撰写。
七、进入云原生安全。在本地Kubernetes集群上跑通API,用Helm打包部署,强制命名空间隔离,用OPA做策略即代码,Trivy扫容器漏洞,Syft生成软件物料清单,Cosign给镜像签名,落地最小权限的RBAC并搭建合规追溯矩阵。
八、迈向主权部署。这一部分讨论的是一个更前沿的话题:主权AI与去中心化研究。你会设计主权部署的拓扑结构,实现区域感知配置切换,建立联邦评估模式,把研究成果打包成可复现的工件。最终迎接Capstone实验,把前面所有的能力整合起来,交付一个主权的、对抗鲁棒的生产级推荐引擎。
适合谁?这门课显然不适合零基础的同学。你需要对机器学习的基本概念有一定了解,最好有一定的Python工程经验。如果你正在做推荐系统、广告排序、风控建模,或者你是安全团队里想搞清楚ML系统攻击面的工程师,这门课会给你一个完整的、从攻击到防御再到工程落地的闭环训练。
学完之后,你手里不再只是几个调参脚本。你拥有的是一套可以真正部署上线的推荐系统安全工程能力——从数据层、模型层、服务层到合规层,每一层都有明确的攻击应对策略和工程保障。这正是当下业界最紧缺的能力组合。