资源介绍
视频数量:12个
总时长:1小时41分
课程介绍:
守护自主AI:模型上下文协议与流水线安全实战
想象一下,你公司花了几千万美元研发的商业机密,被一个看似无害的AI助手悄悄泄露给了竞争对手。这不是科幻情节,而是2026年真实企业每天都在面对的威胁。当AI代理能够调用商业API、执行shell命令、读取受监管数据的时候,安全就从"聊胜于无"变成了"生死攸关"。
这门课就是为这个新现实而生的。它不聊虚的,用一百个实操实验,带着你从零搭建一座能扛住真实攻击的AI安全堡垒。
一、基础设施与威胁建模
第一模块解决所有地基问题。你会建立自己的实验工作站,装好本地AI工程工具链,搭建可复现的Python项目环境。但比环境更重要的是,你需要在这里完成整个课程的威胁建模基线——明确到底要防什么、防到什么程度。然后构建第一个本地MCP风格工具API,给它加上容器化部署和本地安全基线脚本。这一步走完,后面所有的实验才有了共同的起点。
二、MCP核心服务器安全
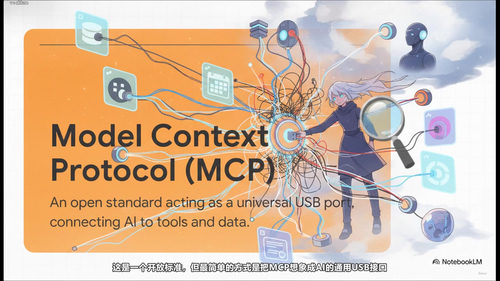
MCP,即模型上下文协议,是当下自主AI系统的事实标准接口,但接口本身也就是攻击面。这一模块教你用Pydantic定义强类型工具输入,发布工具清单,检测元数据投毒,确保输出结构化、调用有请求ID、工具名称安全。你会学会把读写操作彻底分开,搭建本地MCP网关骨架,加上工具白名单。一个从"裸奔"变成"加固版"的网关就此成型。
三、身份认证与策略管控
一个没有任何身份校验的AI网关,等于敞开大门任人进出。这一模块从最基本的静态令牌开始,把认证强制写入网关路由。然后模拟OAuth作用域,给代理工具加上权限边界,用Rego语言写策略文件并测试,加入人工审批元数据和授权决策的审计记录,最后加上工具调用速率限制。一个有身份感知的网关策略,到这里才算真正立得住。
四、提示词与数据边界防御
这是整门课最贴近实战的部分之一。你会构建提示词注入语料库,写本地过滤器并测试精确率。工具响应要做输出校验,敏感数据要被检测并在日志里脱敏。给不可信上下文打标签,构建安全提示词信封,对可疑工具结果进行隔离。一套完整的边界防御测试套件跑通之后,你会清楚地知道哪些地方扛得住,哪些地方还有缝隙。
五、智能体编排与自主流水线
当AI代理开始自主执行多步任务时,失控风险会指数级上升。这一模块教你构建明确的状态模型,让规划步骤确定可预测。每步计划都要经审批门才能执行,加上幂等键防重复操作、重试预算防死磕、死信队列兜底最坏情况。多代理协作时每个角色要有清晰边界,整个工作流要支持检查点回滚。可控的自主流水线,到这里才有了骨架。
六、可观测性与事件响应
出问题时能否快速定位、平时能否准确评估,决定了生产环境的命运。你会给系统加上结构化JSON日志,引入OpenTelemetry追踪钩子,定义代理遥测字段,给工具调用加指标。然后搭建评估套件,给事件做严重程度分级,写第一份处置预案,加入证据导出机制,最后跑一次运营就绪度评审。一个可观测、可复盘的代理系统就此成型。
七、供应链、CI/CD与部署加固
代码写完不代表交付出去就安全。你会生成Python依赖清单,给容器构建加元数据,搭CI安全工作流骨架,引入SBOM生成和镜像漏洞扫描钩子,加上签名制品的发布策略。最后把网关部署到Kubernetes,加安全上下文和网络策略意图。一份可控的安全交付包,从代码到运行环境全程可追溯。
八、数据治理与合规证据
数据是AI系统的核心资产。你会建立数据分类矩阵,搭建本地文档摄取流程,给每次摄取加审核元数据,批准哪些数据可用于检索。构建本地检索器,给检索加策略检查,写DPIA风格的数据处理记录,加保留期清理脚本,最后画出合规控制映射表。检索行为有据可查,合规要求可被验证。
九、可扩展性与混沌测试
系统跑得稳不是靠祈祷,是靠设计和验证。你会给服务加健康检查和就绪契约,配置资源请求与限制,加水平扩展意图。状态存储用Redis兼容方案,加工具失败混沌测试,加熔断逻辑,多代理交接要留日志,代理循环要被检测出来,最后定义服务等级目标。一个经得起混乱考验的多代理系统才算可靠。
十、主权部署与终极实战
收官模块教你构建本地仅模型路由策略,做气隙部署清单,建立去中心化研究源账本,构建可验证的研究包,规划主权级密钥处理方式,跑离线恢复演练。最后设计最终的主权参考架构,跑一遍开课前安全评审,准备capstone运行手册,开启终极挑战——构建一个完整的主权MCP防御平台,承载完全自主的AI流水线。
学完这门课你会变成什么?你会变成真正懂自主AI安全的人,不只是会用ChatGPT写几句提示词的那种。你会带着一百次动手的经验、一套完整的实验代码库、一份经过实战检验的架构设计能力,走进2026年的就业市场。公司在找的不再是"会调提示词的人",而是能把真正自主运行的AI系统安全交付到生产环境里的工程师。