资源介绍
视频数量:12个
总时长:1小时43分
课程介绍:
游戏工作室DevSecOps安全嵌入实战课
想象一个场景:一家中型游戏工作室的开发团队正在赶一个重要更新,距离上线只剩几个小时。某位工程师提交的代码触发了CI管道,但管道里那个半年前临时搭建的安全扫描脚本突然报出了一个高危漏洞。没人知道这个脚本是谁写的,没人知道它到底在扫什么,更没人知道它报的漏洞是真是假。开发负责人犹豫了五秒钟,然后说:先跳过这一关,发布要紧。结果两个星期后,这段代码里藏着的那个调试端点被外部攻击者发现,整个游戏服务被迫下线,玩家数据面临泄露风险。
这不是危言耸听的故事,而是现代游戏工作室每天都在面临的真实困境。2026年的游戏早已不是装在塑料盒子里的一次性产品了,而是拥有专属服务器、匹配对战API、复杂虚拟经济体系和持续运转遥测管道的实时软件平台。发布管道一旦被攻破,泄露的可能不只是几行代码,而是签名密钥、玩家隐私数据,还有整个团队辛苦积累下来的信任。
这门课程要解决的就是这个核心问题:把安全从发布末尾的手动审计环节,变成嵌入到每一次代码提交、每一个容器构建、每一次部署决策里的自动化能力。一共12个模块,100个实验,带着你从一台空白工作站开始,一步步搭出一整套完整的游戏工作室DevSecOps控制体系。
第一个模块叫做基础搭建与本地环境准备。这一部分看似平淡,实际上决定了后面所有工作的起点。你会学会搭建安全开发工作站,初始化一个最简版的游戏服务代码仓库,配置本地质量门禁,然后接入第一个GitHub Actions工作流。过程中你会实践分支保护策略的设置、安全敏感路径的CODEOWNERS分配,以及签名提交机制的落地。走到这一步,你就摸到了"初始成功"这个里程碑,知道一个最小可用的安全基线应该长什么样。
第二个模块讲的是GitHub Actions安全基础。很多团队的CI管道是用着顺手就行,根本没想过工作流本身也是攻击面。这部分会教你把工作流权限钉死在最小权限原则,引入actionlint做语法检查,制定第三方Action的使用策略,搭建工作流威胁模型,把内联的危险Shell脚本替换成独立文件,加上Shell安全标志和并发控制。最后你会搭建一个可复用的安全工作流骨架,让后续所有模块都可以调用同一套安全基线。
第三个模块开始接触静态应用安全测试,也就是SAST,专门针对游戏客户端、API和工作流代码。你会接入CodeQL覆盖JavaScript和TypeScript,加入Semgrep做社区版扫描,还会亲手写一条自定义Semgrep规则,用来捕捉那种特别隐蔽的不安全调试端点。写完规则之后,下一步就是把这个调试端点从代码里删掉,但保留规则作为长期防护。对于Unity风格的C#客户端逻辑,你也会建立对应的扫描覆盖,并配上安全发现的分类标签和风险接受模板,让安全团队和开发团队之间有一个明确的沟通框架。
第四个模块处理的是密钥、凭证和身份管理。这是无数安全事故的源头。你会先在本地装上Gitleaks,再把它接入工作流门禁。为了测试又不冒真泄露的风险,你会构造一些安全的假密钥作为测试用例,加上训练用的白名单机制。接下来你会编写一份密钥轮换运行手册,把长期有效的云访问密钥换成基于OIDC的短期凭证设计,给生产环境加上环境保护规则,建立只记录密钥元数据而不记录密钥值的密钥清单,最后给本地开发配置好预提交钩子,从开发者敲下第一行代码那一刻就拦住误提交。
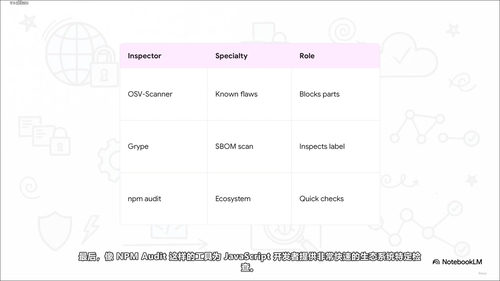
第五个模块是依赖、许可证和SBOM工程。游戏项目往往依赖成百上千个第三方库,任何一个有漏洞的传递依赖都可能成为突破口。你会接入OSV-Scanner扫描npm依赖,把npm Audit作为辅助信号,配置Dependabot自动追踪更新请求,用CycloneDX和Syft分别生成API层和仓库层的SBOM,然后用Grype去扫描这些SBOM找出隐藏风险。生成的SBOM会作为构件上传到GitHub Actions。你还会建立许可证策略基线,在Pull Request阶段用Dependency Review Action做依赖变更审查,最后把所有信息整合成一个Markdown格式的依赖风险看板。
第六个模块进入容器、游戏服务和制品安全领域。你会把游戏API容器化,用Trivy扫描镜像,把结果以SARIF格式输出到GitHub Code Scanning界面。下一步是加固Dockerfile,扫描Dockerfile本身的配置错误,构建多阶段镜像减少攻击面,再生成容器SBOM。在签名环节,你会设计基于Cosign的无密钥签名方案,建立镜像摘要纪律,最后搭建一份完整的发布制品清单,确保从源码到运行镜像的每一条路径都可追溯。
第七个模块聚焦基础设施即代码和策略即代码。你会用OpenTofu搭建基础设施骨架,用Checkov扫描IaC配置并接入GitHub Actions,再写一条Rego策略强制要求所有环境打上规定的标签,用OPA测试这条策略,用Conftest做策略层面的集成测试。为了让策略既能拦得住坏情况又不误杀好情况,你会构建通过的策略测试夹具,建立策略CI门禁,把所有IaC发现映射回控制寄存器,并制定标准的IaC豁免流程,让安全策略既有刚性又有弹性。
第八个模块是Kubernetes、GitOps、运行时安全和可靠性。你会为游戏API编写Kubernetes清单文件,用Trivy Config扫描YAML配置,加固Pod的安全上下文,加上资源请求和限制,用OPA策略强制要求所有工作负载不能以root用户运行。在本地用Kind搭一套集群,部署并验证游戏API可用之后,你会设计Argo CD的GitOps部署流程,设计Falco运行时检测能力,让安全防护不只在构建阶段生效,而是延伸到集群运行阶段。
第九个模块讨论扫描器编排、证据链和开发者体验。当一个项目里同时跑着SAST、密钥扫描、容器扫描、IaC扫描、依赖扫描、运行时检测这么多工具,怎么让结果对开发者真正有用?你会搭建统一的安全工作流,在GitHub Step Summary里输出扫描结果摘要,统一不同扫描器的严重等级判定规则,为新加入的扫描器设置只警告不阻断的试用模式,编写安全证据打包脚本并在CI中上传,建立漏洞SLA规则,设计SARIF报告的留存策略,最后写一份开发者修复指南,让安全反馈不再是一堆看不懂的英文报错。
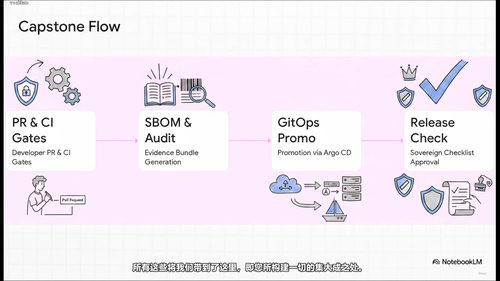
第十个模块是整个课程的收官模块,主题是主权部署、去中心化威胁研究和终极结业项目。你会给玩家数据做分级分类,建立隐私设计的遥测规则,设计区域感知的部署矩阵,搭建去中心化的威胁研究上报通道,建立扫描器评估评分卡,给AI辅助工作流加上安全护栏,构建合规证据映射图,最后产出主权发布检查清单。在所有这些基础打牢之后,你会迎来整个课程的终极实验:一个完整的游戏工作室发布控制平面结业项目,把前面所有模块的能力整合起来,端到端地交付一个安全可控的游戏发布流程。
这门课适合谁?如果你是在游戏公司负责后端服务、CI/CD管道或者基础设施的开发者,你会在里面找到大量可以直接用上的工具链配置和最佳实践。如果你是安全工程师,想要理解怎么把安全控制嵌入到游戏开发的日常节奏里而不是事后补漏,这里有完整的方法论和落地模板。如果你是技术负责人或者架构师,正在评估怎么给团队建立一套可持续演进的安全基线,100个实验本身就是一份详细的实施路线图。课程对前置知识的要求并不高,基本的Git操作和命令行使用就够了,但有一点更重要:你需要真的愿意动手去做实验,光看视频是学不会DevSecOps的。
走完这门课之后你会拥有什么?一个能从零搭建出来的安全工作流模板库,一套覆盖代码、依赖、密钥、容器、IaC、Kubernetes全栈的安全控制方案,一份可以拿去说服团队和管理层认可的快速迁移路径,以及最重要的能力——把安全从发布末尾那个让人焦虑的手动审计环节,变成嵌入到每一次提交、每一次构建、每一次部署里的自动化保障。现代游戏行业已经是一个实时软件平台的战场,安全能力的释放速度直接决定了一家工作室能不能在压力下依然稳得住。这门课想交给你的,就是这份稳得住的底气。