资源介绍
视频数量:12个
总时长:1小时43分
课程介绍:
持续威胁暴露管理与风险驱动漏洞管理实战课
想象一下,刚跑完漏洞扫描,工具吐出一万多行CSV,每行都标"严重",你完全不知道该先修哪个——这是大多数安全团队每天面对的现实。扫描噪音把人淹没,能指导决策的上下文却少得可怜。
这门课就是为打破这个困局而生的。它是一门完全动手实操的课程,围绕持续威胁暴露管理(CTEM)和基于风险的漏洞管理展开,一共十个模块、一百个实验。你会从空白终端起步,一步步搭出一个完整可落地的CTEM平台。
一、基础与环境搭建
课程从最干净的起点开始。你会建立实验工作站,搭好Docker Compose,装上Python命令行工具骨架,建好仓库结构。然后设计第一个资产清单表,导入业务关键资产,定义暴露字段,到第十个实验就能输出第一份CTEM优先级报告。别小看这个里程碑,它让你第一次看到整个体系跑起来的样子。
二、资产清单与暴露面发现
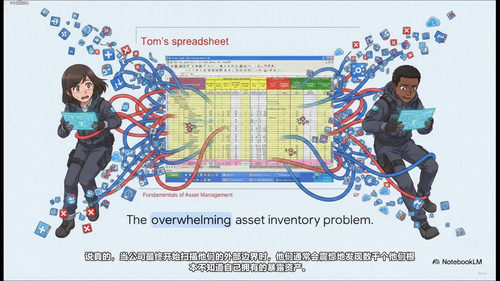
连自己有什么都不知道,就谈不上风险管理。这个模块教你把互联网暴露当作一等信号处理。导入Nmap扫描结果,把网络服务存进PostgreSQL,给资产加归属人和SLA元数据,建资产去重规则,处理云资源身份字段。还会教你设计资产重要性评分标准,最后建暴露完整性仪表盘查询,把发现到清单的流程形成闭环。
三、漏洞情报与公开数据
光有资产还不够,你还得知道上面有什么漏洞。你会创建漏洞情报表,加载样本CVE数据,给发现结果关联漏洞情报。实现KEV优先排序和EPSS阈值分桶,跟踪数据新鲜度,搭OSV查询客户端,归一化软件包漏洞记录,给情报来源打溯源标签。整个情报刷新流程也会在最后建起来。
四、风险评分与优先级引擎
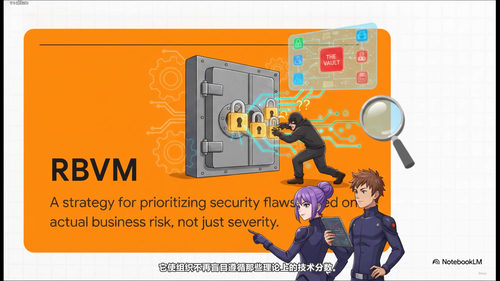
这是整个课程的核心。你会设计综合风险公式,在SQL里实现风险分计算,加可配置权重。从风险分划出优先级区间,按优先级算SLA到期时间。加风险接受字段,用证据抑制误报,建修复负责人队列,加风险趋势快照。最后发布第一个基于风险的优先级API端点,供外部系统查询。
五、应用安全与供应链信号
现代漏洞很大一部分藏在代码和供应链里。你会用Syft生成CycloneDX SBOM,用Grype扫描SBOM,用Trivy扫镜像,用Semgrep跑SAST,用Gitleaks查密钥泄露。扫描结果怎么整合成统一模式,VEX状态怎么处理,CI安全门禁怎么搭,都会讲到。最后建一个供应链风险汇总视图。
六、云原生与基础设施暴露
现在谁家不上点Kubernetes和云?你会用Trivy扫K8s清单,加K8s资产类型,装本地Kind集群,把CTEM API部署上去。用OPA Gatekeeper强制标签规范,加Terraform或OpenTofu的IaC扫描,把IaC发现映射到云资产。最后建Kubernetes暴露报告和云原生风险评审。
七、验证与攻击路径确认
光有发现还不够,你得确认漏洞到底能不能被利用。你会先定义安全验证规则,用HTTP检查验证可达性,存储验证证据。用Nuclei跑模板化安全检查,建模验证置信度。加补偿控制跟踪,用现有控制降低风险分。最后建验证证据报告和验证到优先级的评审流程。
八、编排、数据工程与API
把平台真正跑起来需要工程能力。你会创建幂等的导入任务,加JSON Schema校验,建批量导入API。加API分页,做OpenAPI文档评审。用Airflow调度刷新任务,或搞一个轻量级Cron替代。加任务运行跟踪,设计事件驱动队列。最后建数据工程控制平面评审。
九、可靠性、可观测性与安全运营动员
系统搭好了还得稳定跑。你会完成结构化JSON日志,暴露Prometheus风格指标,加OpenTelemetry设计钩子。写备份恢复脚本和灾难恢复Runbook,建模工单创建流程,加修复状态同步。SLA违约报告怎么建,高管风险降低指标怎么算,都会有实验带着做。
十、主权部署、去中心化研究与结业项目
最后一个模块把视角拉到更高层面。你会设计数据分类和保留策略,加密和密钥处理计划,建租户和区域隔离模型,加审计日志表,构建气隙数据导入模式。去中心化漏洞研究笔记怎么做,AI辅助治理边界怎么设,都会讲到。最后把整个方案打包成主权部署蓝图,跑一次完整就绪度评估,再做一个综合性大实验——从零搭建一个主权化的CTEM风险优先级平台。
适合谁来看?如果你是一名被工单压得喘不过气的安全工程师,想真正构建驱动决策的系统;如果你是一名DevOps或平台工程师,想弄清安全团队每天到底在忙什么;如果你是一名安全负责人,想给团队找一条从被动响应走向主动管理的路,这门课都能帮上忙。
完成一百个实验后,你不再是那个对着CSV发呆的人。你会拥有一个完整可复现的开源CTEM平台,知道每个组件为什么这么设计,也能根据自己环境去调整它。漏洞不会变少,但你处理漏洞的方式会彻底不一样。